Python ۳.۱۵.۲ چیست؟
Python محیطی برای ساخت نرمافزار، اجرای سرویسهای وب، خودکارسازی و پردازش داده است.
Python ۳.۱۵.۲ دومین انتشار نگهداری شاخهٔ ۳.۱۵ است و برای توسعهٔ نرمافزار، اجرای سرویسهای وب، ابزارهای خودکارسازی و پردازش داده استفاده میشود. این نسخه فقط یک بهروزرسانی معمولی نیست؛ پروژهٔ Python آن را یک انتشار امنیتی سریع معرفی کرده است.
این انتشار برای تیمهایی مهم است که Python را در توسعه، سرور و زنجیرهٔ CI/CD بهصورت همزمان استفاده میکنند.
طبق اعلام رسمی Python، نسخهٔ ۳.۱۵.۲ در ۲۵ اکتبر ۲۰۲۶ منتشر شد و حدود ۱۳۰ اصلاح خطا، بهبود ساخت و تغییرات مستندات را در خود دارد. مهمترین دلیل انتشار سریع، بیاعتماد کردن کلیدهای میانی آلودهٔ eMudhra در ماژول ssl است؛ اقدامی که ریسک حملههای مبتنی بر این کلیدها را در استفادهٔ معمول از pip کاهش میدهد، حتی اگر خود pip هنوز بهروزرسانی نشده باشد.
اصلاح کلیدهای CA آلوده در ssl
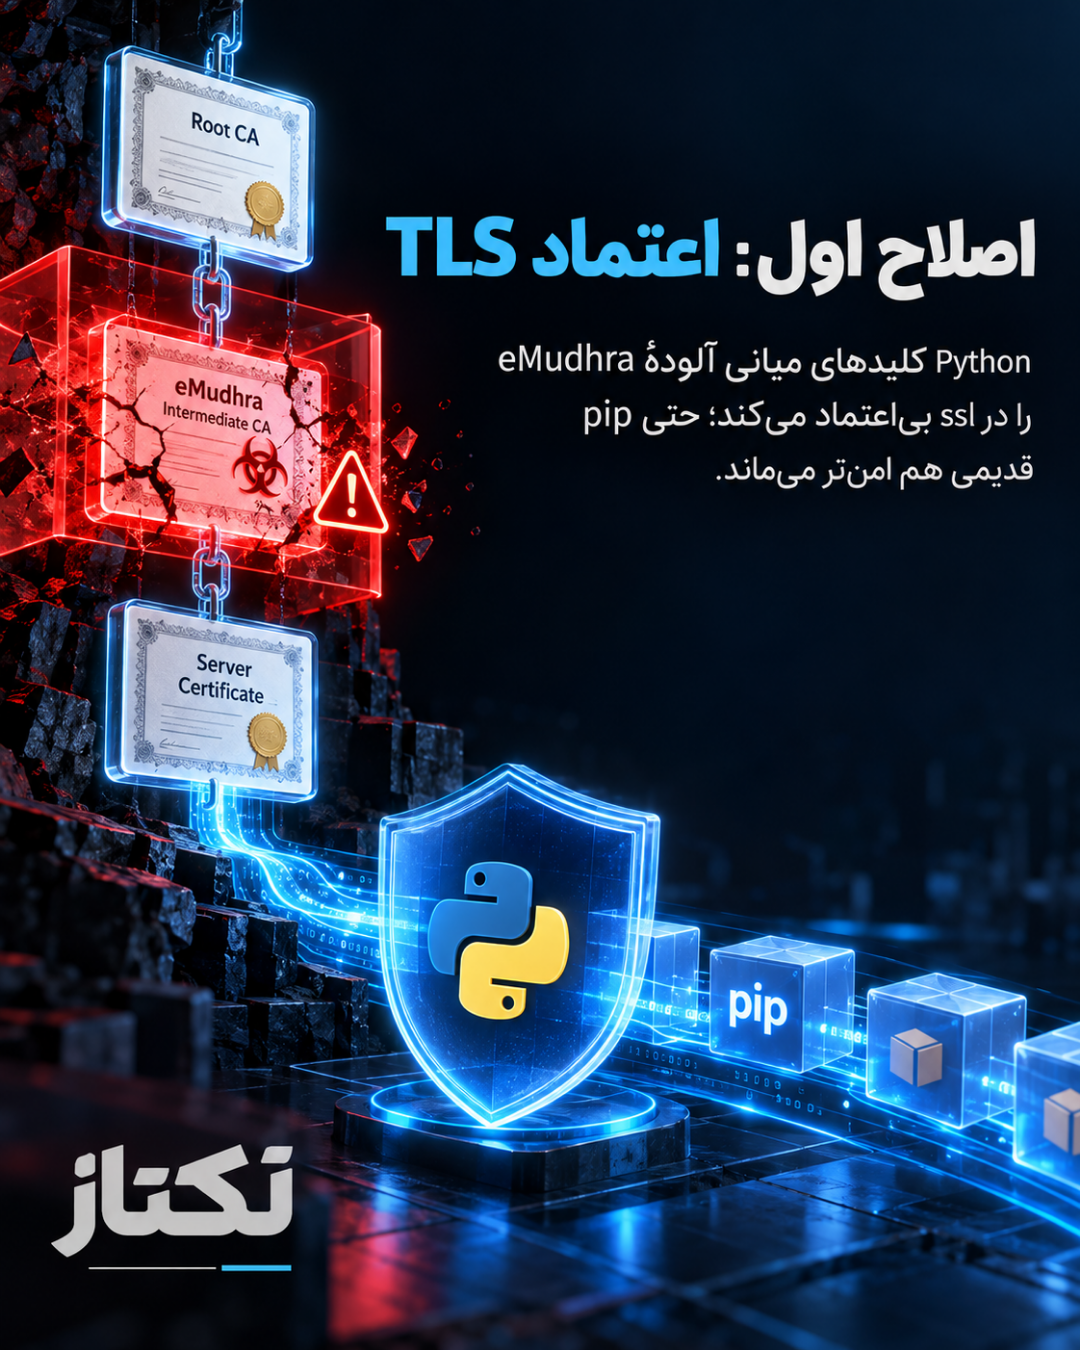
زنجیرهٔ اعتماد TLS به گواهیها و کلیدهای میانی وابسته است. اگر کلیدی آلوده شود، برنامههایی که آن را معتبر میدانند ممکن است در برابر اتصال یا بستهای قرار بگیرند که از نظر رمزنگاری ظاهراً قابل اعتماد است. Python ۳.۱۵.۲ کلیدهای میانی آلودهٔ eMudhra را در ماژول ssl مسدود میکند تا مسیر سوءاستفاده بسته شود.
این اصلاح برای تیمهایی که از pip، مخزنهای خصوصی، CI/CD یا APIهای HTTPS استفاده میکنند اهمیت دارد. بااینحال، ارتقای Python جایگزین بررسی زیرساخت اعتماد سازمانی نیست. مدیران باید مطمئن شوند imageها، ماشینهای مجازی و runnerهای CI نیز نسخهٔ اصلاحشده را دریافت کردهاند و گواهیهای سفارشی قدیمی در محیطها باقی نماندهاند.
اصلاح tarfile و مسیرهای استخراج
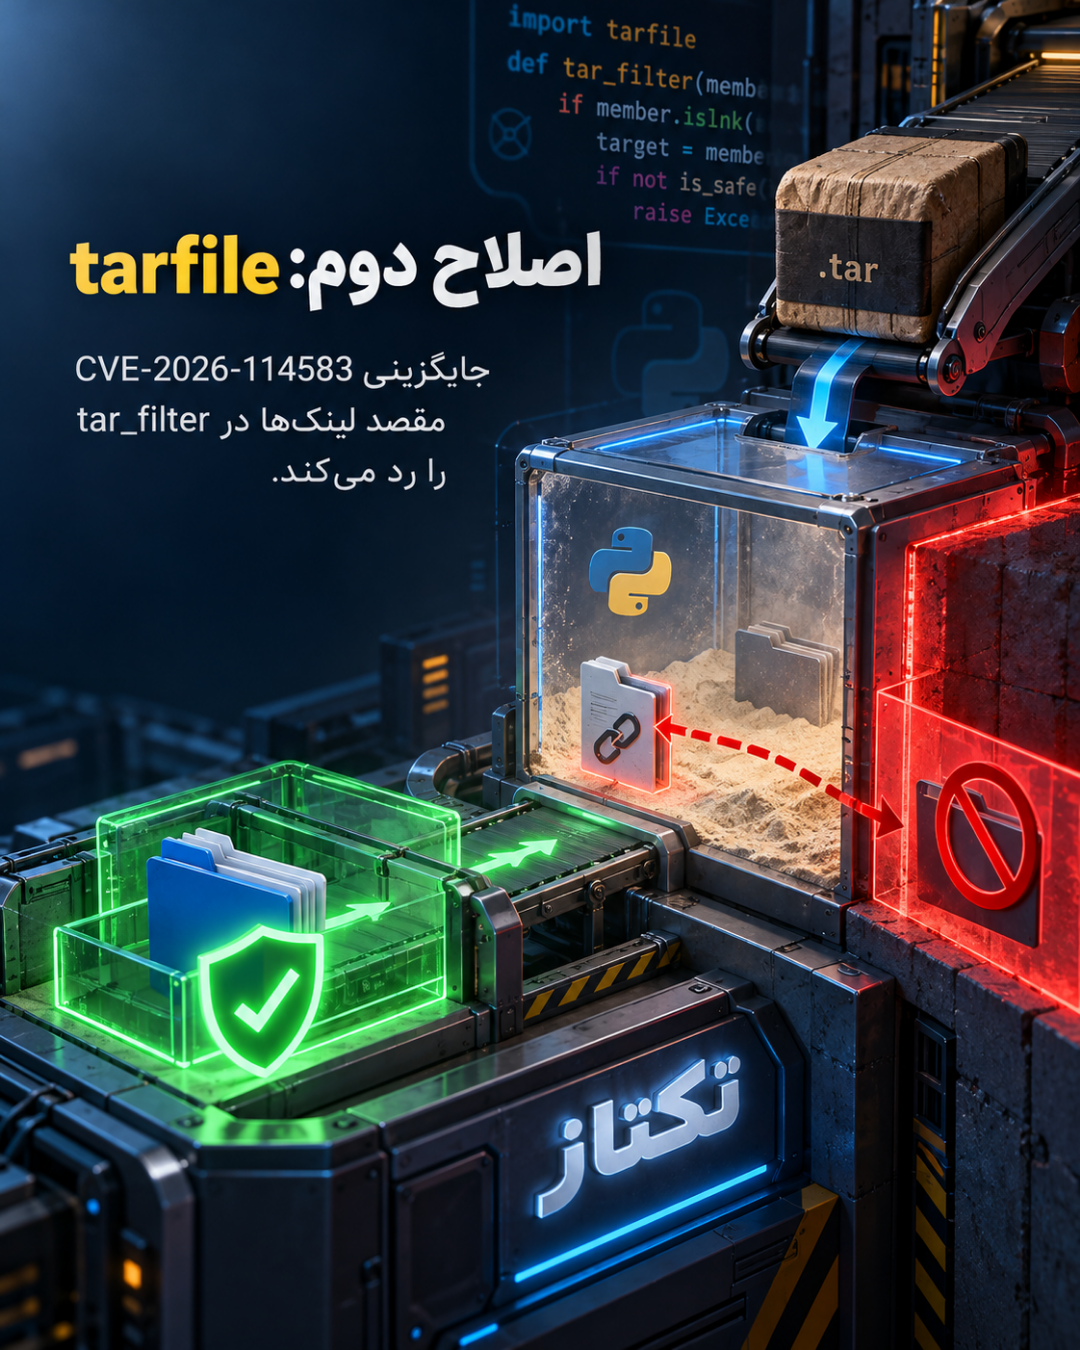
در این انتشار، Python آسیبپذیری CVE-۲۰۲۶-۱۱۴۵۸۳ را نیز اصلاح کرده است. این نقص به tarfile.tar_filter مربوط بود و میتوانست در شرایط مشخص اجازه دهد لینکها مقصد استخراج را جایگزین کنند. چنین رفتاری در سرویسهایی که فایل tar را از کاربر میگیرند یا بهصورت خودکار باز میکنند، اهمیت امنیتی دارد.
تیم توسعه باید هر مسیری را که archive آپلودشده را استخراج میکند دوباره آزمایش کند. کنترل نام فایل، جلوگیری از خروج از پوشهٔ مقصد، محدودکردن مجوزهای فایل و اجرای استخراج در محیط کمدسترسی همچنان ضروری است. بهروزرسانی Python ریسک را کم میکند، اما بررسی کد و تست regression را حذف نمیکند.
اصلاح کوکیهای دارای نسخهٔ منفی
Python ۳.۱۵.۲ همچنین کوکیهایی را که نسخهٔ منفی دارند در http.cookiejar رد میکند. این تغییر در سرویسهای وب و کلاینتهایی که کوکی را از منابع بیرونی میپذیرند، جلوی رفتارهای ناسازگار و مسیرهای غیرمنتظرهٔ پردازش را میگیرد.
اگر برنامهٔ شما به رفتار قدیمی وابسته است، پس از ارتقا تستهای ورود، نشست، تمدید توکن و پراکسی را اجرا کنید. بهتر است نتیجهٔ تست با نسخهٔ قبلی و نسخهٔ جدید مقایسه شود تا خطاهای پنهان در سرویسهای production آشکار شوند.
چکلیست ارتقای امن
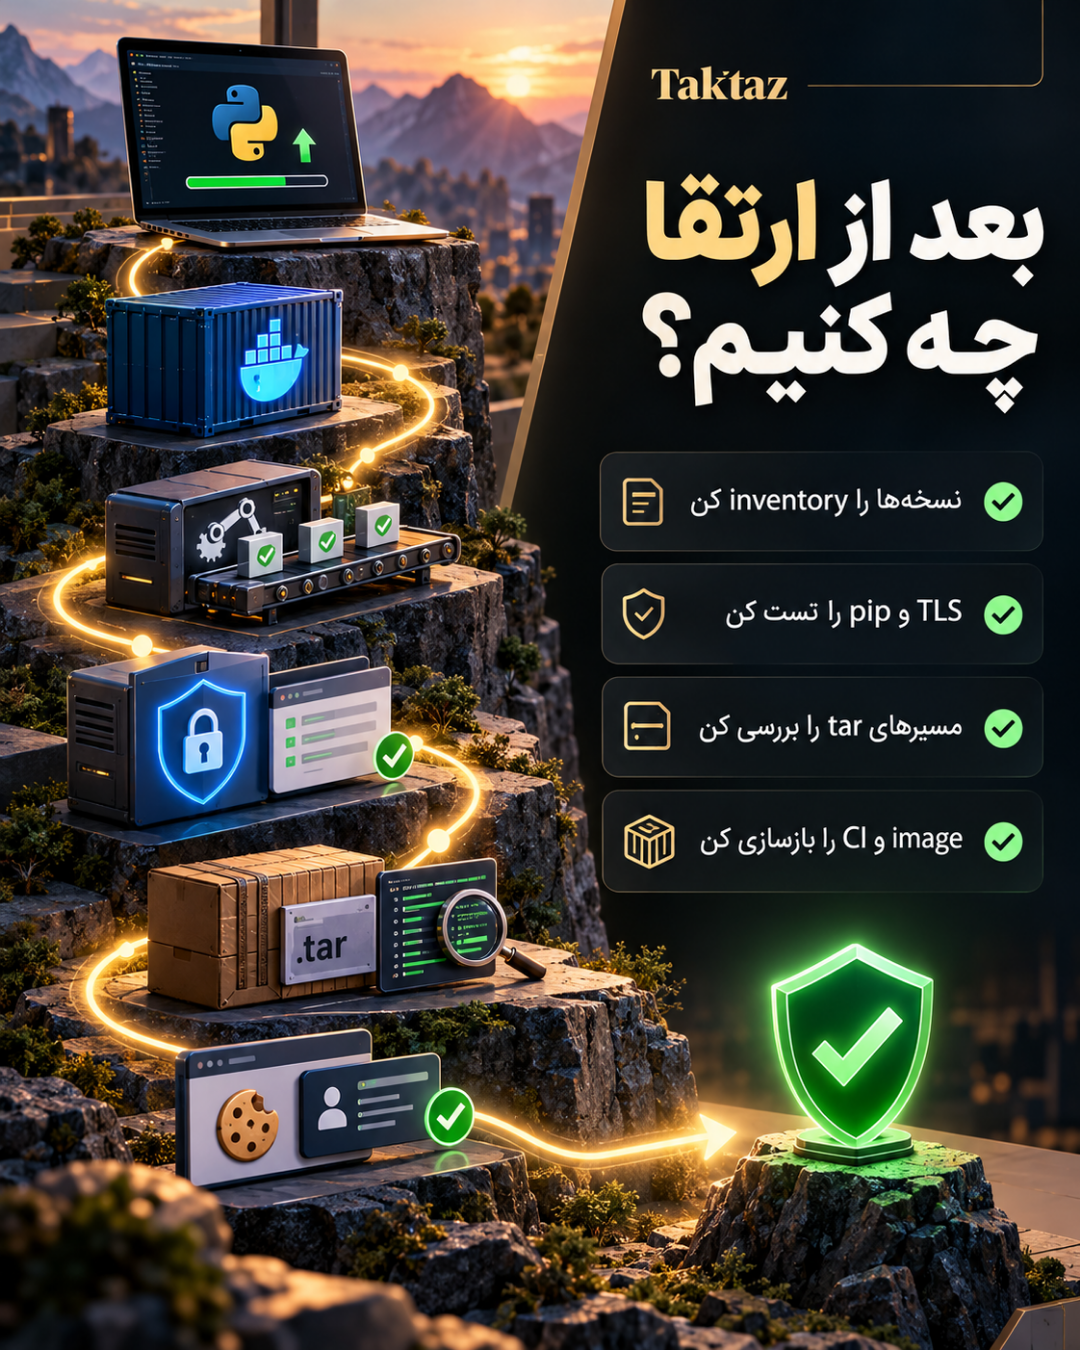
۱. نسخهٔ Python را در لپتاپ توسعهدهندگان، سرورها، imageهای کانتینر و runnerهای CI inventory کنید.
۲. محیطهای دارای Python ۳.۱۵ را به ۳.۱۵.۲ ارتقا دهید و برای شاخههای دیگر، اصلاحیهٔ رسمی سازگار با همان شاخه را بررسی کنید.
۳. اتصالهای TLS، نصب pip از مخزن خصوصی و اعتبارسنجی گواهی را در staging آزمایش کنید.
۴. مسیرهای دریافت و استخراج tar را با archiveهای سالم، لینک نمادین و ورودی مخرب تست کنید.
۵. رفتار کوکی، login و session را بعد از ارتقا بررسی و لاگهای خطا را پایش کنید.
۶. imageهای پایه و lockfileها را بازسازی کنید؛ ارتقای محیط محلی بهتنهایی کافی نیست.
جمعبندی
Python ۳.۱۵.۲ یک انتشار امنیتی سریع برای بستن اعتماد به کلیدهای میانی آلودهٔ eMudhra و اصلاح رفتارهای ناامن در tarfile و http.cookiejar است. برای توسعهدهندگان، بهترین اقدام این است که نسخه را در محیط آزمایشی نصب کنند، تستهای TLS و archive را اجرا کنند و سپس imageها و سرورهای production را با برنامهٔ rollback مشخص ارتقا دهند.
منبع رسمی: Python 3.15.2
برای مطالب مرتبط، راهنمای امنیت و بهروزرسانی زیرساخت در تکتاز مگ را هم ببینید.
مطالب مرتبط
همه مطالب اخبار تکنولوژی اخبار تکنولوژیDocker Sandbox Kit؛ استاندارد باز برای کنترل دسترسی Agentهای هوش مصنوعی
- اخبار تکنولوژیامنیت Docker Desktop ۴.۹۷؛ بررسی دو اصلاح مهم
- اخبار تکنولوژیPositron ۲۰۲۶.۱۰.۱-۲؛ اتصال عاملهای کدنویس به نشستهای زندهٔ Python و R
- اخبار تکنولوژیهشدار امنیتی Node.js؛ آمادهسازی برای اصلاحیه ۲۱ اکتبر
- اخبار تکنولوژیبهروزرسانی امنیتی UpdraftPlus؛ نسخهٔ ۱.۲۶.۱۱ منتشر شد
- اخبار تکنولوژیUbuntu ۲۶.۱۰؛ راهنمای ارتقای امن و تست سازگاری