Docker Sandbox Kit چیست؟
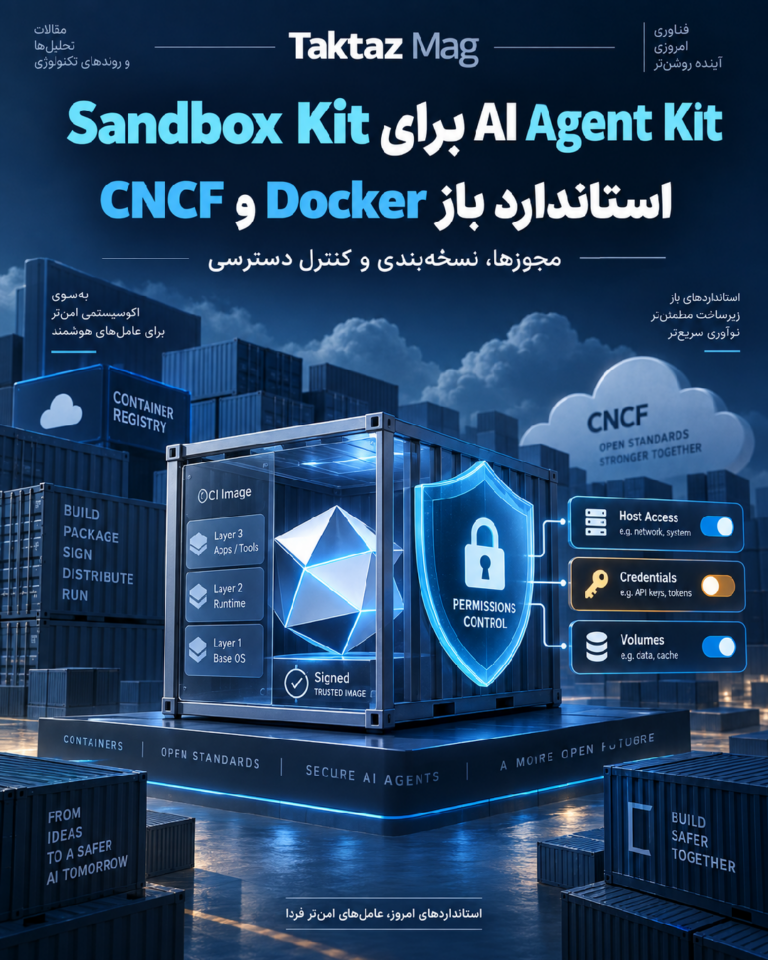
Docker مشخصات باز Sandbox Kit را با مجوز Apache ۲.۰ به Cloud Native Computing Foundation یا CNCF سپرده است. هدف این پروژه ایجاد قالبی قابلحمل برای بستهبندی یک عامل هوش مصنوعی، ابزارهای موردنیاز و مجوزهایی است که عامل هنگام اجرا درخواست میکند. در این مدل، یک Kit مانند یک تصویر معمولی OCI مدیریت میشود و میتوان آن را در registry ذخیره، نسخهبندی، امضا، اسکن و با نسخههای قبلی مقایسه کرد.
اهمیت Docker Sandbox Kit در این است که سطح دسترسی عامل فقط در یک فایل پیکربندی مبهم یا تنظیمات پراکندهٔ میزبان پنهان نمیماند. درخواست دسترسی به میزبان، credential، volume، شبکه یا سرویس خاص میتواند کنار همان artifact قرار بگیرد و قبل از اجرا بررسی شود. این رویکرد برای تیمهایی که چند عامل AI را در محیط توسعه، CI/CD، سرور خصوصی یا کلاد اجرا میکنند، دید و کنترل بیشتری ایجاد میکند. به این ترتیب، Docker Sandbox Kit به تیم اجازه میدهد تغییرات مجوز را پیش از انتشار با نسخهٔ قبلی مقایسه کند.
چرا مجوزهای Agentهای AI مهم هستند؟
عاملهای هوش مصنوعی برخلاف یک برنامهٔ ساده، ممکن است بر اساس هدف کاربر ابزار انتخاب کنند، فایل بخوانند، فرمان اجرا کنند یا با سرویسهای بیرونی ارتباط بگیرند. اگر این دسترسیها بدون نسخهبندی و بررسی انسانی تعریف شوند، یک تغییر کوچک در prompt یا ابزار میتواند دامنهٔ اثر عامل را بزرگتر کند. Docker Sandbox Kit تلاش میکند این درخواستها را به دادهای قابل مشاهده و قابل ممیزی تبدیل کند.
در یک فرایند حرفهای، تیم امنیت باید بتواند پاسخ چند سؤال را روشن کند: این عامل به کدام میزبانها وصل میشود؟ چه credentialهایی لازم دارد؟ آیا volume فقط خواندنی است؟ آیا دسترسی شبکه محدود شده است؟ چه کسی تغییر مجوز را تأیید کرده و آخرین نسخهٔ معتبر کدام است؟ قرارگرفتن این اطلاعات در کنار image به تیم اجازه میدهد آن را در بررسی کد، فرایند release و سیاستهای registry وارد کند. بنابراین Docker Sandbox Kit فقط قالب بستهبندی نیست؛ بخشی از فرایند قابل ممیزی برای کنترل Agent است.
ارتباط Docker Sandbox Kit با OCI و CNCF
Sandbox Kit بر پایهٔ مفاهیمی ساخته میشود که برای تیمهای کانتینری آشنا هستند. تصویر OCI میتواند لایههای برنامه، runtime و ابزارها را حمل کند و metadata مربوط به permissionها نیز همراه artifact قرار گیرد. بنابراین میتوان از جریانهای موجود برای tag، digest pinning، امضای image و اسکن امنیتی استفاده کرد.
سپردن مشخصات به CNCF نیز میتواند از وابستگی به یک فروشنده کم کند. اگر ابزارهای مختلف، قالب permission را به شکل مشابه بخوانند، یک Agent میتواند بین محیطهای اجرا قابلحملتر شود. البته استانداردشدن قالب بهتنهایی مشکل امنیتی را حل نمیکند؛ policy موتور اجرا، مدیریت secret، ایزولهسازی و تأیید تغییرات همچنان ضروری هستند.
کاربردهای عملی Docker Sandbox Kit برای DevOps و توسعهدهندگان
تیم DevOps میتواند برای هر عامل یک artifact مشخص با نسخهٔ ثابت بسازد. در زمان pull request، تغییرات درخواستهای دسترسی در diff دیده شود و pipeline فقط پس از عبور از policy آن را به registry انتشار دهد. برای محیط production نیز میتوان digest مشخصی را مجاز کرد تا اجرای ناخواستهٔ نسخهٔ جدید یا دستکاریشده اتفاق نیفتد.
برای توسعهدهندگان، این قالب مسیر انتقال Agent از لپتاپ به محیط آزمایشی و سپس کلاد را سادهتر میکند. ابزارها و مجوزها همراه پروژه حرکت میکنند و تیم مجبور نیست تنظیمات هر میزبان را بهصورت دستی بازسازی کند. در عین حال، باید credential واقعی در image قرار نگیرد؛ image فقط باید نوع یا دامنهٔ دسترسی لازم را توصیف کند و secret از سامانهٔ مدیریت اسرار در زمان اجرا تزریق شود.
نکات امنیتی و محدودیتها
Docker Sandbox Kit یک قرارداد توصیفی و اجرایی برای مدیریت بهتر permissionهاست، نه مجوزی برای اعطای دسترسی نامحدود. مدیران باید اصل کمترین دسترسی را حفظ کنند، دسترسی شبکه را محدود کنند، volumeهای حساس را جدا نگه دارند و برای عملیات پرخطر تأیید انسانی یا مرحلهٔ توقف تعریف کنند. امضای artifact و بررسی digest نیز باید در مسیر deployment اجباری باشد.
محدودیت دیگر این است که همهٔ runtimeها و ابزارها ممکن است از مشخصات باز با یک سطح پشتیبانی استفاده نکنند. پیش از مهاجرت گسترده، یک Agent کمخطر را در محیط آزمایشی اجرا کنید، رفتار ابزارها را ثبت کنید و سناریوهای خطا، قطع شبکه و منقضیشدن credential را بسنجید. مستندات داخلی باید مشخص کند کدام permissionها مجاز، مشروط یا ممنوع هستند. در چنین آزمایشی، Docker Sandbox Kit باید با policy واقعی تیم و محدودیتهای runtime سنجیده شود.
چکلیست شروع کار
برای ارزیابی Docker Sandbox Kit ابتدا inventory عاملها، ابزارها و دسترسیهای فعلی را بسازید. سپس permissionها را به دستههای host، network، credential و volume تقسیم کنید. یک policy حداقلی بنویسید، artifact را با digest ثابت در registry قرار دهید و تغییرات را با امضای قابل بررسی منتشر کنید. در pipeline، اسکن image و بررسی مجوزها را پیش از deploy قرار دهید و گزارش اجرای Agent را برای ممیزی نگه دارید.
برای مطالعهٔ بیشتر، معرفی رسمی Sandbox Kit در وبلاگ Docker، راهنمای کانتینرها و امنیت در تکتاز مگ و مستندات رسمی CNCF را ببینید.
جمعبندی
Docker Sandbox Kit میتواند permissionهای Agentهای هوش مصنوعی را از تنظیمات پنهان و پراکنده به یک artifact قابل نسخهبندی و ممیزی تبدیل کند. اتصال این ایده به OCI، registry، امضا و اسکن امنیتی برای تیمهای DevOps مزیت عملی دارد. با این حال، امنیت نهایی به policy درست، مدیریت secret، ایزولهسازی و کنترل تغییرات وابسته است. بهتر است اجرای این مشخصات با یک پروژهٔ آزمایشی آغاز شود و بعد از سنجش سازگاری، به محیطهای مهم توسعه و تولید گسترش یابد.