Canonical در ۱۵ اکتبر ۲۰۲۶ نسخهٔ نهایی Ubuntu ۲۶.۱۰ با نام Stonking Stingray را منتشر کرد. Ubuntu ۲۶.۱۰ یک نسخهٔ interim است، نه نسخهٔ بلندمدت LTS؛ بنابراین برای مدیران سرور و تیمهای DevOps، مهمترین سؤال فقط «چه قابلیتهایی اضافه شده؟» نیست، بلکه این است که آیا چرخهٔ پشتیبانی، درایورها، اسکریپتها و مخازن سازمان با آن سازگار است یا نه.
مهمترین تغییرات Ubuntu ۲۶.۱۰
در Ubuntu ۲۶.۱۰ مهاجرت به coreutilsهای Rustمحور پروژهٔ uutils کامل شده است. این تغییر میتواند از نظر ایمنی حافظه و نگهداری کد مهم باشد، اما اسکریپتهای عملیاتی باید با رفتار واقعی ابزارهای پرکاربرد مانند cp، ls، sed و install آزمایش شوند؛ مخصوصاً وقتی اسکریپتها به پیام خطا، ترتیب خروجی یا یک گزینهٔ خاص وابستهاند.
Canonical همچنین امضای بستههای APT را با Sequoia PGP به سمت طراحی آماده برای تهدیدهای پساکوانتومی برده است. این موضوع به معنی «مقاومبودن کامل در برابر هر حملهٔ کوانتومی» نیست؛ بلکه نشان میدهد زنجیرهٔ اعتماد بستهها و tokenهای رمزنگاری در حال آمادهشدن برای الگوریتمهایی مانند ML-DSA و ML-KEM است. در محیط سازمانی باید mirrorها، ابزارهای مدیریت بسته و سیاستهای امضای داخلی پیش از ارتقا بررسی شوند.
نسخهٔ جدید، پشتیبانی از رمزگذاری کامل دیسک مبتنی بر TPM را نیز گسترش میدهد و برای برخی سختافزارها امکان استفاده از PIN یا passphrase را فراهم میکند. ورود سازمانی با Microsoft Entra ID، احراز هویت چندمرحلهای و ورود بدون رمز عبور از دیگر تغییرات امنیتی Ubuntu Desktop هستند. این قابلیتها برای لپتاپها و ایستگاههای کاری سازمانی جذاباند، اما در محیطهای مدیریتشده باید با سیاستهای دسترسی، recovery key و فرایند خروج کاربر هماهنگ شوند.
کرنل Linux ۷.۳ و پشتیبانی سختافزاری
Ubuntu ۲۶.۱۰ با Linux kernel ۷.۳ عرضه میشود و برای نسلهای تازهٔ سختافزار مانند Intel Xe3P، AMD Zen ۶ و NVIDIA ۶۱۵ بهبودهای enablement دارد. پشتیبانی داخلی از Lustre نیز برای بارهای کاری توزیعشده و انتقال دادهٔ بزرگ اهمیت دارد. در کنار آن، installer اختصاصی amd64v3 و image دسکتاپ برای RISC-V به پوشش معماریهای جدید کمک میکنند.
بااینحال، دریافت کرنل جدید بهتنهایی دلیل کافی برای ارتقای سرور نیست. ماژولهای خارج از درخت، درایورهای ذخیرهسازی و شبکه، agentهای مانیتورینگ، DKMS و ابزارهای backup باید روی محیط آزمایشی بررسی شوند. بعد از reboot نیز health check سرویسها، mountها، شبکه، زمان سیستم و لاگهای kernel را ثبت کنید.
Myna و ابزارهای توسعه
Ubuntu ۲۶.۱۰ ابزار Myna را بهصورت opt-in معرفی میکند؛ این ابزار با مدلهای محلی، گفتار را روی دستگاه به متن تبدیل میکند و تمرکز آن بر حریم خصوصی است. Canonical میگوید Myna گام نخست مسیر تجربهٔ intent-driven در دسکتاپ Ubuntu است و در آینده میتواند تعامل طبیعیتری با محیط ایجاد کند. سازمانها باید پیش از فعالسازی، مدل تهدید، مصرف منابع و سیاست نگهداری دادهٔ صوتی را بررسی کنند.
برای توسعهدهندگان، این نسخه GNOME ۵۱ و toolchainهای جدیدی مانند LLVM ۲۲.۱.۶، GCC ۱۵.۲، Python ۳.۱۴.۷، Rust ۱.۹۷.۱، Zig ۰.۱۶ و Go ۱.۲۷ را ارائه میکند. ROCm ۱۰.۰ نیز پشتیبانی از معماریهای تازهٔ GPU و serving frameworkهایی مانند vLLM و SGLang را بهبود میدهد؛ اما benchmark و سازگاری dependencyها باید جداگانه سنجیده شود.
چکلیست امن ارتقا
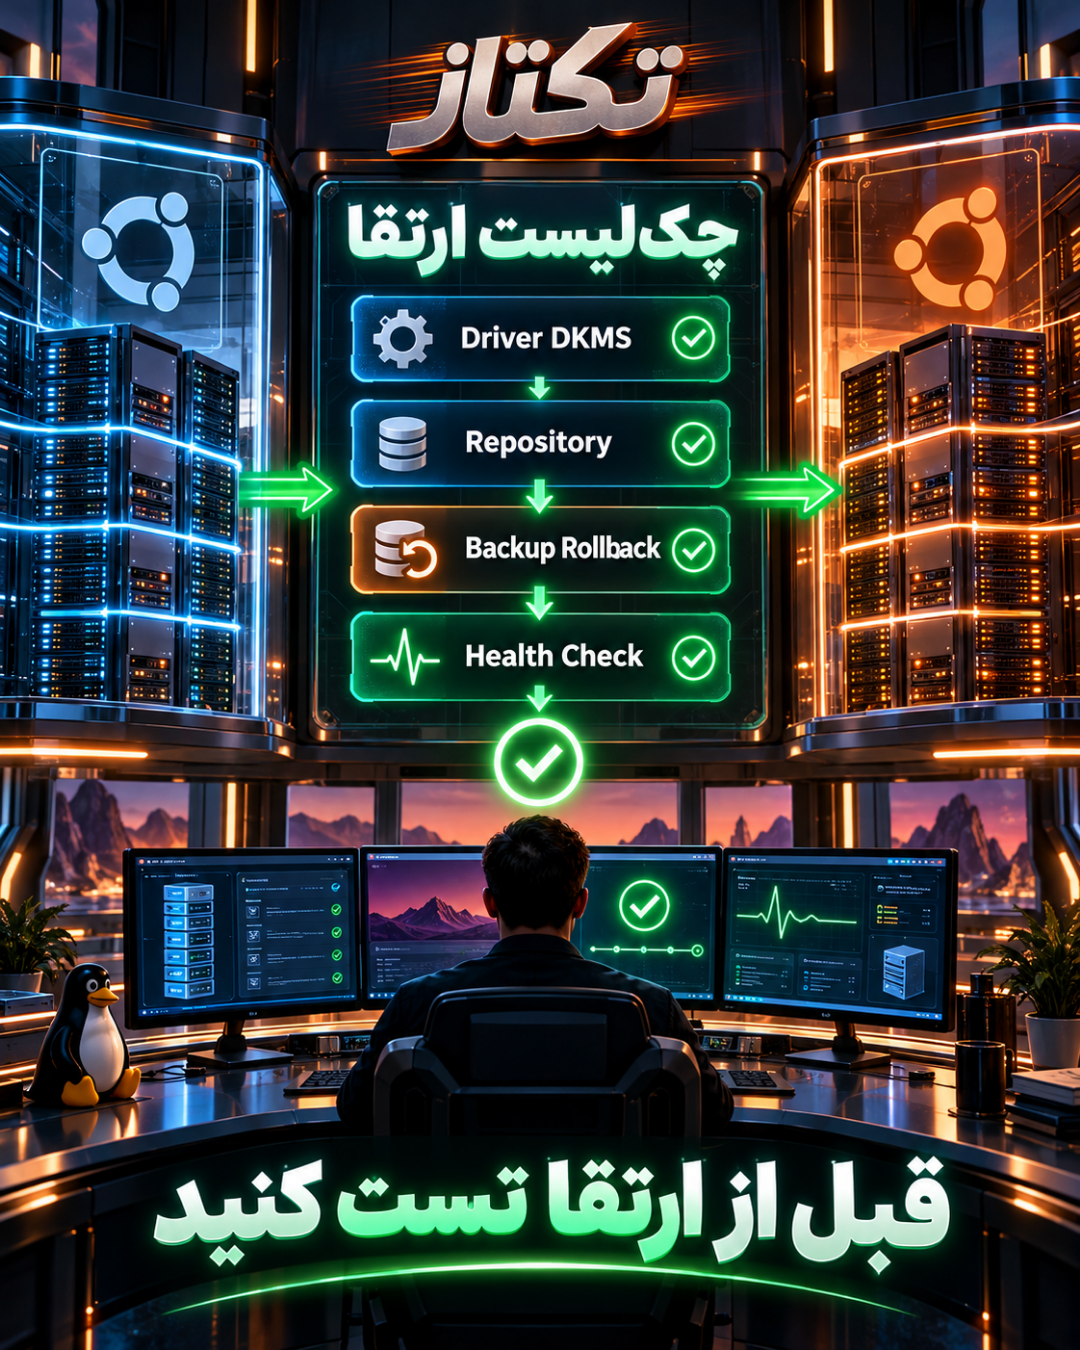
قبل از ارتقای Ubuntu ۲۶.۱۰ این چهار مرحله را انجام دهید:
۱. فهرست سختافزار، درایورها، DKMS، مخازن شخص ثالث، snapها و سرویسهای حیاتی را ثبت کنید. ۲. از دادهها backup بگیرید و restore واقعی آن را در محیط جداگانه آزمایش کنید؛ فقط داشتن فایل backup کافی نیست. ۳. اسکریپتهای shell، pipelineهای CI/CD، agentهای مانیتورینگ و ابزارهای مدیریت بسته را روی staging اجرا کنید. ۴. برای reboot و rollback پنجرهٔ تغییر تعریف کنید و بعد از ارتقا، سرویسها، شبکه، دیسک، لاگ kernel و دسترسی کاربران را کنترل کنید.
Ubuntu ۲۶.۱۰ برای توسعهدهندگان، سختافزارهای تازه و آزمایش قابلیتهای امنیتی آینده جذاب است، اما interim release باید با مدیریت چرخهٔ عمر و برنامهٔ rollback پذیرفته شود. برای سرورهای حساس، ابتدا سازگاری را در staging ثابت کنید و سپس دربارهٔ production تصمیم بگیرید.
اگر تیم شما همزمان چند سرویس لینوکسی را نگهداری میکند، مقایسهٔ این چکلیست با راهنمای اخیر بهروزرسانی امن کرنل لینوکس کمک میکند تفاوت میان ارتقای توزیع و ارتقای مستقل kernel را بهتر مشخص کنید. در هر دو مسیر، ثبت وضعیت اولیه، کنترل وابستگیها و داشتن rollback قابلآزمایش از خودِ اجرای فرمان upgrade مهمتر است.
منبع رسمی: اعلام انتشار Ubuntu ۲۶.۱۰ توسط Canonical
راهنمای دانلود: Ubuntu Downloads