Burp Suite 2026.10.1 نسخهٔ پایدار تازهٔ مجموعهابزار تست امنیت وب است که در ۲۶ اکتبر ۲۰۲۶ منتشر شد. در این مطلب ابتدا توضیح میدهیم Burp Suite چیست و چرا برای تیمهای امنیت و توسعه اهمیت دارد؛ سپس تغییر اصلی این نسخه، یعنی انتقال مستقیم شواهد تست به Burp AT، و نکات ارتقای امن را بررسی میکنیم.
Burp Suite چیست و چه مسئلهای را حل میکند؟
Burp Suite یک مجموعهابزار برای ارزیابی امنیت برنامههای وب و API است. تستر امنیت میتواند با قرار دادن آن در مسیر ارتباط مرورگر و سرور، درخواستها و پاسخهای HTTP را مشاهده، ویرایش و دوباره ارسال کند. ابزارهایی مانند Repeater برای آزمایش دستی یک درخواست، Intruder برای بررسی ورودیهای متعدد، Logger برای ثبت ترافیک و Burp Scanner برای یافتن برخی الگوهای آسیبپذیری به کار میروند.
مسئلهای که Burp Suite حل میکند، تبدیل رفتار مبهم یک برنامهٔ وب به شواهد قابل بررسی است: تیم میتواند نشان دهد یک ورودی چگونه پردازش شده، پاسخ سرور چه بوده و آیا کنترلهای احراز هویت، مجوزدهی یا اعتبارسنجی ورودی درست عمل کردهاند. این شواهد برای بازتولید باگ، گزارشدهی دقیق و همکاری میان توسعهدهنده و تیم امنیتی ارزش زیادی دارد. Burp Suite ابزار بهرهبرداری غیرمجاز نیست؛ استفاده از آن باید فقط روی سامانههایی انجام شود که مالک اجازهٔ آزمونشان را داده است.

خبر اصلی در نسخهٔ ۲۰۲۶.۱۰.۱
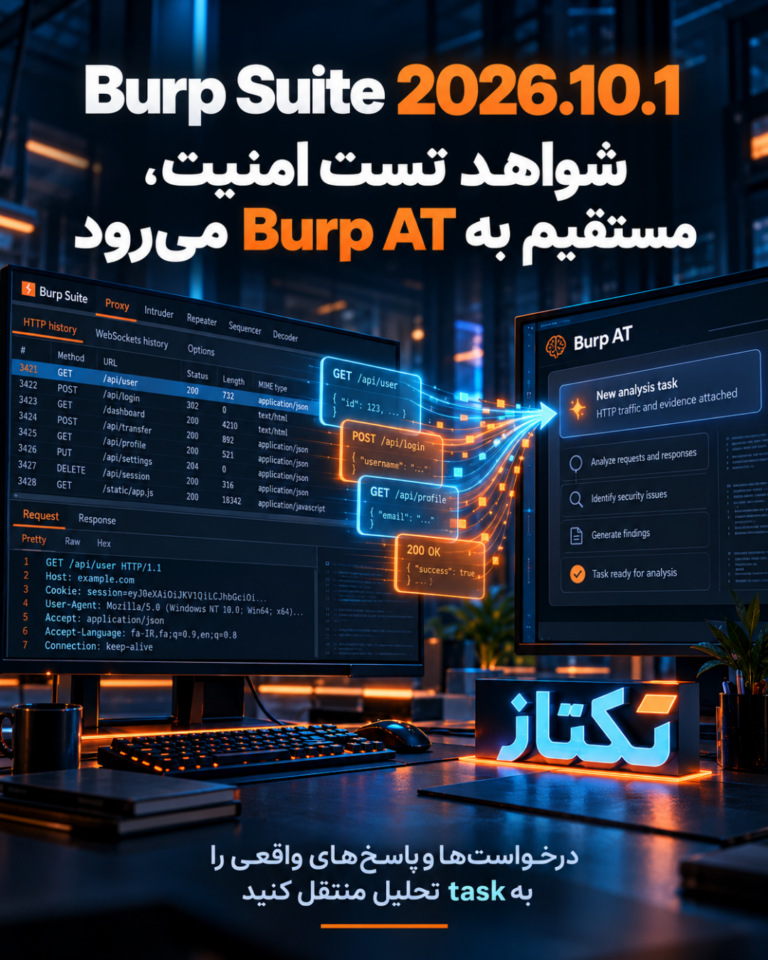
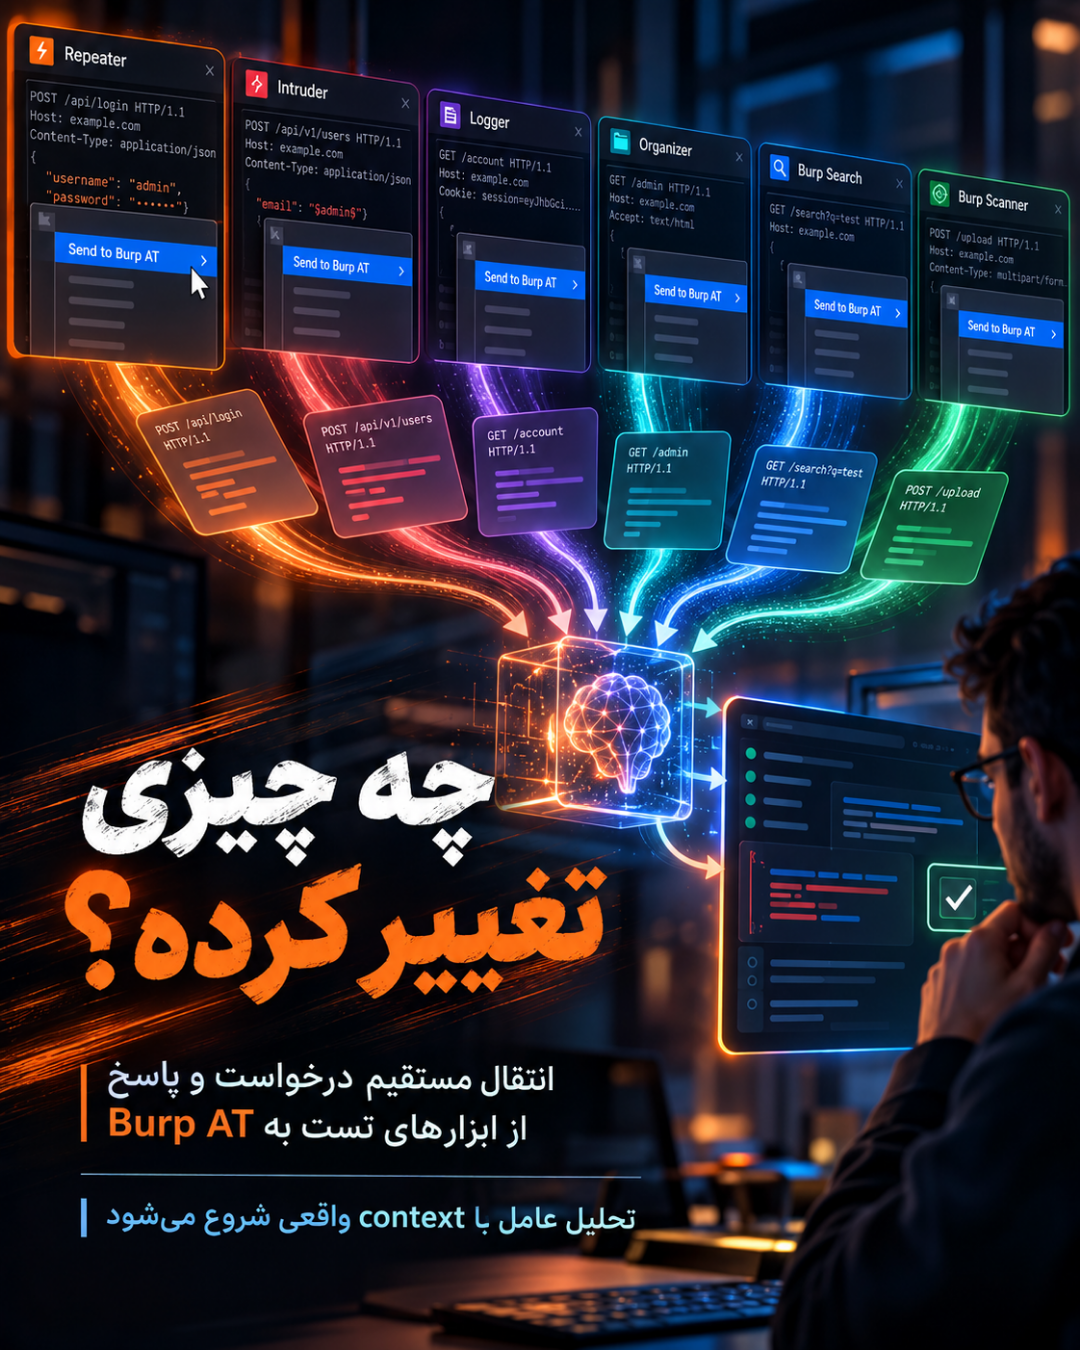
در Burp Suite ۲۰۲۶.۱۰.۱، درخواستها و پاسخها از Repeater، Intruder، Logger، Organizer، Burp Search و پیامهای Burp Scanner میتوانند مستقیماً به Burp AT فرستاده شوند. کاربر با انتخاب گزینهٔ «Send to Burp AT» شواهدی را که در جریان تست دستی پیدا کرده، به یک task منتقل میکند. این تغییر فاصلهٔ میان مشاهدهٔ دستی و تحلیل عامل هوش مصنوعی را کمتر میکند؛ عامل بهجای دریافت توضیحی خلاصه و جدا از دادهٔ واقعی، context همان درخواست و پاسخ را در اختیار دارد.
این قابلیت بهخصوص برای تیمهایی مفید است که چندین یافتهٔ امنیتی را در یک پروژه پیگیری میکنند. در عمل، Burp Suite ۲۰۲۶.۱۰.۱ کمک میکند شواهد پراکندهٔ تست به یک پروندهٔ قابل پیگیری تبدیل شود. تستر میتواند یک پاسخ مشکوک، زنجیرهٔ درخواستها یا نتیجهٔ اسکن را به task مرتبط بفرستد و سپس تحلیل، مستندسازی یا پیشنهاد مسیر بررسی را در همان context ادامه دهد. با این حال، تصمیم نهایی دربارهٔ معتبر بودن یافته و شدت آن همچنان باید با بررسی انسانی و بازتولید کنترلشده انجام شود.
تغییرات فنی دیگر
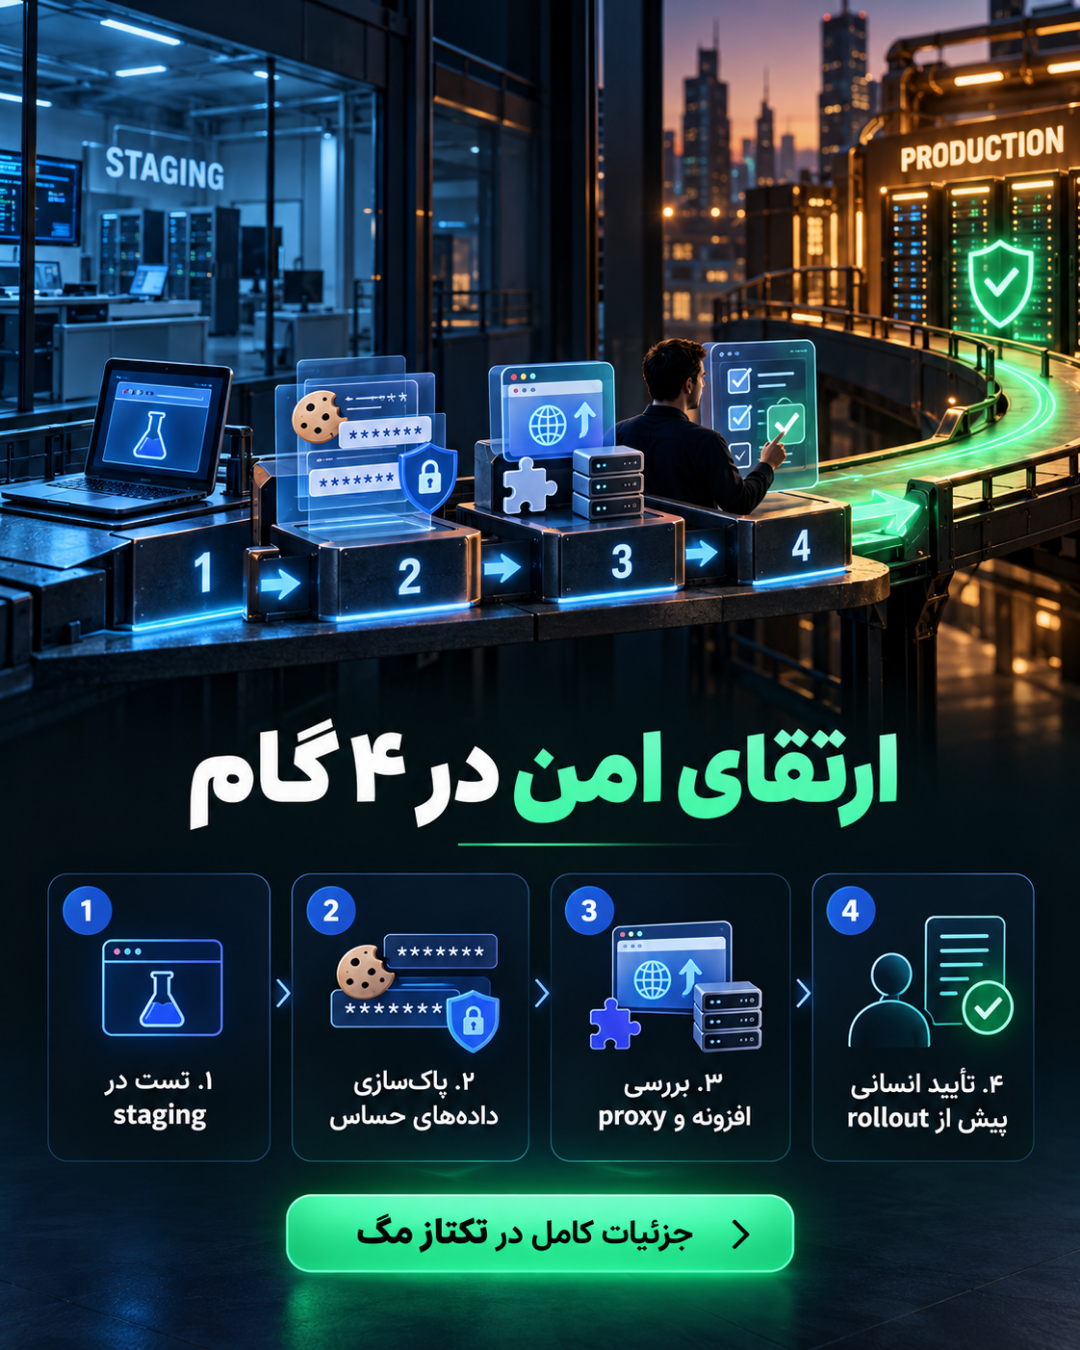
PortSwigger اعلام کرده مشکل بستهشدن غیرمنتظرهٔ مرورگر Burp برطرف شده است. همچنین Chromium داخلی ارتقا یافته و نسخهٔ آن برای Windows و macOS برابر ۱۵۶.۰.۸۰۷۸.۴۸ و برای Linux برابر ۱۵۶.۰.۸۰۷۸.۴۷ است. این بهروزرسانی Burp Suite ۲۰۲۶.۱۰.۱ میتواند سازگاری بهتر با صفحات و ابزارهای وب جدید را به همراه داشته باشد، اما در محیطهای سازمانی بهتر است پیش از rollout عمومی، افزونهها، تنظیمات proxy و روند ضبط شواهد بررسی شوند.
چکلیست ارتقای امن
جمعبندی
Burp Suite ۲۰۲۶.۱۰.۱ بیشتر از یک بهروزرسانی ظاهری است: مسیر انتقال شواهد واقعی تست امنیت به Burp AT کوتاهتر شده و تیم میتواند تحلیل عامل را بر پایهٔ context معتبرتری شروع کند. در مقابل، محرمانگی دادههای HTTP و کنترل انسانی اهمیت بیشتری پیدا میکند. ارتقا را ابتدا در staging انجام دهید، شواهد حساس را پاکسازی کنید و سپس نسخهٔ جدید Burp Suite ۲۰۲۶.۱۰.۱ را وارد گردشکار اصلی تست امنیت کنید.
برای آشنایی با کاربردهای عمومی تست امنیت وب، راهنمای امنیت وب تکتاز را ببینید. جزئیات رسمی این انتشار در یادداشت انتشار PortSwigger آمده است.
مطالب مرتبط
همه مطالب اخبار تکنولوژی اخبار تکنولوژیهشدار امنیتی Rank Math PRO؛ آلودگی نسخه ۳.۰.۱۲۳ به بدافزار
- اخبار تکنولوژیGitLab و کارخانه نرمافزار تحت حاکمیت؛ ۵ کنترل برای توسعه Agentمحور
- اخبار تکنولوژیهشدار آسیبپذیری PHP در ۲۰۲۶؛ رفع دو نقص بحرانی اجرای کد از راه دور
- اخبار تکنولوژیراهنمای ۲۰۲۶ اختلال اینترنت ایران و دادههای کلادفلر
- اخبار تکنولوژیبهروزرسانی امنیتی UpdraftPlus؛ نسخهٔ ۱.۲۶.۱۱ منتشر شد
- اخبار تکنولوژیراهنمای ۲۰۲۶ NAT روی DRG در Oracle Cloud