یک حمله زنجیره تأمین برای کاربران وردپرس
طبق گزارش The Hacker News و اطلاعیهٔ رسمی Rank Math، برخی بستههای افزونهٔ پولی Rank Math PRO در یک حملهٔ زنجیره تأمین با کد مخرب توزیع شدهاند. این حادثه نشان میدهد حتی کانال رسمی دانلود و بهروزرسانی هم باید با کنترل نسخه، زمان دریافت فایل و پایش امنیتی همراه باشد. کاربران Rank Math PRO باید جزئیات این رخداد را جدی بگیرند.
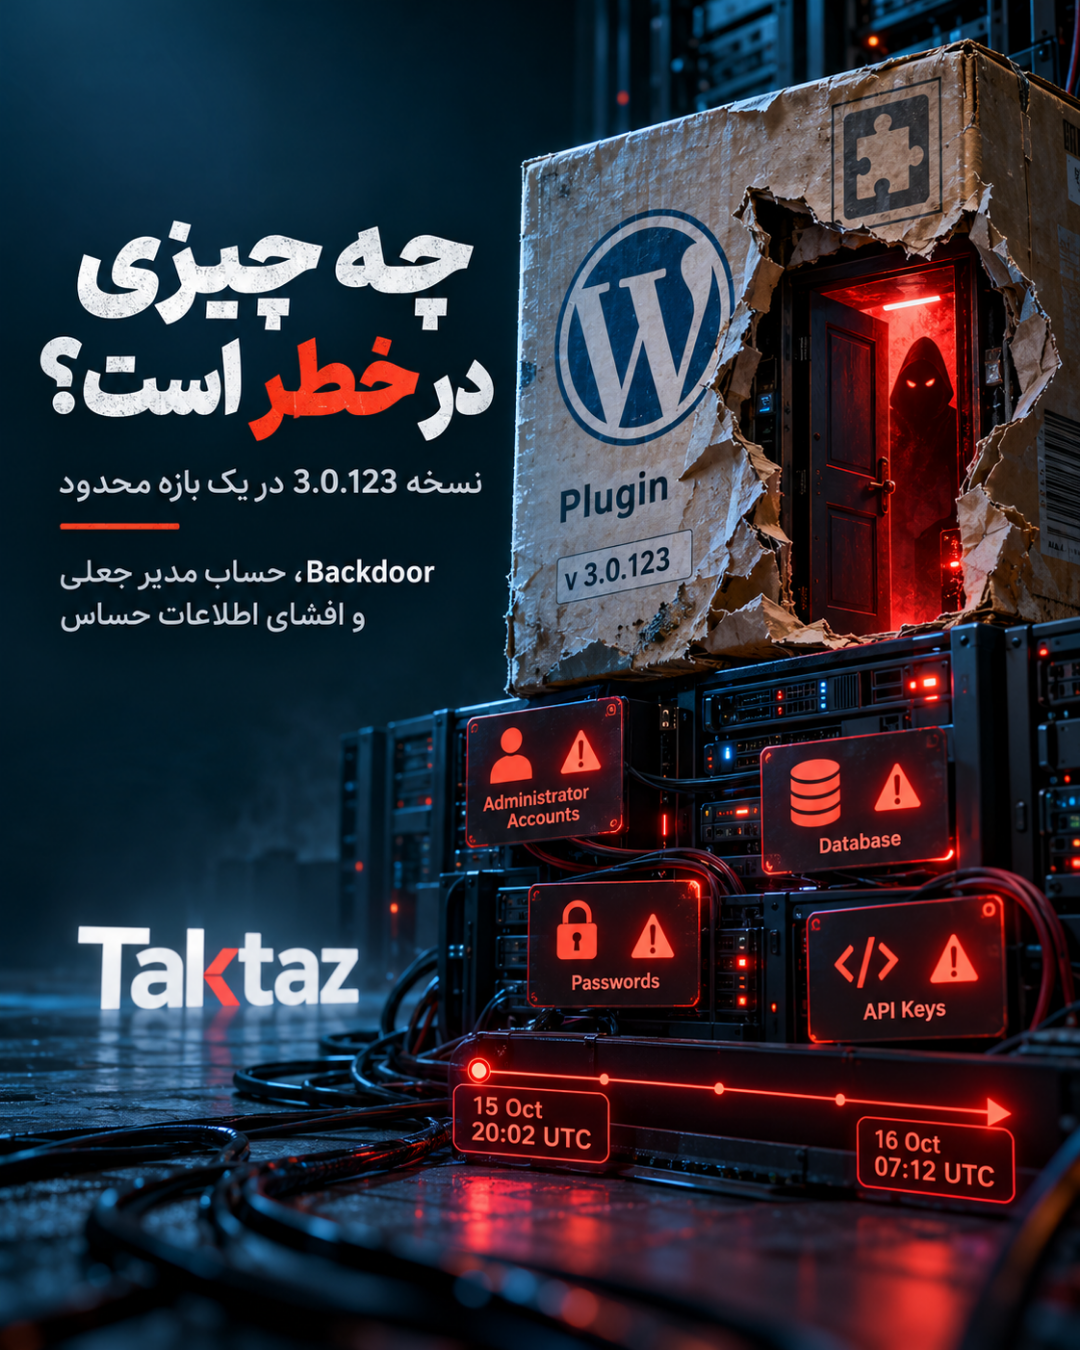
بر اساس اطلاعیهٔ سازنده، نسخهٔ درگیر ۳.۰.۱۲۳ است؛ اما شمارهٔ نسخه بهتنهایی برای تشخیص کافی نیست. بستههای آلوده در بازهٔ ۱۵ اکتبر ۲۰۲۶ ساعت ۲۰:۰۲ تا ۱۶ اکتبر ساعت ۰۷:۱۲ بهوقت UTC از مسیر رسمی Rank Math دانلود یا بهروزرسانی شدهاند. بنابراین مدیر سایت باید علاوه بر نسخهٔ فعلی، سابقهٔ نصب و زمان دریافت افزونه را نیز بررسی کند.
چه خطری سایت را تهدید میکند؟
اگر یک نسخهٔ آلوده فعال شده باشد، فایل افزونه میتواند به مهاجم امکان ایجاد دسترسی پنهان و ماندگار بدهد. گزارشها از احتمال ایجاد حسابهای مدیر ناشناس، تغییر فایلها یا وظایف زمانبندیشده و دسترسی به اطلاعاتی که وبسرور به آنها دسترسی دارد خبر میدهند. این اطلاعات ممکن است شامل رمزهای عبور، اطلاعات دیتابیس، کلیدهای API و اعتبارنامههای سرویسهای متصل باشد.
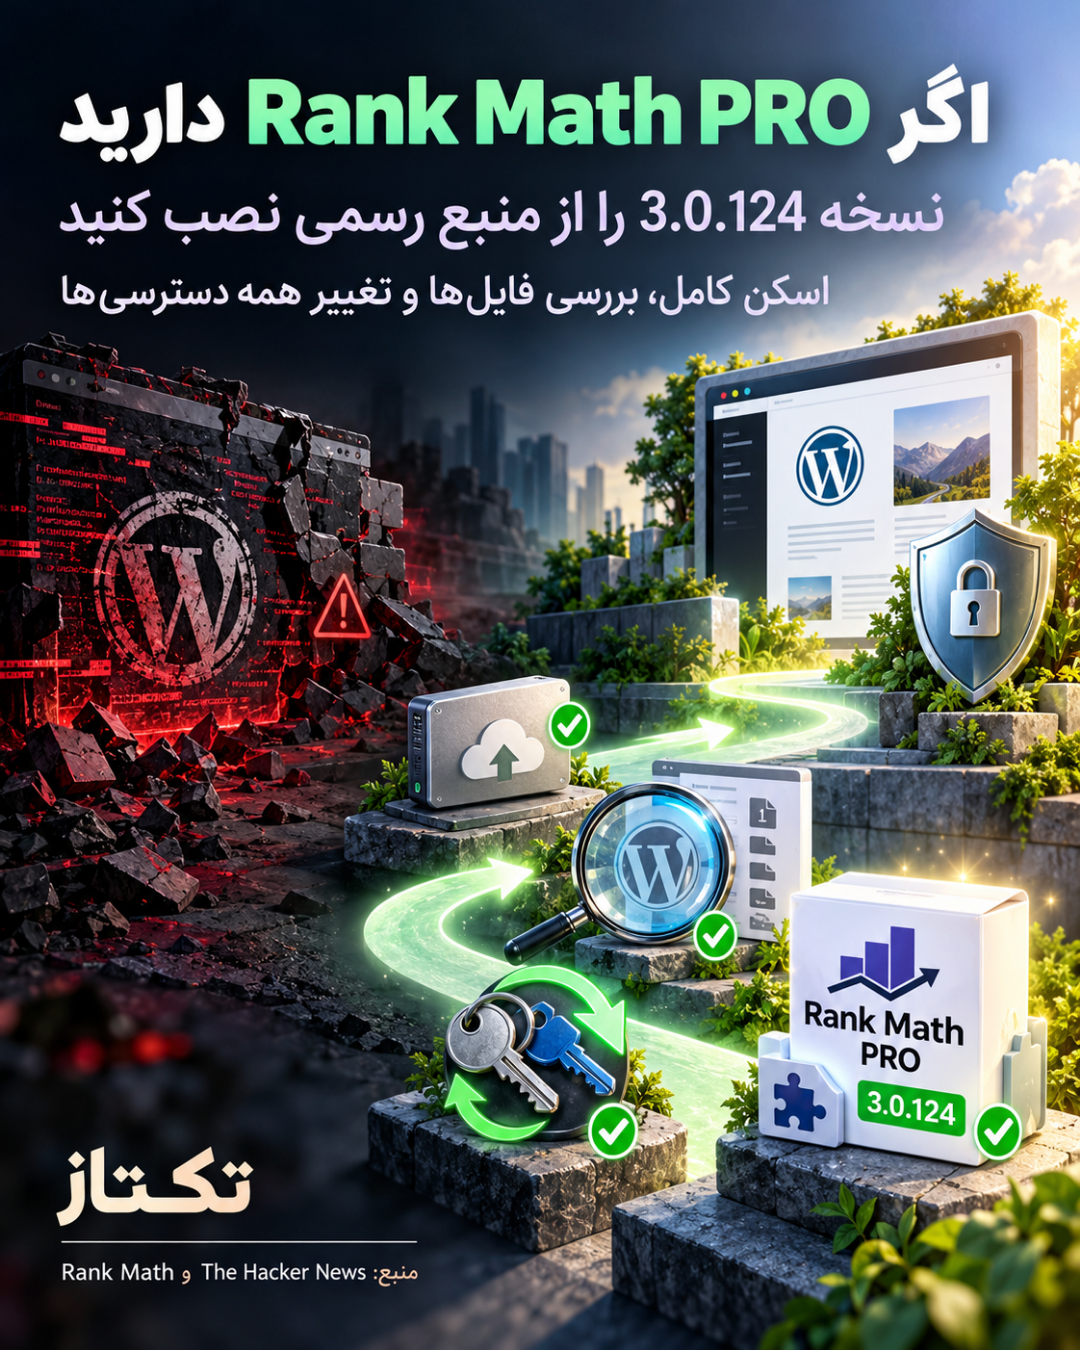
نکتهٔ مهم این است که نصب نسخهٔ سالم ۳.۰.۱۲۴ بهتنهایی لزوماً آثار باقیمانده را پاک نمیکند. اگر نسخهٔ مشکوک در بازهٔ اعلامشده فعال بوده است، سایت باید مانند یک سامانهٔ در معرض نفوذ بررسی شود. در این شرایط، فقط تعویض فایل افزونه کافی نیست؛ فایلها، دیتابیس، کاربران، نشستها و دسترسیهای بیرونی نیز باید بررسی شوند.
چه کسانی باید اقدام کنند؟
اگر Rank Math PRO را نصب کردهاید، ابتدا نسخه و زمان دریافت آن را از گزارشهای هاست، تاریخچهٔ بهروزرسانی یا بکاپها بررسی کنید. اگر نسخهٔ ۳.۰.۱۲۳ در بازهٔ حادثه نصب و فعال شده است، آن را یک رخداد جدی امنیتی در نظر بگیرید. در صورت وجود بکاپ سالم قبل از شروع بازه، بازیابی سایت و دیتابیس از همان نسخهٔ پاک میتواند مسیر مطمئنتری باشد؛ سپس اسکن کامل با ابزار معتبر و بررسی دستی تغییرات انجام شود. برای هر نصب Rank Math PRO، این کنترل باید مستند و قابل پیگیری باشد.
برای سایتهایی که بکاپ قابل اعتماد ندارند، ابتدا باید سازوکار بازسازی بدافزار متوقف شود و بعد سراغ پاکسازی رفت. حذف پوشهٔ rank-math-pro، بررسی ورودیهای مشکوک دیتابیس، جستوجوی فایلهای PHP غیرعادی در mu-plugins و پوشهٔ افزونهها، و بررسی حسابهای مدیر ناشناس از اقدامات مهم هستند. این مراحل بهتر است با کمک متخصص امنیت وردپرس انجام شوند، چون حذف عجولانه ممکن است شواهد رخداد را از بین ببرد یا backdoor را باقی بگذارد.
چکلیست فوری برای مدیران وردپرس
طبق اطلاعیهٔ رسمی، نسخهٔ رایگان Rank Math SEO موجود در WordPress.org در این حادثه تحت تأثیر قرار نگرفته است. بااینحال، هر سایت وردپرسی باید برای افزونههای پولی، منبع توزیع، سطح دسترسی و امکان بازگشت امن را در فرایند بهروزرسانی مستند کند. راهنمای امنیت وردپرس در تکتاز مگ نیز بر همین اصل تأکید دارد: بهروزرسانی باید همراه با بکاپ، اسکن و راستیآزمایی باشد. اگر Rank Math PRO در سایت سازمانی استفاده میشود، این بررسی را در همهٔ محیطها تکرار کنید.
این رخداد یک یادآوری جدی برای تیمهای فنی است: «منبع رسمی» به معنی حذف همهٔ ریسکها نیست. کنترل هش فایل، محدودسازی دسترسی افزونهها، ثبت رویدادهای مدیریتی و مانیتورینگ تغییرات باید بخشی از چرخهٔ نگهداری سایت باشد. اگر نشانهای از آلودگی مشاهده میکنید، سایت را به حال خود رها نکنید و پاکسازی را به متخصص امنیت وردپرس بسپارید.