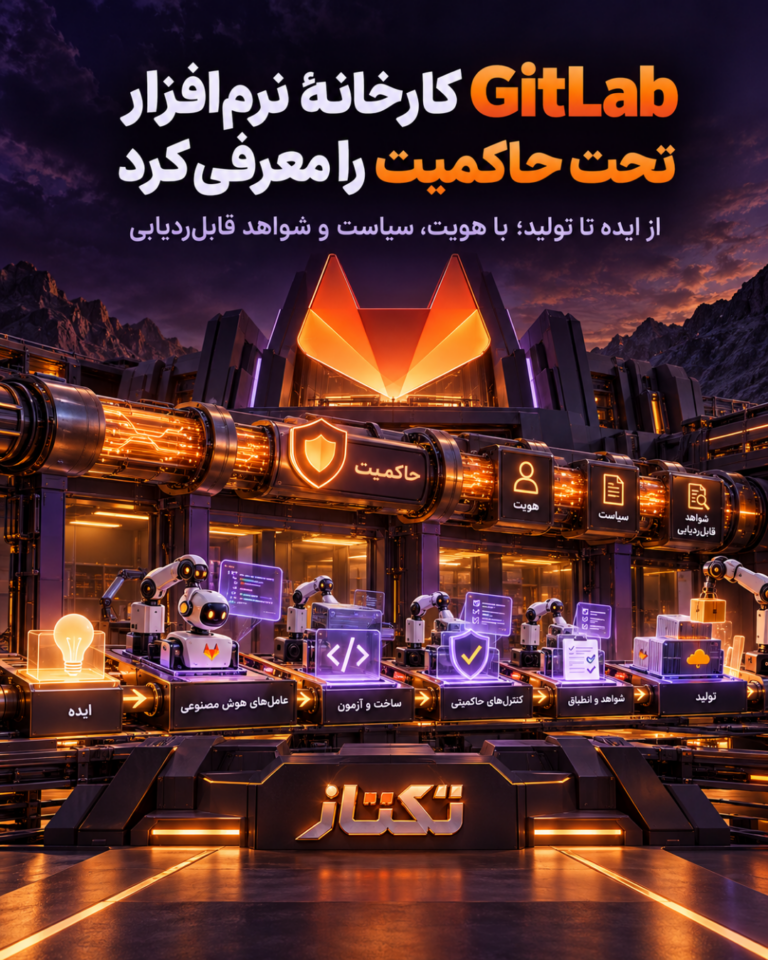
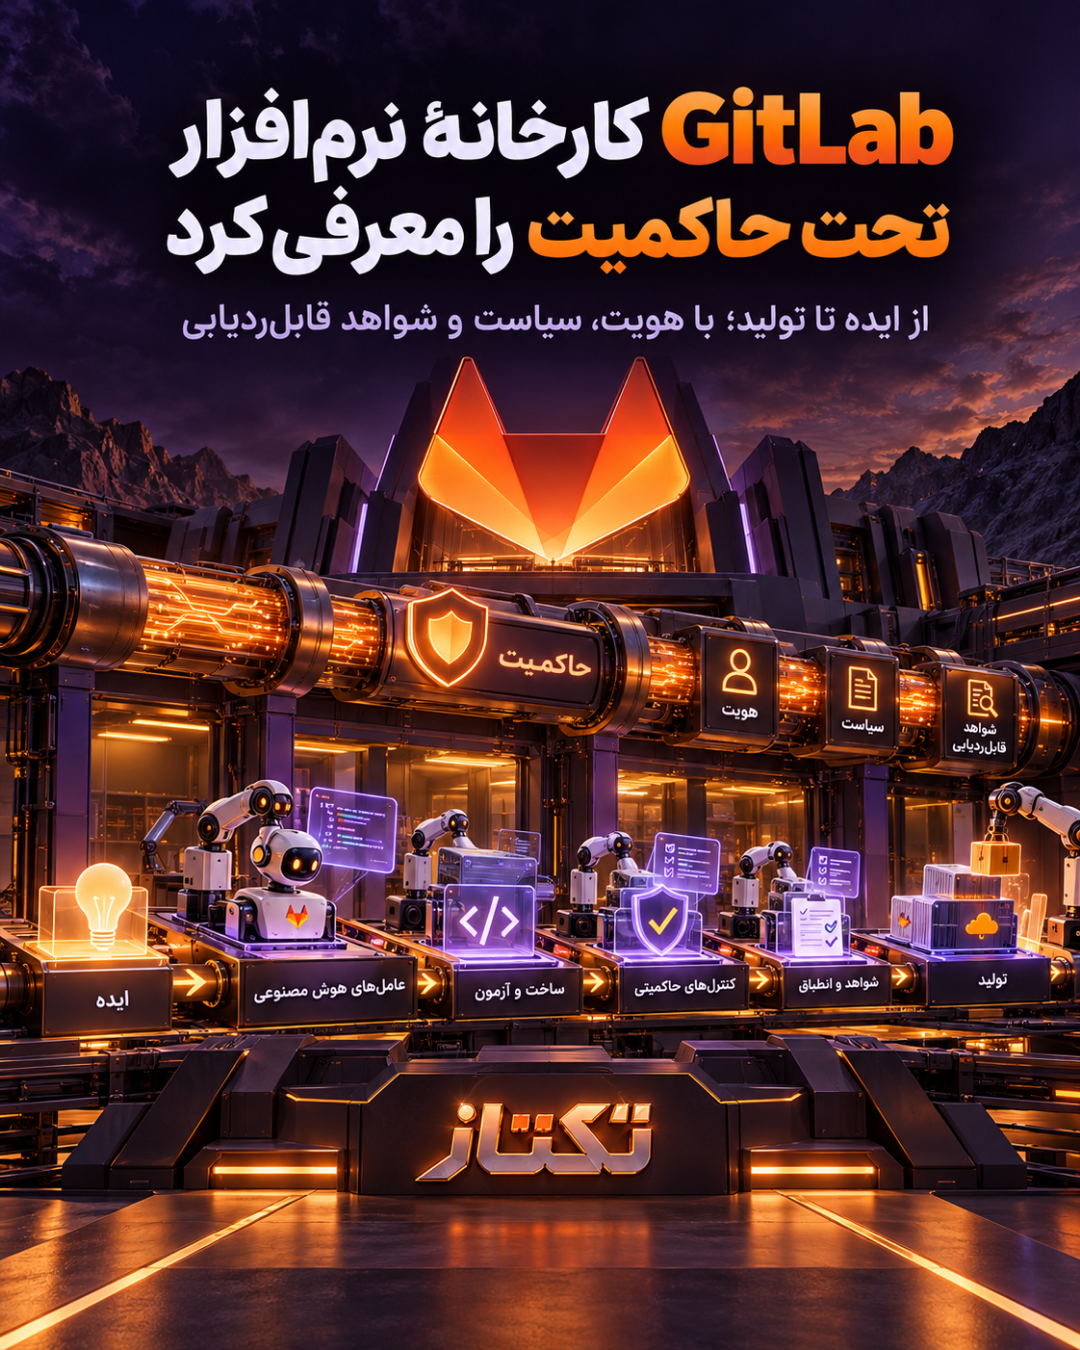
GitLab در ۶ اکتبر ۲۰۲۶ مجموعهای از قابلیتهای تازه را برای ساخت «کارخانه نرمافزار تحت حاکمیت» معرفی کرد؛ مدلی که میخواهد مسیر ایده تا production را زیر هویت مشترک، سیاستهای سازمانی و زنجیره شواهد قابل بررسی به هم متصل کند. در این رویکرد، عاملهای هوش مصنوعی فقط کد تولید نمیکنند؛ بلکه باید در همان فرایندهایی کار کنند که بررسی، تست، امنیت، تأیید و استقرار را مدیریت میکنند.
چرا کارخانه نرمافزار تحت حاکمیت مهم است؟
بسیاری از سازمانها مجموعهای از ابزارهای جداگانه برای issue tracking، مدیریت کد، CI/CD، امنیت، registry و استقرار دارند. این ابزارها ممکن است هرکدام خوب باشند، اما وقتی هویت مشترک و سیاست یکسانی ندارند، مشخص نیست چه تغییری با چه مجوزی و در کدام مرحله وارد production شده است. نتیجه، handoffهای بیشتر، از دست رفتن context و دشوار شدن پاسخگویی است.
GitLab میگوید کارخانه نرمافزار تحت حاکمیت باید این مراحل را به یک جریان متصل تبدیل کند. در چنین جریانی، عامل میتواند با context چرخه عمر نرمافزار کار کند، اما همچنان با policy، دسترسی محدود و شواهد قابل ردیابی روبهرو است. این تفاوت برای تیمهایی مهم است که میخواهند سرعت توسعه Agentمحور را بالا ببرند، بدون اینکه کنترل امنیتی را به یک وعده مبهم تبدیل کنند.
قابلیتهای کلیدی معرفیشده
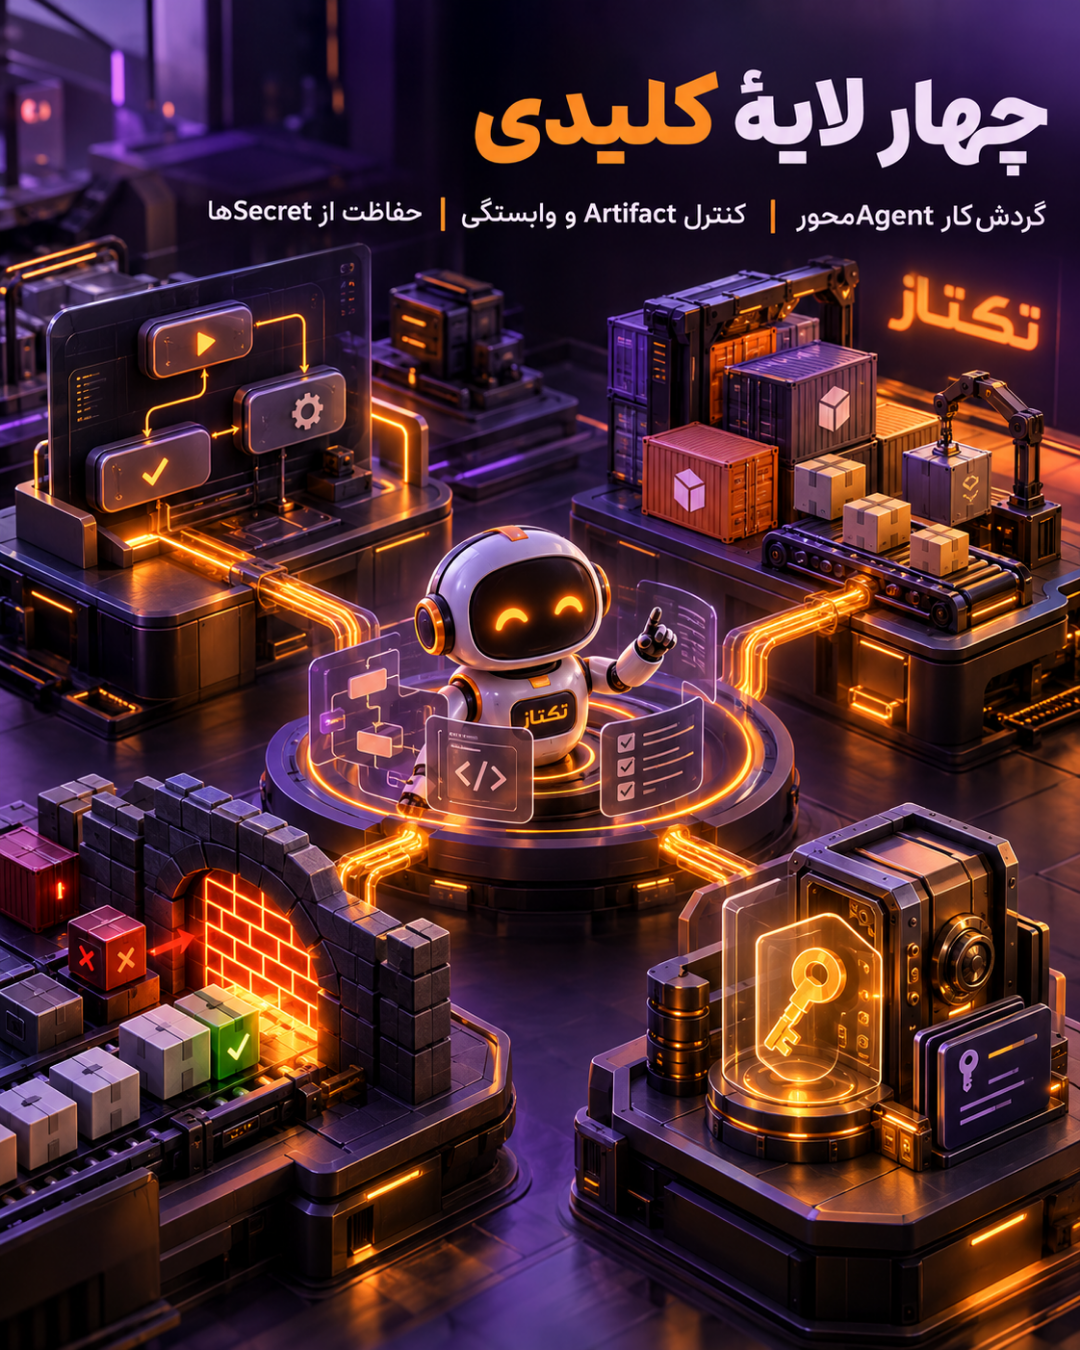
در Duo Agent Platform، گردشکارهای goal-driven و triggerهای سفارشی برای کم کردن توقف بین مراحل معرفی شدهاند. GitLab for Slack و اجرای headless در Duo CLI نیز قرار است شروع یا دنبال کردن همان جریانها را از کانالهای کاری موجود ممکن کنند.
Artifact Central یک محل کنترلشده برای کنار هم آوردن packageها و containerها در کنار source code و pipeline است. این قابلیت در GitLab.com در وضعیت beta قرار دارد و عرضه Self-Managed آن برای زمان بعدی اعلام شده است. بنابراین تیمها باید مرز بین قابلیت قابل اتکا و قابلیت آزمایشی را در برنامه مهاجرت خود روشن نگه دارند.
در زنجیره تأمین نرمافزار، Dependency Firewall در وضعیت early access بستهها را پیش از ورود به build بر اساس سن، شدت آسیبپذیری، تشخیص مخرب بودن و license بررسی میکند. این کنترل میتواند هشدار دهد، بسته را مسدود کند یا آن را قرنطینه کند. GitLab Secrets Manager نیز بهصورت عمومی در GitLab.com و نسخه ۱۹.۵ Self-Managed در دسترس اعلام شده و هر secret را به job موردنیاز محدود میکند.
برای اینکه کارخانه نرمافزار تحت حاکمیت فقط یک شعار سازمانی نباشد، این کنترلها باید از طراحی معماری تا انتشار نهایی در همان زنجیره ثبت شوند. هر تیم باید بداند کدام policy در کدام مرحله اجرا شده و چه کسی یا چه Agentی مجوز عبور از مرحله بعد را داشته است.
امنیت و سنجش نتیجه
GitLab Security Standard پنج کنترل برای توسعه Agentمحور تعریف میکند و «زمان از کشف تا اصلاح تأییدشده» را بهعنوان شاخص اصلی پیشنهاد میدهد. این نکته مهم است: تعداد اسکنها بهتنهایی نشان نمیدهد سازمان واقعاً امنتر شده است؛ باید دید آسیبپذیری با چه سرعتی اصلاح و نتیجه آن راستیآزمایی میشود.
در یک کارخانه نرمافزار تحت حاکمیت، همین معیارها باید بخشی از تعریف «آماده انتشار» باشند، نه گزارشی که ماهها بعد تهیه شود.
GitLab همچنین Impact Analytics را برای نمایش هزینه و اثر سرمایهگذاری هوش مصنوعی به تفکیک تیم، task و model معرفی کرده است. Orbit که در مرحله beta استفاده شده، context چرخه عمر را در اختیار Agent قرار میدهد و GitLab ادعا میکند retry و مصرف token کاهش مییابد. این اعداد ادعای فروشندهاند و باید با workload واقعی هر سازمان جداگانه سنجیده شوند.

چکلیست عملی برای تیمهای DevSecOps
برای پیادهسازی کارخانه نرمافزار تحت حاکمیت، ابتدا هویت و سطح دسترسی عاملها را جدا از حساب انسانی تعریف کنید. سپس policy مربوط به package، secret و deployment را در pipeline enforce کنید و برای هر تغییر، شواهدی شامل commit، تست، نتیجه اسکن و تأیید نگه دارید. قابلیتهای beta و early access را در محیط آزمایشی محدود کنید و پیش از ورود به production، معیارهای rollback و خروجی قابل اندازهگیری تعیین کنید.
در نهایت، یک داشبورد ساده برای سه شاخص بسازید: زمان تا اصلاح تأییدشده، نرخ شکست یا rollback و هزینه هر workflow. اگر این دادهها به تصمیمهای مهندسی وصل نشوند، «Agentمحور» فقط سرعت تولید خروجی را زیاد میکند، نه کیفیت تحویل را.
این مدل کارخانه نرمافزار تحت حاکمیت زمانی ارزش عملی پیدا میکند که تیم بتواند با یک گزارش کوتاه، مسیر هر تغییر را از intent تا production بازسازی کند. چنین قابلیتی هم برای ممیزی امنیتی مفید است و هم به مهندسان کمک میکند خطاهای فرایندی را پیش از تبدیل شدن به حادثه پیدا کنند.
جزئیات قابلیتها و وضعیت انتشار آنها را در اعلامیه رسمی GitLab بخوانید. برای مطالب بیشتر درباره اتوماسیون و زیرساخت، مجله تکتاز را دنبال کنید.