پیادهسازی DMARC برای ایمیل سازمانی یکی از کنترلهای مهم برای کاهش جعل نام دامنه در پیامهای خروجی است. DMARC بهتنهایی ضداسپم یا ضمانت تحویل نیست؛ سازوکاری است که با SPF، DKIM و همترازی دامنهٔ From مشخص میکند گیرنده هنگام شکست اعتبارسنجی چه سیاستی را در نظر بگیرد و چگونه گزارش ارسال کند. این راهنما برای تیمهای IT و مدیران دامنه نوشته شده و جایگزین بررسی قراردادها، قوانین محلی یا سیاست سرویسدهندهٔ ایمیل نیست.
پیادهسازی DMARC برای ایمیل سازمانی: کنترلهای ضروری
پیش از اعمال سیاست، مالک هر دامنه و مسیر ارسال را مشخص کنید، دامنهٔ قابل مشاهده در From را با هویتهای SPF و DKIM مقایسه کنید و برای هر استثنا یک مسئول و مهلت اصلاح داشته باشید. این کنترلها کمک میکنند تغییر سیاست DMARC به حذف ناخواستهٔ پیامهای مشروع منجر نشود.
DMARC دقیقاً چه چیزی را کنترل میکند؟
DMARC مخفف Domain-based Message Authentication, Reporting and Conformance است. رکورد آن بهصورت TXT زیر نام _dmarc در DNS منتشر میشود. گیرندهٔ ایمیل، نتیجهٔ SPF و DKIM را بررسی میکند و سپس میسنجد آیا دستکم یکی از هویتهای تأییدشده با دامنهٔ قابل مشاهده در From همتراز است یا نه. این همترازی نکتهٔ اصلی است: قبولی SPF برای دامنهای نامرتبط، لزوماً بهمعنای قبولی DMARC نیست.
استاندارد جاری IETF یعنی RFC 9989 در مهٔ ۲۰۲۶ منتشر شد و RFC ۷۴۸۹ را جایگزین کرد. در این استاندارد، صاحب دامنه میتواند سیاست رفتاری برای پیامهای ناموفق اعلام کند و گزارشهای تجمیعی دریافت کند. بااینحال، تصمیم نهایی در مورد پذیرش، قرنطینه یا رد پیام همچنان میتواند تابع سیاست محلی گیرنده باشد؛ بنابراین DMARC جای reputation، فیلتر ضدفیشینگ و آموزش کاربران را نمیگیرد.
پیشنیازها: SPF و DKIM را جداگانه تأیید کنید
پیش از ساخت رکورد DMARC، همهٔ مسیرهای ارسال ایمیل را inventory کنید: سرور اصلی، سرویسهای transactional، پنلهای تیکت، CRM، سیستم بازاریابی، ابزار مانیتورینگ، فرم سایت، سرویس منابع انسانی و هر ارائهدهندهٔ ثالث. بسیاری از شکستهای DMARC از همین مسیرهای فراموششده میآیند. یک دامنه ممکن است فقط از یک SMTP server ایمیل ندهد؛ هر اپلیکیشن cloud یا افزونهٔ سایت ممکن است فرستندهای مستقل باشد.
SPF تعیین میکند چه میزبانهایی مجازند برای دامنهٔ envelope sender ایمیل بفرستند. رکورد آن باید کمینه، دقیق و بدون includeهای بیمصرف باشد. وجود چند رکورد SPF در یک دامنه معتبر نیست و lookupهای زنجیرهای بیش از حد نیز میتواند مشکل ایجاد کند. با ابزارهایی مانند dig TXT example.com یا کنترلپنل DNS، ابتدا فقط رکوردهای موجود را مشاهده کنید؛ تغییر مستقیم DNS در محیط production باید با رکورد rollback و زمان انتشار DNS همراه باشد.
DKIM با امضای رمزنگاریشده اجازه میدهد گیرنده اصالت بعضی headerها و بدنهٔ پیام را بررسی کند. دامنهٔ امضاکننده باید با دامنهٔ From همترازی داشته باشد تا برای DMARC مفید باشد. کلیدها، selectorها و چرخهٔ چرخش آنها را مستند کنید. کلید خصوصی فقط روی سامانهٔ ارسالکننده یا سرویس معتبر باقی بماند؛ هرگز در repository، متغیرهای نمایان CI یا خروجی لاگ قرار نگیرد. برای کاهش ریسک secretهای pipeline، مقالهٔ حذف secretهای بلندمدت از GitHub Actions با OIDC نیز الگوی مفیدی ارائه میکند. برای کنترل مکمل در لایهٔ وب، راهنمای پیادهسازی تدریجی CSP در وردپرس نیز مرتبط است.
همترازی را صرفاً با «pass» اشتباه نگیرید
ممکن است سرویس ثالث SPF pass بگیرد، اما دامنهٔ MAIL FROM آن با From سازمان همتراز نباشد. در این وضعیت، اگر DKIM هم از دامنهٔ نامرتبط امضا کرده باشد، DMARC fail میشود. بههمین دلیل بررسی header خام یک نمونه ایمیل واقعی مهم است: From، Return-Path، Authentication-Results و d= در DKIM را کنار هم ببینید. آزمایش فقط با یک ابزار آنلاین یا یک ایمیل آزمایشی، پوشش همهٔ جریانها را ثابت نمیکند.
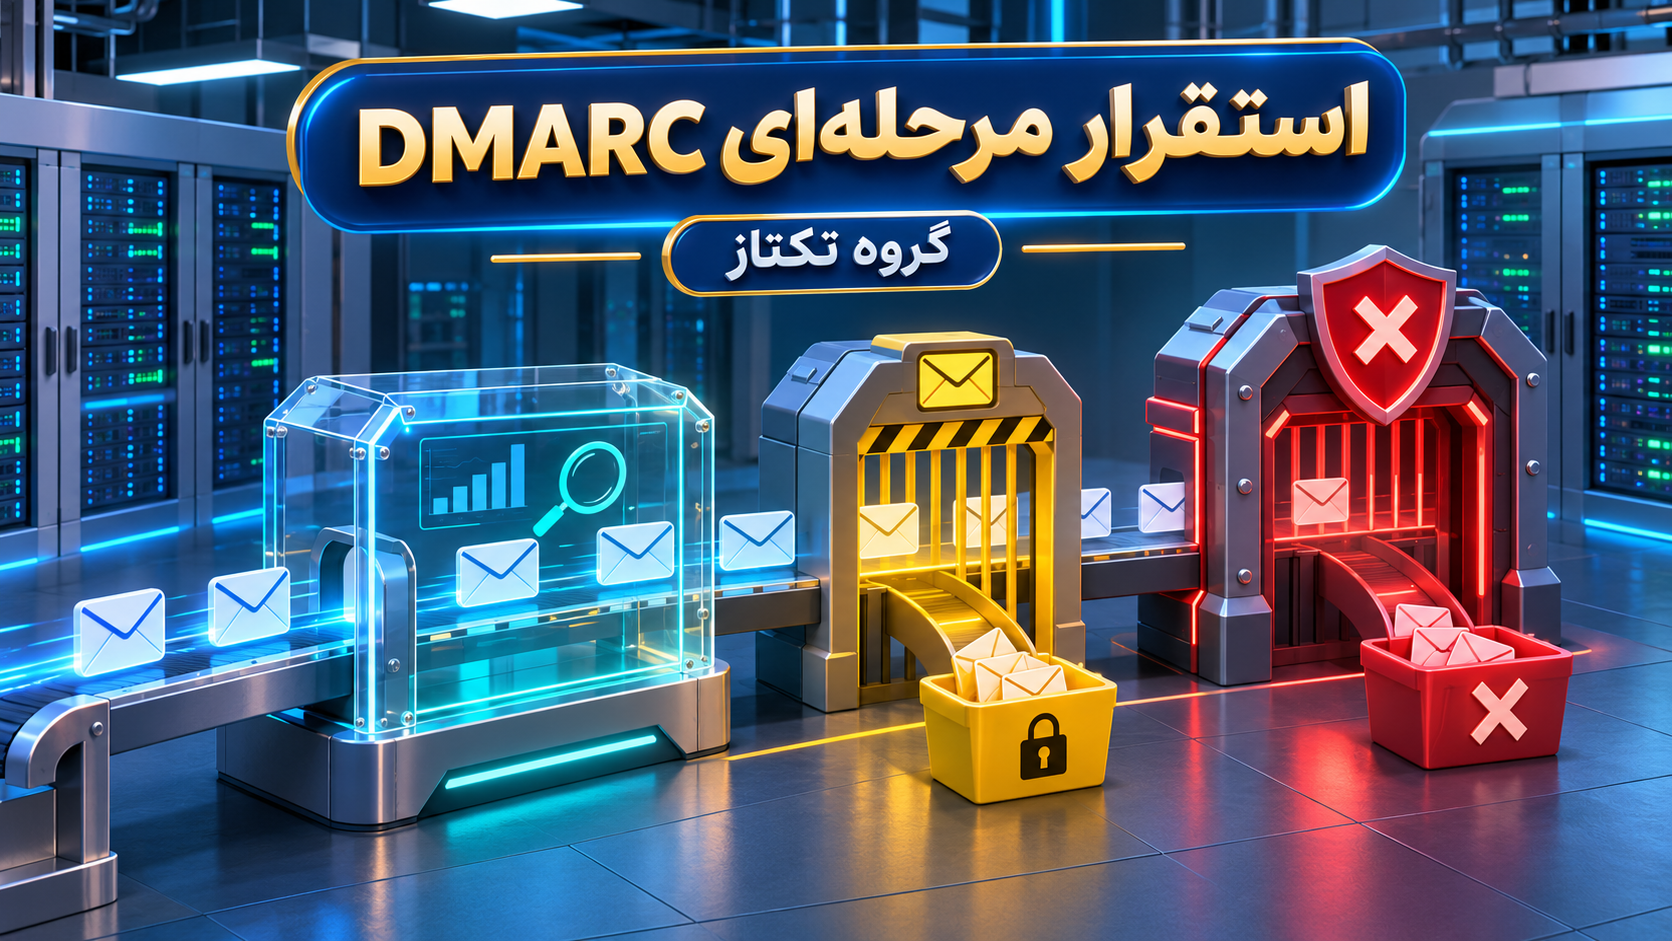
استقرار مرحلهای DMARC: از مشاهده تا اعمال سیاست
برای بیشتر سازمانها، آغاز با p=none منطقی است؛ این سیاست درخواست گزارش میکند، اما از گیرنده نمیخواهد پیام ناموفق را قرنطینه یا رد کند. نمونهای مفهومی از رکورد میتواند شامل v=DMARC1، سیاست p=none و نشانی دریافت گزارش تجمیعی در rua باشد. آدرس گزارش باید توسط تیم مسئول کنترل شود، فضای کافی داشته باشد و دادههای آن طبق سیاست نگهداری محافظت شود.
گزارشهای تجمیعی XML نشان میدهند کدام IPها و دامنهها از نام شما استفاده کردهاند و نتیجهٔ SPF، DKIM و DMARC چه بوده است. آنها را بهصورت دورهای تحلیل کنید: ارسالکنندهٔ مشروع اما ناموفق را پیدا و اصلاح کنید؛ منابع ناشناس را شناسایی کنید؛ و جداگانه بررسی کنید که آیا پیامهای انتقالیافته، mailing list یا forwarding باعث شکست ظاهری شدهاند. گزارش failure در سطح پیام میتواند دادهٔ حساستری داشته باشد؛ قبل از فعالسازی، ضرورت، کنترل دسترسی و دورهٔ نگهداری آن را بررسی کنید.
وقتی دادهٔ کافی از همهٔ جریانهای قانونی جمع شد، میتوان با احتیاط به p=quarantine رفت و درصد اعمال سیاست را بهتدریج افزایش داد. سپس، تنها پس از پایش پایدار و رفع شکستها، p=reject قابل بررسی است. سرعت این گذار باید بر اساس پیچیدگی سازمان باشد، نه بر مبنای یک تاریخ ثابت. DMARC.org نیز روند مشابهی را پیشنهاد میکند: ابتدا SPF و DKIM، سپس پایش در حالت none، تحلیل گزارش و در نهایت تشدید سیاست. راهنمای رسمی DMARC.org جزئیات بیشتری ارائه میدهد.
خطاهای رایج و راه پیشگیری
| خطا | پیامد | کنترل پیشنهادی |
|---|---|---|
| ثبتنکردن سرویسهای ثالث | ردشدن ایمیلهای مشروع | فهرست ارسالکنندگان و تست واقعی هر مسیر |
| رفتن مستقیم به p=reject | اختلال در اعلانها یا تراکنشها | پایش با p=none و rollout مرحلهای |
| نادیدهگرفتن alignment | SPF/DKIM pass ولی DMARC fail | بررسی From، Return-Path و DKIM d= |
| مانیتورینگنکردن گزارشها | پیکربندی ثابت اما خطادار | مالک، داشبورد و بازبینی ماهانه |
| نگهداری نامحدود گزارشها | افزایش ریسک داده و هزینه | سیاست retention و دسترسی نقشمحور |
اگر تغییرات DNS را از طریق پنل مدیریت میکنید، TTL فعلی را بخوانید، رکورد قبلی را ذخیره کنید و نتیجه را از resolverهای مستقل بررسی کنید. در سرویسهای بزرگ، تغییر DKIM یا DMARC را با change ticket، زمانبندی انتشار و rollback تعریف کنید. این کار جلوی همزمانی تغییرات DNS، تنظیم سرویس ایمیل و قالب From را میگیرد؛ همزمانیای که تشخیص علت شکست را سخت میکند.
همچنین به subdomainها توجه کنید. برخی تیمها از mail.example.com یا notify.example.com برای پیامهای سیستمی استفاده میکنند. سیاست subdomain، دامنهٔ سازمانی و جریانهای ارسال باید با هم دیده شوند. هرگز نمونهٔ رکورد اینترنتی را بدون تطبیق با معماری واقعی کپی نکنید؛ رکورد صحیح برای یک فروشگاه کوچک ممکن است برای سازمانی با چند CRM و ارائهدهندهٔ ایمیل نامناسب باشد.
ملاحظات حقوقی و حریم خصوصی گزارشها
DMARC یک استاندارد فنی است، نه قانون. بااینحال گزارشهای آن ممکن است IPهای فرستنده، دامنهها، زمان و دادههای عملیاتی را دربرگیرند. برای سازمانهای مشمول مقررات حفاظت از داده، جمعآوری و نگهداری این گزارشها باید با هدف مشخص، دسترسی محدود و دورهٔ نگهداری متناسب انجام شود. راهنمای EDPB دربارهٔ حفاظت از داده در طراحی و تنظیمات پیشفرض تأکید میکند که پردازش پیشفرض باید به دادهٔ لازم برای هدف محدود باشد.
در قرارداد با ارائهدهندهٔ تحلیل DMARC، محل پردازش، زیرپردازشگرها، امکان export، کنترل دسترسی، حذف داده و شیوهٔ پاسخ به رخداد را بررسی کنید. اگر گزارشی به صندوقپستی مشترک میرسد، دسترسی آن را به اعضای مسئول محدود کنید. انتقال گزارش به ابزارهای ثالث یا ارسال آن در تیکتهای عمومی میتواند دادهٔ عملیاتی را بیدلیل گسترش دهد. این بخش مشاورهٔ حقوقی نیست و برای تصمیمهای الزامآور باید قانون محل فعالیت و مشاور متخصص بررسی شود.
چکلیست پیش از اعمال سیاست سختگیرانه
- همهٔ سرویسهای ارسالکننده، دامنه و مالک فنی آنها ثبت شدهاند.
- یک نمونهٔ واقعی از هر مسیر با header کامل بررسی شده است.
- گزارشهای تجمیعی حداقل در یک دورهٔ عملیاتی مرور و منابع ناشناس دستهبندی شدهاند.
- رکورد DNS قبلی، زمان تغییر، TTL و روش بازگشت مستند شده است.
- دسترسی به صندوق گزارش و ابزار تحلیل بر اساس نقش محدود است.
اگر هر مورد نامشخص است، در حالت پایش بمانید و علت را برطرف کنید. این رویکرد محتاطانه، پیادهسازی DMARC برای ایمیل سازمانی را به یک تغییر قابلاندازهگیری و قابلبازگشت تبدیل میکند.
جمعبندی
پیادهسازی DMARC برای ایمیل سازمانی زمانی موفق است که با فهرست کامل فرستندهها، SPF و DKIM همتراز، پایش گزارش، گذار تدریجی و کنترل دسترسی همراه باشد. هدف، فعالکردن سریع یک رکورد DNS نیست؛ هدف، کاهش جعل دامنه بدون از دستدادن ایمیلهای مشروع است. مستندسازی وضعیت قبل از تغییر، آزمایش همهٔ مسیرها و داشتن rollback، این تغییر امنیتی را قابلاعتمادتر میکند.
پرسشهای متداول
آیا DMARC جای SPF و DKIM را میگیرد؟
خیر. DMARC بر نتایج SPF و DKIM و همترازی آنها تکیه دارد.
آیا p=reject باید از روز اول فعال شود؟
معمولاً نه. ابتدا دادهٔ گزارشها را در حالت پایش بررسی کنید و فرستندههای مشروع را اصلاح کنید.
آیا DMARC جلوی همهٔ فیشینگها را میگیرد؟
خیر. DMARC جعل مستقیم دامنه را سختتر میکند، اما جای فیلتر محتوا، آموزش و کنترلهای دیگر نیست.
گزارشهای DMARC را تا چه زمانی نگه داریم؟
به نیاز عملیاتی، قراردادها و قوانین قابلاعمال بستگی دارد؛ دوره باید مستند و محدود باشد.
مطالب مرتبط
همه مطالب مقالات آموزشی مقالات آموزشیحداقلسازی داده در لاگهای امنیتی؛ راهنمای عملی و قانونی
- مقالات آموزشیوصلههای امنیتی Node.js برای TLS و HTTP/۲؛ راهنمای ارتقای امن در ۴ گام
- مقالات آموزشیفدورا ۴۵ با GNOME ۵۱؛ روانی بیشتر و امنیت بهتر
- مقالات آموزشیمهاجرت seL4؛ اصلاحات امنیتی در میکروکرنل و مسیر تازهٔ Rust
- مقالات آموزشیهشدار امنیتی MikroTik RouterOS؛ بررسی زنجیره MikroTrick و راهکارهای مقابله
- مقالات آموزشیPatch gap چیست؟ فاصلهٔ وصله در فایرفاکس و دفاع در برابر مهاجمان مجهز به هوش مصنوعی