حداقلسازی داده در لاگهای امنیتی یعنی لاگها فقط اطلاعاتی را ثبت کنند که برای تشخیص رخداد، پاسخ به حادثه، حسابرسی یا رفع خطا واقعاً لازم است. لاگِ بیشتر همیشه امنیتِ بیشتر نیست: ثبت بیهدفِ IP، شناسهٔ کاربر، token، query string، بدنهٔ درخواست یا پیام خطا میتواند سطح افشا را بزرگتر کند. این راهنما یک الگوی فنی و مدیریتی برای تیمهای وب، زیرساخت و نرمافزار ارائه میکند؛ نه مشاورهٔ حقوقی برای یک کشور یا پروندهٔ خاص.
حداقلسازی داده در لاگهای امنیتی: شاخصهای کنترل
موفقیت این رویکرد را با چند شاخص ساده بسنجید: تعداد فیلدهای حساسِ ردشده در redaction، درصد منابع دارای policy نگهداری، تعداد نقشهای دارای دسترسی خواندن و زمان حذف پس از پایان دوره. حداقلسازی داده در لاگهای امنیتی باید در تست انتشار، بازبینی تغییرات و گزارشهای ماهانه نیز دیده شود؛ در غیر این صورت به یک تنظیم فراموششده تبدیل میشود.
لاگ چه زمانی دادهٔ شخصی است؟
یک رویداد امنیتی معمولاً ترکیبی از زمان، سرویس، نتیجهٔ عملیات و شناسهٔ فنی است. اما بعضی اجزا—مانند آدرس IP، شناسهٔ نشست، ایمیل، شمارهٔ تلفن، نام کاربری یا شناسهٔ دستگاه—ممکن است به یک فرد قابلانتساب باشند؛ بهویژه وقتی با دادههای دیگر سامانه ترکیب شوند. بنابراین پیش از فعالکردن verbose logging باید بپرسید: «این فیلد دقیقاً برای چه تصمیم یا بررسی لازم است و چه کسی به آن نیاز دارد؟»
مادهٔ ۵ GDPR سه اصل مفید برای طراحی فنی ارائه میکند: هدف روشن، کمینهبودن داده و محدودیت نگهداری. همچنین مادهٔ ۲۵ بر حفاظت از داده در طراحی و تنظیمات پیشفرض تأکید دارد. این اصول مستقیماً قانون همهٔ کشورها نیستند، اما چارچوبی قابلدفاع برای ساخت سرویسهای بینالمللی یا ارزیابی ریسک محسوب میشوند. در هر پروژه باید قوانین محل استقرار، قراردادها، الزامات صنفی و دستورهای مراجع ذیصلاح را جداگانه بررسی کنید.
پیش از تغییر: هدف هر لاگ و طبقهبندی فیلدها
برای حداقلسازی داده در لاگهای امنیتی، ابتدا فهرستی از منابع رویداد بسازید: وبسرور و WAF، سیستمعامل، پایگاهداده، VPN، سامانهٔ هویت، نرمافزار مانیتورینگ، درگاه پرداخت و ابزارهای SaaS. برای هر منبع، بنویسید چه رخدادی ثبت میشود، مصرفکنندهٔ آن کیست، چه زمانی لازم است و چه ریسکی دارد. این فهرست مانع از آن میشود که یک تنظیم موقت دیباگ، سالها در محیط production بماند.
| نوع فیلد | نمونه | تصمیم پیشنهادی |
|---|---|---|
| ضروری برای امنیت | زمان استاندارد، نام سرویس، نتیجهٔ احراز هویت، شناسهٔ رخداد | ثبت ساختیافته و محدود |
| شناسهٔ قابلانتساب | IP، شناسهٔ کاربر یا دستگاه | ثبت در صورت ضرورت، با کنترل دسترسی و دورهٔ نگهداری |
| محرمانه | رمز عبور، API key، cookie، token و دادهٔ پرداخت | هرگز ثبت نشود؛ قبل از ذخیره redaction |
| دیباگ پرریسک | بدنهٔ درخواست، query string کامل، stack trace همراه ورودی | خاموش بهصورت پیشفرض؛ فقط موقت و کنترلشده |
هدف ثبت را کوتاه و عملیاتی تعریف کنید؛ مثلاً «کشف تلاش ناموفق ورود»، «بررسی تغییر نقش کاربر» یا «بازسازی مسیر رخداد در incident». عبارتهایی مانند «شاید بعداً لازم شود» هدف قابلاندازهگیری نیستند. اگر برای یک بررسی فقط هش رویداد یا شناسهٔ تصادفی کافی است، ایمیل کامل یا headerهای درخواست را ثبت نکنید. همین تصمیم ساده، حجم داده و اثر یک رخداد افشا را کم میکند.
طراحی امنِ ثبت رویداد از ابتدا
بهترین محل حذف داده، لحظهٔ تولید رویداد است؛ نه چند ماه بعد در مخزن SIEM. در logger یا collector، allowlist تعریف کنید: فقط فیلدهای تأییدشده وارد خروجی شوند. سپس یک redactor مرکزی برای الگوهای secret بسازید تا Authorization، Cookie، password، access token، کلید خصوصی و دادهٔ کارت بانکی پیش از نوشتن ماسک شوند. به الگوهای JSON تو در تو، URLهای دارای query و پیام خطای کتابخانهها توجه کنید؛ نشتی معمولاً از همین مسیرها رخ میدهد.
برای همبستگی رویدادها، بهجای شناسهٔ مستقیم کاربر از شناسهٔ داخلی چرخشی یا pseudonymous استفاده کنید؛ نگاشت آن باید در سامانهای جدا با دسترسی محدود نگهداری شود. هشِ بدون salt همیشه ناشناسسازی نیست، زیرا امکان حدسزدن و تطبیق دوباره وجود دارد. در موارد حساس، تیم امنیت و حریم خصوصی باید تعیین کند که آیا توکنسازی، HMAC کلیددار یا حذف کامل شناسه مناسبتر است.
لاگ ساختیافتهٔ JSON نسبت به متن آزاد مزیت مهمی دارد: میتوانید schema، نوع داده و اعتبار هر فیلد را کنترل کنید. نمونهٔ خوب شامل event_time، service، action، outcome و correlation_id است؛ نه dump کامل درخواست. برای امنسازی سرویسهای لینوکسی، مقالهٔ سختسازی سرویسهای systemd و برای کاهش خطر secretهای pipeline، راهنمای حذف secretهای بلندمدت از GitHub Actions با OIDC نیز مکمل این رویکرد هستند.
دیباگ را از ثبت دائمی جدا کنید
هنگام incident، وسوسهٔ فعالکردن debug برای همهٔ درخواستها طبیعی است؛ ولی این کار میتواند دادههای بیشتری را به فایلها، بکاپها و ابزارهای ثالث بفرستد. یک کلید feature flag با محدودهٔ سرویس، بازهٔ زمانی مشخص، مالک تأییدکننده و خاموششدن خودکار تعریف کنید. خروجی debug را در مخزن جداگانه، رمزگذاریشده و با دورهٔ حذف کوتاه نگه دارید. پس از پایان بررسی، علت فعالسازی، میزان داده و نتیجه را ثبت کنید.
دسترسی، یکپارچگی و دورهٔ نگهداری
حداقلسازی داده در لاگهای امنیتی بدون محدودکردن دسترسی کامل نمیشود. دسترسی خواندن لاگ را با نقشهای مشخص بدهید؛ توسعهدهنده، پشتیبان، تحلیلگر امنیت و پیمانکار نباید به یک نمای یکسان از داده دسترسی داشته باشند. برای عملیات حساس، ثبت audit trail، احراز هویت چندمرحلهای و بازبینی دورهای گروههای دسترسی لازم است. گزارشهای مشاهده و export لاگ هم خودشان رویداد امنیتیاند.
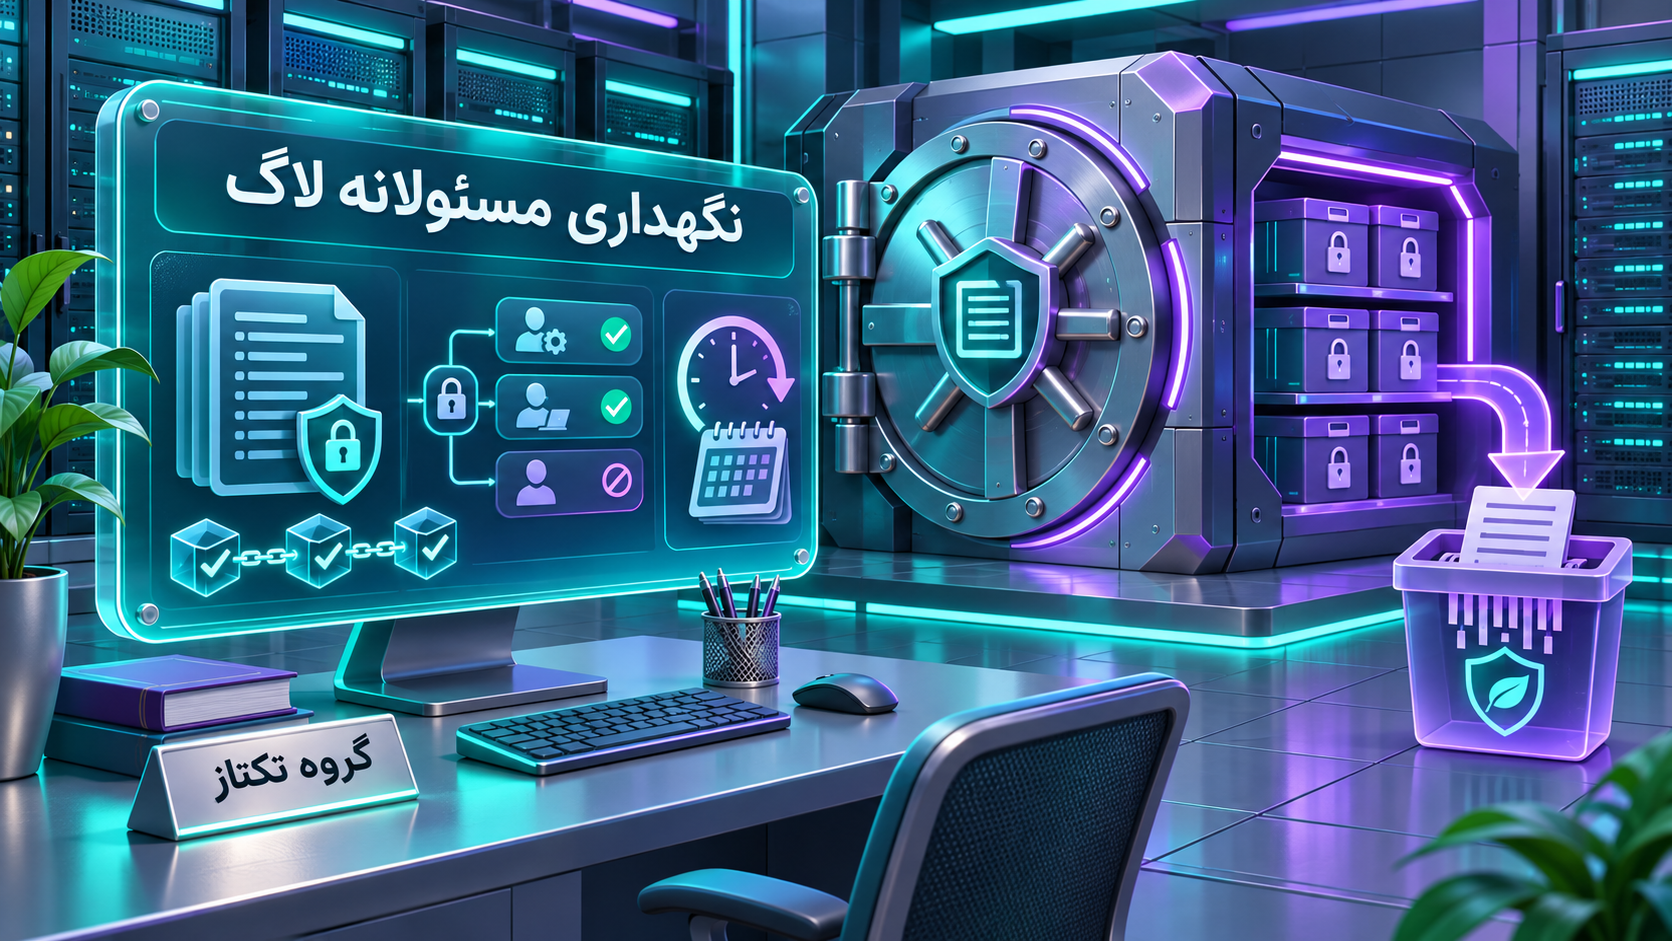
برای تمام مخزنهای لاگ—collector، SIEM، آرشیو شیءگرا و بکاپ—دورهٔ نگهداری بنویسید. یک عدد ثابت برای همهٔ سامانهها وجود ندارد: نیاز پاسخ به رخداد، تعهد قراردادی، ظرفیت، نوع داده و قانون محل فعالیت تعیینکنندهاند. اصل مهم این است که دوره قابل توجیه و قابل اجرا باشد. deletion job را آزمایش کنید و فقط به تنظیم «lifecycle» اکتفا نکنید؛ نمونهبرداری کنید تا مشخص شود داده از index، archive، replica و backupهای قابلدسترسی در زمان مورد انتظار خارج میشود.
یکپارچگی نیز مهم است: timestamp هماهنگ با NTP، محدودیت نوشتن، storage با کنترل تغییر و هش زنجیرهای برای رخدادهای حساس کمک میکنند مشخص شود چه چیزی و چه زمانی تغییر کرده است. با این حال، immutable logging جای کنترل دسترسی یا کمینهسازی را نمیگیرد. برای کاهش ریسک لایهٔ وب، اجرای تدریجی CSP در وردپرس نمونهای از کنترل پیشگیرانه است که باید کنار پایش لاگ قرار بگیرد، نه بهجای آن.
برنامهٔ اجرایی ۷ مرحلهای
- مالک تعیین کنید: برای هر منبع لاگ، مالک فنی و مالک کسبوکار مشخص شود.
- فیلدها را inventory کنید: schema، نمونهٔ واقعی و مسیر انتقال هر لاگ را مستند کنید.
- secretها را مسدود کنید: redaction و تست خودکار برای token، cookie و رمز عبور اضافه کنید.
- هدف و retention بنویسید: دلیل ثبت، مخاطب و تاریخ حذف هر دسته روشن باشد.
- دسترسی را کمینه کنید: RBAC، MFA و بازبینی فصلی گروهها را اجرا کنید.
- بازیابی حادثه را تمرین کنید: یک سناریوی فرضی را فقط با لاگهای کمینه حل کنید؛ اگر پاسخ ممکن نیست، تنها همان فیلد لازم را اضافه کنید.
- بازبینی دورهای انجام دهید: تغییر نسخه، افزونه، API یا قرارداد میتواند schema و ریسک را عوض کند.
مرز فنی و حقوقی: چه چیزی را مستند کنیم؟
راهنمای رسمی GDPR در EUR-Lex و راهنمای EDPB برای کسبوکارهای کوچک بر تناسب، نگهداری محدود و حفاظت در طراحی تأکید دارند. برای سازمانهایی که مشمول GDPR نیستند نیز این منابع میتوانند معیار طراحی باشند، اما جای قوانین محلی یا مشاورهٔ متخصص حقوقی را نمیگیرند. اگر دادهٔ اشخاص، اطلاعات سلامت، مالی، کودکان یا انتقال برونمرزی در کار است، پیش از تغییر سیاست logging ارزیابی حقوقی مستقلی لازم است.
سندی کوتاه برای هر جریان لاگ نگه دارید: هدف، فیلدهای مجاز و ممنوع، مبنای تصمیم، محل پردازش، نقشهای مجاز، مدت نگهداری، سازوکار حذف، کنترلهای امنیتی و زمان بازبینی بعدی. این سند هم به تیم مهندسی کمک میکند و هم در ممیزی نشان میدهد تصمیمها تصادفی نبودهاند. در راهاندازی سرویسهای کانتینری هم بررسی زنجیرهٔ تأمین اهمیت دارد؛ مقالهٔ امنیت زنجیرهٔ تأمین کانتینر برای تکمیل کنترلهای عملیاتی مفید است.
جمعبندی
حداقلسازی داده در لاگهای امنیتی، حذف کورکورانهٔ شواهد نیست؛ ثبت دقیقِ آن چیزی است که برای دفاع، عیبیابی و پاسخ به رخداد نیاز دارید—و حذف یا محافظت از هر چیز اضافه. با allowlist، redaction در نقطهٔ تولید، شناسههای جایگزین، دسترسی حداقلی و حذف آزمودهشده، هم کیفیت عملیات امنیتی بالاتر میرود و هم ریسک حریم خصوصی پایینتر میآید. از یک سرویس پرریسک شروع کنید، schema را اندازهگیری کنید و تغییر را مرحلهبهمرحله پیش ببرید.
پرسشهای متداول
آیا آدرس IP را باید همیشه حذف کرد؟
خیر. IP میتواند برای تشخیص سوءاستفاده و پاسخ به رخداد ضروری باشد؛ تصمیم باید بر پایهٔ هدف، نیاز عملیاتی، کنترل دسترسی و دورهٔ نگهداری باشد.
آیا هشکردن ایمیل یعنی داده دیگر شخصی نیست؟
نه لزوماً. هش قابل تطبیق یا قابل حدس میتواند همچنان به شخص مرتبط شود. نوع الگوریتم، کلید، دادهٔ کمکی و امکان بازشناسایی باید ارزیابی شود.
چه مدت لاگها را نگه داریم؟
مدت واحدی وجود ندارد. آن را بر اساس هدف امنیتی، تعهدهای قراردادی، قوانین قابلاعمال و نیاز پاسخ به حادثه تعیین و بهطور منظم بازبینی کنید.
اولین کنترل کمهزینه چیست؟
یک allowlist برای schema لاگ و redaction مرکزی برای secretها، معمولاً سریعترین نقطهٔ شروع با اثر ملموس است.
مطالب مرتبط
همه مطالب مقالات آموزشی مقالات آموزشیمهاجرت seL4؛ اصلاحات امنیتی در میکروکرنل و مسیر تازهٔ Rust
- مقالات آموزشیKali Linux ۲۰۲۶.۳؛ ساخت ایمیج سفارشی با Docker و Podman
- مقالات آموزشیPatch gap چیست؟ فاصلهٔ وصله در فایرفاکس و دفاع در برابر مهاجمان مجهز به هوش مصنوعی
- مقالات آموزشیPostgreSQL ۱۸.۷ منتشر شد؛ راهنمای بهروزرسانی امن نسخههای پایدار
- مقالات آموزشیPowerShell ۷.۷ منتشر شد؛ امنیت سختگیرانهتر و ابزارهای تازه برای ویندوز و لینوکس
- مقالات آموزشیWindows ۱۱؛ آپدیت اکتبر و تفاوت 26H1 و 26H2 برای مدیران