
این سرویس چیست؟
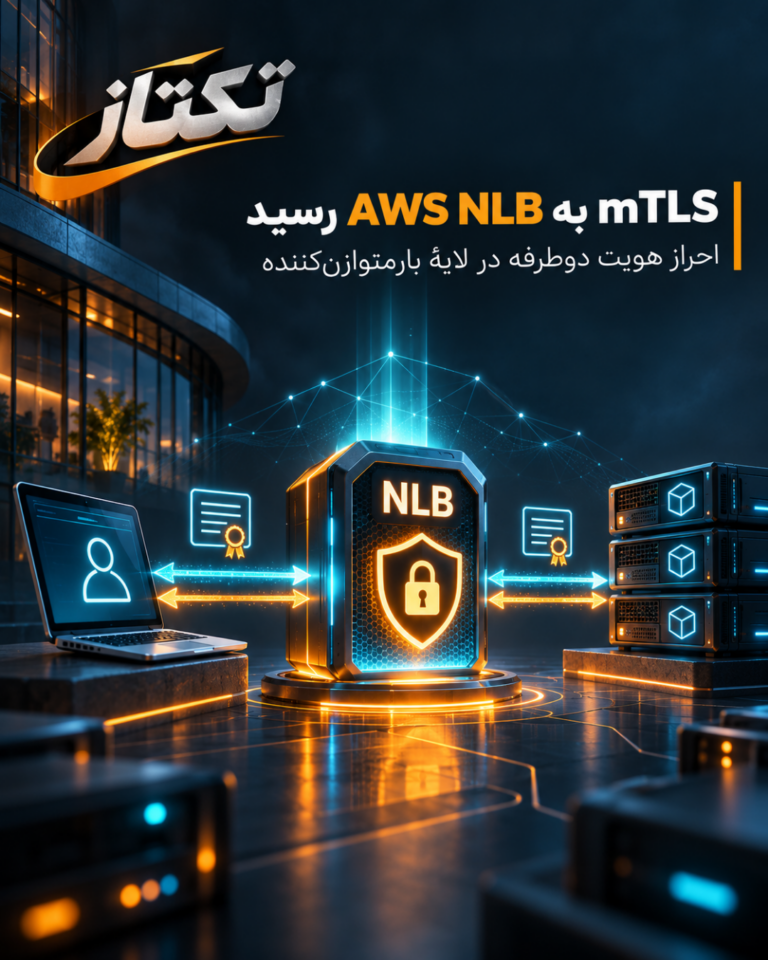
mTLS روشی برای احراز هویت دوطرفه در اتصال TLS است؛ هم سرور و هم کلاینت با گواهی دیجیتال هویت خود را ثابت میکنند تا فقط سرویسها و دستگاههای مورداعتماد به برنامه برسند. AWS این قابلیت را به Network Load Balancer اضافه کرده است تا بررسی گواهی، زنجیرهٔ اعتماد و ابطال گواهی در خود لایهٔ بارمتوازنکننده انجام شود.
AWS چه چیزی به NLB اضافه کرده است؟
AWS در ۱۹ نوامبر ۲۰۲۶ اعلام کرد که احراز هویت متقابل را برای TLS Listenerهای Network Load Balancer یا NLB ارائه میکند. NLB در لایهٔ چهارم کار میکند، اتصال TLS را خاتمه میدهد و حالا میتواند گواهی X.۵۰۹ کلاینت را نیز در مرحلهٔ handshake بررسی کند. این قابلیت در حالت verify فعال میشود و هدفش کاهش نیاز به پراکسیهای سفارشی یا منطق بررسی گواهی در backend است.
در TLS معمولی، کلاینت فقط گواهی سرور را بررسی میکند؛ اما در mTLS، سرور از کلاینت گواهی میخواهد و کلاینت هم باید ثابت کند کلید خصوصی متناظر را در اختیار دارد. NLB زنجیرهٔ اعتماد، تاریخ اعتبار و در صورت نیاز فهرست ابطال گواهی یا CRL را بررسی میکند. اگر هر مرحله شکست بخورد، اتصال به targetها منتقل نمیشود.
ساخت trust store و کنترل هویت کلاینت
برای راهاندازی، تیم زیرساخت گواهی CA و در صورت نیاز CRL را در یک bucket خصوصی S3 قرار میدهد و از آنها trust store میسازد. سپس روی TLS Listener، mutual authentication را در حالت verify فعال میکند. گواهی سرور Listener از AWS Certificate Manager تأمین میشود و target group باید یک backend سالم داشته باشد.
مزیت مهم این نسخه، فیلتر هویت گواهی است. اعتماد به یک CA بهتنهایی ممکن است دسترسی همهٔ محیطها را باز کند؛ بنابراین NLB اجازه میدهد بر اساس Subject.CN، Subject.OU، SAN.DNS یا SAN.URI محدودیت بگذارید. برای نمونه، میتوان فقط گواهیهایی با OU برابر Production یا URIهای SPIFFE مربوط به namespace تولید را پذیرفت. فیلترها با منطق OR کار میکنند و اگر هیچ فیلتر فعال تطبیق نداشته باشد، اتصال رد میشود.
این فیلترها بعد از بررسی رمزنگاری و زنجیرهٔ اعتماد اعمال میشوند. NLB گواهی را برای backend ارسال نمیکند؛ در نتیجه، هویت کلاینت در همان مرز ورودی کنترل میشود و هر سرویس مجبور نیست کتابخانهٔ X.۵۰۹ یا منطق احراز هویت جداگانه داشته باشد.
برای چه سناریوهایی مناسب است؟
mTLS در شبکههایی مفید است که چند سرویس داخلی، دستگاه IoT یا شریک سازمانی باید با هویت قابلاعتماد به یک endpoint متصل شوند. تیم PKI میتواند trust store مشترک را مدیریت کند، گواهی یک دستگاه بازنشسته را با CRL باطل کند و بدون تعویض root CA دسترسی آن را ببندد. همچنین میتوان بین محیطهای staging و production مرز هویتی ایجاد کرد؛ حتی اگر هر دو محیط از یک CA استفاده کنند.
در معماری mTLS، مرز اعتماد پیش از رسیدن درخواست به برنامه شکل میگیرد؛ به همین دلیل mTLS برای APIهای حساس، ارتباط سرویسبهسرویس و ناوگان دستگاههایی که هویت مستقل دارند، گزینهای قابلکنترل است.
با این حال، اضافهشدن قابلیت به NLB به معنی حذف نیاز به طراحی PKI نیست. عمر گواهیها، چرخش کلید، حفاظت از کلید خصوصی، فرایند صدور و ابطال، ظرفیت trust store و پایش خطاهای handshake باید از ابتدا مشخص باشد. AWS برای mTLS معیارهای CloudWatch و access logهایی ارائه میکند که دلیل موفقیت یا شکست احراز هویت را قابل بررسی میکنند.


چطور امن آزمایش کنیم؟
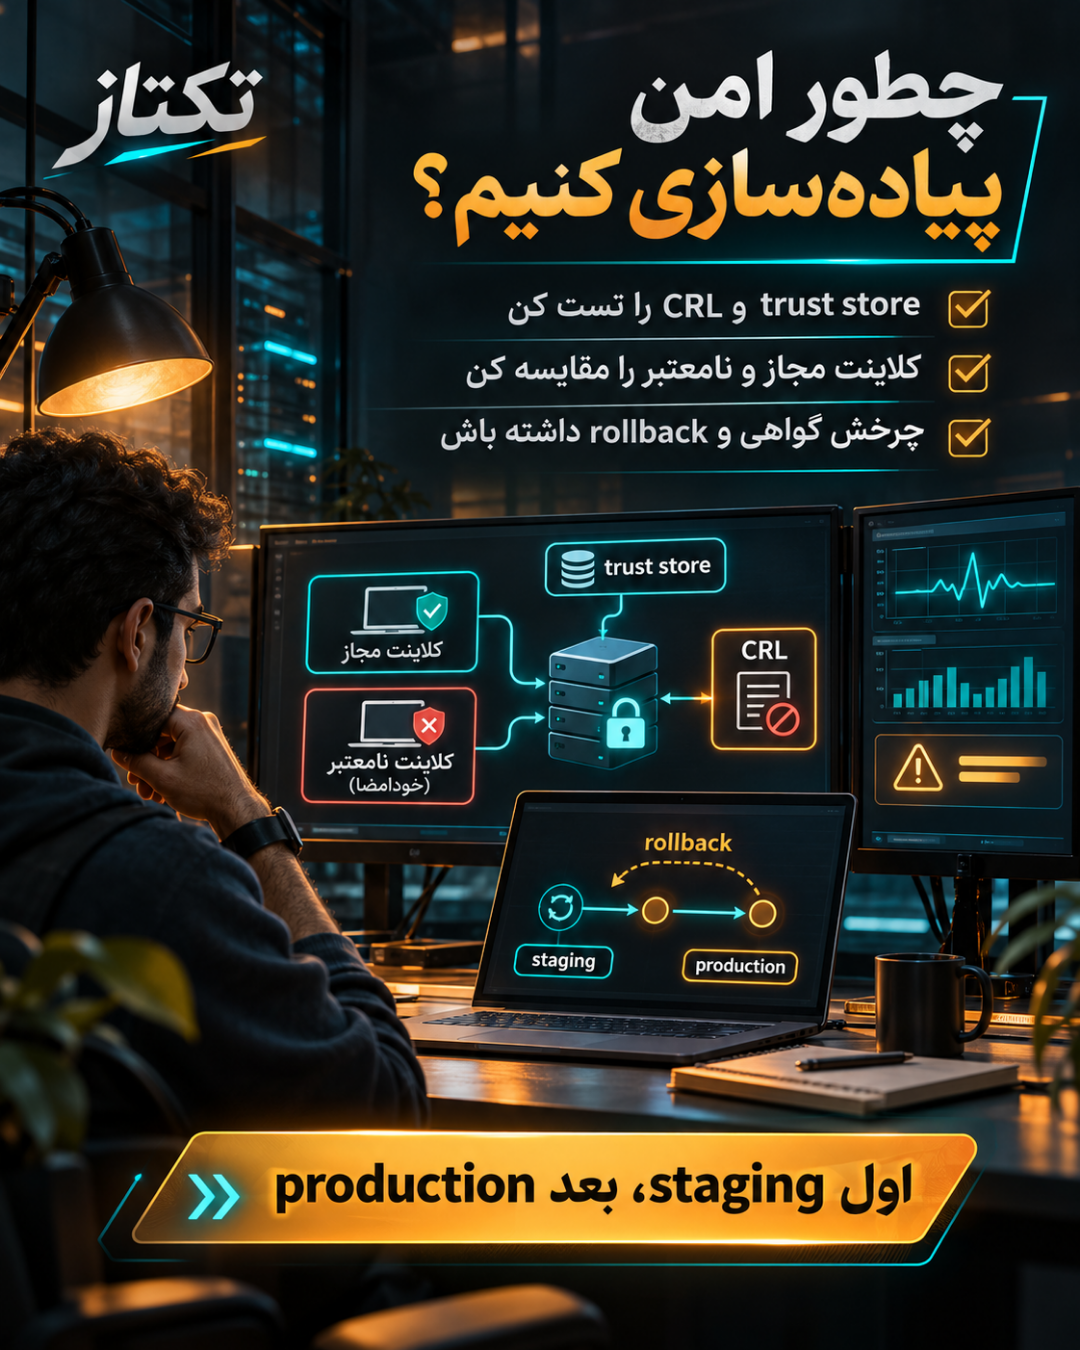
قبل از production، یک NLB آزمایشی و trust store محدود بسازید. یک گواهی کلاینت امضاشده توسط CA معتبر، یک گواهی self-signed و یک گواهی معتبر با هویت خارج از فیلترها ایجاد کنید. با curl نتیجهٔ هر سه سناریو را مقایسه کنید: کلاینت مجاز باید به backend برسد، کلاینت بدون گواهی یا با CA نامعتبر باید با reset اتصال مواجه شود و گواهی خارج از فیلتر نیز نباید عبور کند.
سپس CRL، چرخش گواهی و سناریوی قطع دسترسی یک دستگاه را آزمایش کنید. لاگهای NLB را با شاخصهای handshake، خطا و انقضای گواهی کنار هم بگذارید و برای تمدید گواهی و rollback سیاست روشن داشته باشید. راهنمای عملی را در اعلام رسمی AWS دربارهٔ mTLS برای NLB و مستندات Mutual authentication در NLB دنبال کنید. برای آموزشهای بیشتر دربارهٔ زیرساخت و امنیت، مطالب آموزشی تکتاز را ببینید.
مطالب مرتبط
همه مطالب مقالات آموزشی مقالات آموزشیوصلههای امنیتی Node.js برای TLS و HTTP/۲؛ راهنمای ارتقای امن در ۴ گام
- مقالات آموزشیPowerShell ۷.۷ منتشر شد؛ امنیت سختگیرانهتر و ابزارهای تازه برای ویندوز و لینوکس
 مقالات آموزشیPostgreSQL ۱۸.۷ منتشر شد؛ راهنمای بهروزرسانی امن نسخههای پایدار
- مقالات آموزشیحذف secretهای بلندمدت از GitHub Actions با OIDC
- مقالات آموزشیWindows ۱۱؛ آپدیت اکتبر و تفاوت 26H1 و 26H2 برای مدیران
- مقالات آموزشیمدیریت SQLite WAL و checkpoint؛ جلوگیری از رشد بینهایت فایل و کندی خواندن