امنیت وبهوک ووکامرس راهنمایی کاربردی برای کنترل اتصالهای خودکار فروشگاه به CRM، انبار و سرویسهای بیرونی است. وبهوک یک درخواست HTTP خودکار است؛ اگر مقصد، دامنهٔ داده، امضای پیام و پایش تحویل بهدرستی طراحی نشود، ممکن است دادهٔ سفارش به مقصد اشتباه برسد یا سرویس مقصد رویداد جعلی را معتبر بداند.
امنیت وبهوک ووکامرس و کمینهسازی داده
وبهوک در WooCommerce هنگام رخداد مشخصی مانند order.created یا product.updated یک درخواست POST به Delivery URL ارسال میکند. مستندات رسمی WooCommerce برای هر اتصال نام، وضعیت، موضوع، Delivery URL و Secret در نظر میگیرد. برای هر اتصال فقط رویداد و فیلدهای لازم را انتخاب کنید؛ ارسال جزئیات غیرضروری مشتری به سرویس مقصد، ریسک عملیاتی و حریم خصوصی را بالا میبرد.
پیش از فعالسازی، مالک کسبوکاری و فنی، مقصد، دلیل ارسال، نمونهٔ payload و دورهٔ نگهداری log را ثبت کنید. تنظیم نگهداری داده در ووکامرس برای این تصمیم مکمل است.
Secret و امضای پیام را اعتبارسنجی کنید
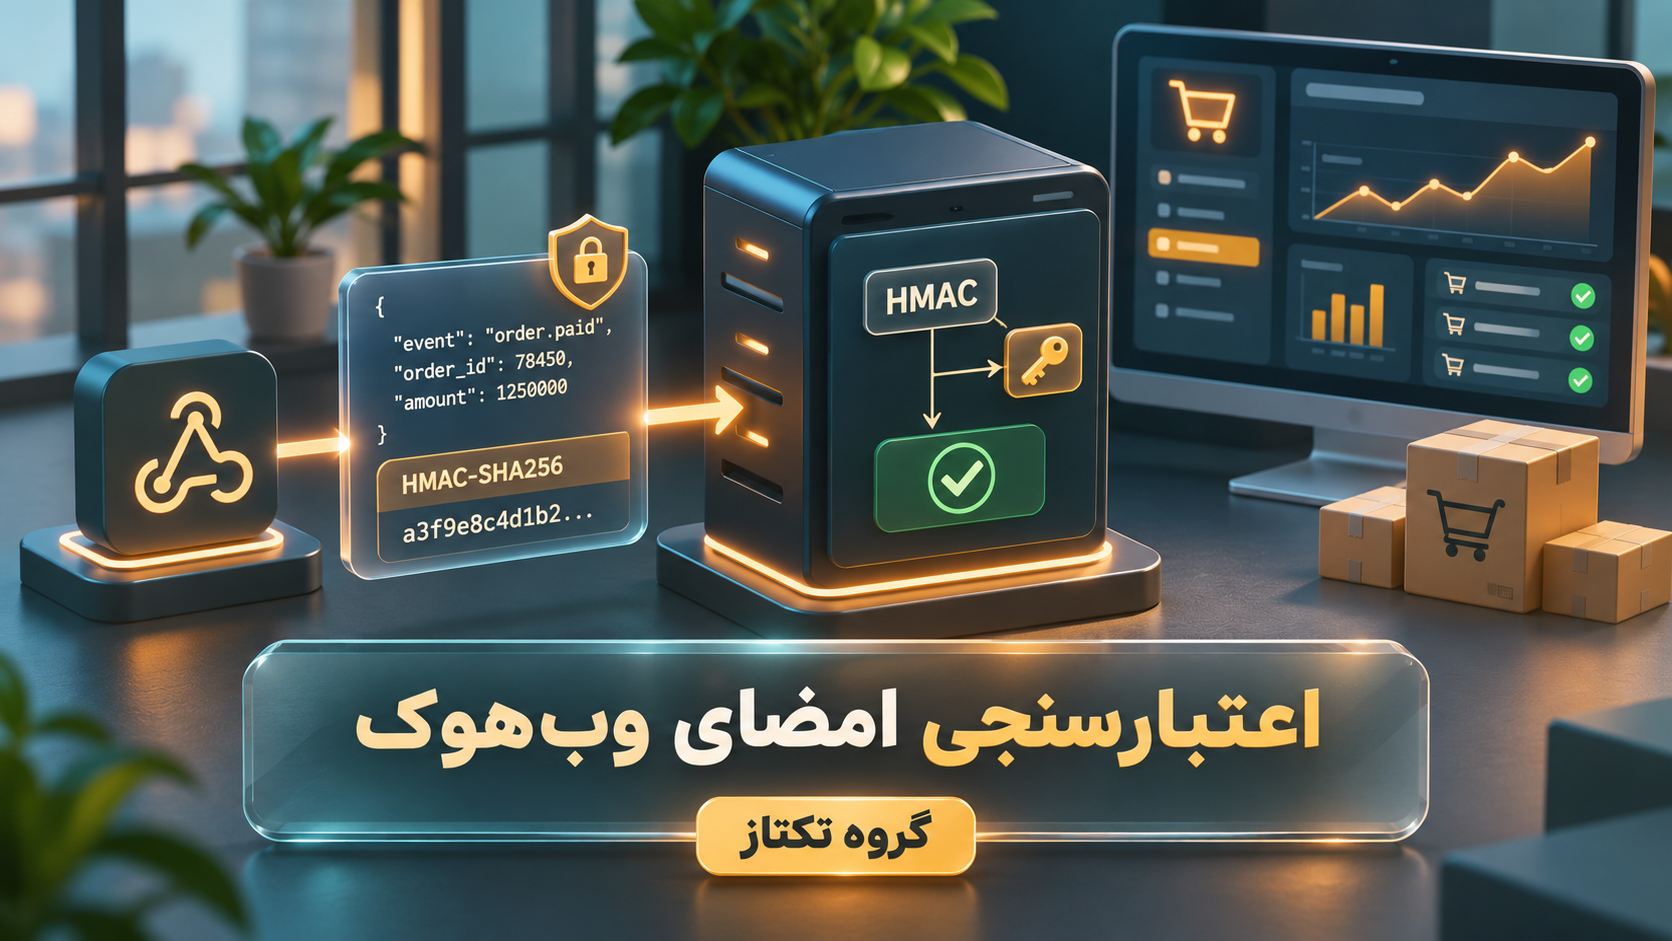
در سمت دریافتکننده، header X-WC-Webhook-Signature را با HMAC-SHA256 بدنهٔ خام درخواست و Secret همان webhook اعتبارسنجی کنید. JSON را پیش از ساخت امضا دوباره serialize نکنید؛ تغییر جزئی در بدنه میتواند امضا را نامعتبر کند. برای هر مقصد Secret متفاوت و تصادفی بسازید، آن را در secret manager یا متغیر محیطی محافظتشده بگذارید و هرگز در repository یا لاگ ثبت نکنید.
شناسهٔ تحویل را ذخیره کنید تا درخواست تکراری اثر جانبی دوباره ایجاد نکند. این طراحی idempotent از ثبت تکراری سفارش، اعلان اضافه یا تغییر چندبارهٔ موجودی جلوگیری میکند.
مقصد تحویل را سختسازی کنید
Delivery URL را یک endpoint عمومی حساس بدانید: HTTPS معتبر، پذیرش POST و Content-Type مورد انتظار، محدودیت اندازهٔ بدنه و پاسخ خطای کوتاه اعمال کنید. allowlist شبکه لایهٔ کمکی است و جای امضای HMAC را نمیگیرد. قبل از اثر جانبی، schema، نوع رویداد و شناسهٔ منبع را هم بررسی کنید.
مقصد باید عملیات سنگین را از درخواست جدا کند: پیام معتبر را در صف داخلی مقاوم ثبت کنید و worker جداگانه CRM، انبار یا اعلان را انجام دهد. زمان پاسخ کوتاه میماند و احتمال retry غیرضروری کم میشود. راهنمای CSP وردپرس برای لایهٔ مرورگر مفید است اما جای اعتبارسنجی سمت سرور را نمیگیرد.
پایش تحویل و خطا
WooCommerce لاگهای تحویل را در WooCommerce ← Status ← Logs نگه میدارد. طبق مستندات، پاسخهای 2xx، ۳۰۱ و ۳۰۲ موفقاند و پس از بیش از پنج شکست پیاپی، webhook میتواند disabled شود. برای هر اتصال نرخ خطا، زمان پاسخ، آخرین تحویل موفق و وضعیت Active/Paused/Disabled را پایش کنید. payload کامل و Secret را در لاگ نگه ندارید؛ شناسهٔ سفارش، شناسهٔ تحویل و کد پاسخ معمولاً کافیاند.
برای کنترل دادهٔ لاگ، مقالهٔ حداقلسازی داده در لاگهای امنیتی را ببینید.
استقرار مرحلهای و بازگشت
- ابتدا endpoint و ping اولیه را در محیط آزمایشی کنترل کنید.
- یک موضوع محدود را با Secret اختصاصی فعال کنید.
- امضا، schema، timeout و تکرار تحویل را تست کنید.
- پس از یک چرخهٔ واقعی، لاگ و اثر جانبی سرویس مقصد را بررسی کنید.
- برای توقف فوری از وضعیت paused استفاده کنید و پیش از حذف، وابستگیها را مستند کنید.
امنیت وبهوک ووکامرس با تغییرهای کوچک و قابلبازگشت بهتر حفظ میشود. همزمان تغییر endpoint، Secret و نسخهٔ افزونه، عیبیابی را دشوار میکند. این مطلب مشاورهٔ حقوقی یا جایگزین بازبینی معماری اختصاصی فروشگاه نیست.
چکلیست عملی پیش از فعالسازی
امنیت وبهوک ووکامرس را با یک فرم بررسی کوتاه اما اجباری عملی کنید. نام webhook باید هدف را روشن کند؛ مثلاً «انبار-سفارش-ایجاد» بهتر از نام عمومی «integration» است. وضعیت اولیه را Paused نگه دارید، مقصد و مالک آن را ثبت کنید و فقط بعد از آزمایش کامل به Active تغییر دهید. نامگذاری شفاف در زمان رخداد، مسئول درست را سریعتر مشخص میکند.
- موضوع webhook با نیاز واقعی سرویس مقصد تطبیق دارد و action سفارشی مستند است.
- Delivery URL از HTTPS معتبر استفاده میکند و مالک دامنه و مسیر آن تأیید شده است.
- Secret تصادفی، اختصاصی و خارج از کد و لاگ نگهداری میشود.
- مقصد HMAC بدنهٔ خام، نوع رویداد و شناسهٔ webhook را اعتبارسنجی میکند.
- شناسهٔ تحویل برای جلوگیری از پردازش دوباره ثبت میشود.
- timeout، صف داخلی و رفتار retry مقصد تست شدهاند.
- هشدار شکست متوالی و مسئول پاسخگو مشخص است.
امنیت وبهوک ووکامرس زمانی قابل اتکا میشود که این چکلیست در تغییرهای بعدی نیز تکرار شود؛ مخصوصاً هنگام تغییر دامنه، انتقال سرور، افزودن تیم جدید یا اتصال سرویس شخص ثالث.
خطاها و تهدیدهای رایج
رایجترین خطا، پذیرفتن هر درخواست POST صرفاً بهدلیل داشتن نام endpoint است. مهاجم میتواند مستقیماً URL عمومی را فراخوانی کند؛ بدون تأیید امضا، سامانهٔ مقصد ممکن است سفارش جعلی بسازد یا فرآیند داخلی را آغاز کند. خطای رایج بعدی، استفاده از یک Secret مشترک برای همهٔ اتصالهاست. در این حالت، افشای یک کلید همهٔ مسیرها را در معرض خطر میگذارد.
ثبت بدنهٔ کامل webhook در لاگ نیز مسئلهساز است. این بدنه میتواند اطلاعات مشتری یا جزئیات سفارش داشته باشد. برای عیبیابی، ابتدا شناسهٔ تحویل، زمان، موضوع، شناسهٔ سفارش و وضعیت پاسخ را نگه دارید؛ دسترسی به نمونهٔ کامل payload باید محدود، زماندار و مستند باشد. امنیت وبهوک ووکامرس در عمل با کمکردن دادهٔ در گردش و محدودکردن افرادی که آن را میبینند، بهتر میشود.
تفاوت خطای مقصد با پیام نامعتبر
امضای نامعتبر یک رخداد امنیتی است و باید بدون پردازش اثر جانبی رد شود. در مقابل، خطای موقت مقصد مانند timeout یا در دسترس نبودن CRM، یک مسئلهٔ پایداری است و ممکن است نیازمند صف و retry کنترلشده باشد. این دو را در داشبورد و هشدارها جدا کنید؛ مخلوطکردنشان هم پاسخ امنیتی را کند میکند و هم ریشهیابی عملیاتی را مبهم.
سناریوهای آزمون پیش از محیط عملیاتی
برای هر اتصال، حداقل یک سفارش آزمایشی با وضعیت مناسب بسازید و دریافت آن را در مقصد کنترل کنید. سپس همان پیام را عمداً دوباره ارسال یا در صف تکرار کنید تا idempotency بررسی شود. یک آزمون با امضای تغییریافته نیز انجام دهید و مطمئن شوید مقصد قبل از فراخوانی هر سرویس داخلی آن را رد میکند. در آخر، پاسخ کند یا خطای 5xx مقصد را شبیهسازی کنید تا وضعیت webhook و هشدارها را ببینید.
این آزمونها نباید روی سفارش واقعی مشتری انجام شود. دادهٔ آزمایشی، محیط staging و کلیدهای مستقل انتخاب کنید. اگر staging مقصد ندارید، اثرهای جانبی مانند پیامک، ایمیل یا تغییر موجودی را با feature flag یا sandbox سرویس ثالث متوقف کنید. امنیت وبهوک ووکامرس فقط با یک ping موفق ثابت نمیشود؛ رفتارهای ناموفق و تکراری نیز باید آزموده شوند.
مسئولیت عملیاتی و مدیریت تغییر
یک webhook بدون مالک، بدهی عملیاتی است. برای هر اتصال، یک مالک فنی و یک مالک کسبوکاری تعیین کنید؛ اولی مسئول endpoint، Secret، لاگ و پاسخ به رخداد است و دومی تصمیم میگیرد کدام داده و رویداد واقعاً لازم است. در ticket تغییر، نام webhook، شناسه، مقصد، موضوع، زمان اجرا، روش آزمون، برنامهٔ بازگشت و نشانی مستندات را ثبت کنید.
در بازبینی دورهای، webhookهای قدیمی، مقصدهای بلااستفاده، Secretهای بدون rotation و اتصالهای disabled را بررسی کنید. حذف باید پس از اطمینان از نبود وابستگی انجام شود؛ اگر مقصد موقتاً آماده نیست، Paused انتخاب امنتری نسبت به بازگذاشتن اتصال خطادار است. این رویه باعث میشود امنیت وبهوک ووکامرس با رشد فروشگاه و تعداد سرویسها از کنترل خارج نشود.
ملاحظات داده و قرارداد
ارسال webhook به سرویس بیرونی میتواند انتقال دادهٔ سفارش باشد. پیش از فعالسازی، قرارداد یا سیاست سرویس مقصد، محل پردازش، زیرپردازشگرها، دورهٔ نگهداری، شیوهٔ حذف و دسترسی پشتیبانی را بررسی کنید. این بخش مشاورهٔ حقوقی نیست و الزامات به محل فعالیت، نوع کسبوکار و قراردادها وابسته است؛ اما مستندسازی هدف و حداقلسازی payload یک کنترل فنی معقول در همهٔ این سناریوهاست.
اگر اتصال شامل دادهٔ حساس یا عملیات مالی است، بازبینی امنیتی مستقل، آزمایش endpoint و کنترل دسترسی administratorها ارزش بالایی دارد. امنیت وبهوک ووکامرس نباید به یک تنظیم کوچک پنل تقلیل یابد؛ این اتصال بخشی از زنجیرهٔ پردازش سفارش است.
بازبینی دورهای
هر سه تا شش ماه، فهرست webhookها، مقصدها، مالکها، موضوعها و دسترسی به Secretها را بازبینی کنید. اتصالهای بلااستفاده را ابتدا Paused کنید، اثر آن را بسنجید و سپس حذف کنید. این بازبینی باعث میشود امنیت وبهوک ووکامرس با تغییر تیم، افزونه و معماری فروشگاه پایدار بماند.
جمعبندی
امنیت وبهوک ووکامرس بر کمینهسازی داده، Secret اختصاصی، اعتبارسنجی امضای HMAC، دریافت idempotent و پایش عملیات استوار است. مقصد باید پیام معتبر را پیش از اثر جانبی تأیید و رویدادهای تکراری را بیاثر کند.
پرسشهای متداول
آیا Secret خالی امن است؟
برای هر اتصال Secret اختصاصی بهتر است؛ جداسازی و چرخش کلید سادهتر میشود.
آیا allowlist IP کافی است؟
خیر، کنترل اصلی تمامیت پیام اعتبارسنجی HMAC است.
چرا webhook غیرفعال میشود؟
پس از شکستهای متوالی تحویل؛ کد پاسخ، timeout و لاگ مقصد را بررسی کنید.
آیا پاسخ سریع درست است؟
اگر پیام معتبر ابتدا در صف مقاوم ثبت شود، پاسخ سریع از timeout و retry غیرضروری جلوگیری میکند.
مطالب مرتبط
همه مطالب مقالات آموزشی مقالات آموزشیتنظیم نگهداری داده در ووکامرس؛ راهنمای عملی و قانونی
- مقالات آموزشیمهاجرت امن ووکامرس به HPOS در ۲۰۲۶؛ چکلیست سازگاری و بازگشت
- مقالات آموزشیکنترل فیلترهای فروشگاه برای جلوگیری از overcrawling و هدررفت crawl budget
- مقالات آموزشیhreflang در وردپرس؛ راهنمای عملی نمایش نسخهٔ درست هر صفحه
- مقالات آموزشیحداقلسازی داده در لاگهای امنیتی؛ راهنمای عملی و قانونی
- مقالات آموزشیآموزش بخش همه نوشته ها در وردپرس