نسخهٔ پایدار KeePassXC 2.8.0 منتشر شده است؛ نخستین انتشار پایدار از شاخهٔ ۲.۸ که پس از مهاجرت از Qt5 به Qt6، قابلیتهای تازهای برای کاربران لینوکس، ویندوز و macOS ارائه میکند. این نسخه علاوه بر امکانات جدید، چند مشکل امنیتی در واردکردن فایلهای قدیمی KDB، افزونهٔ مرورگر و ارتباط native messaging را نیز اصلاح کرده است.
مهمترین تغییرات KeePassXC ۲.۸.۰
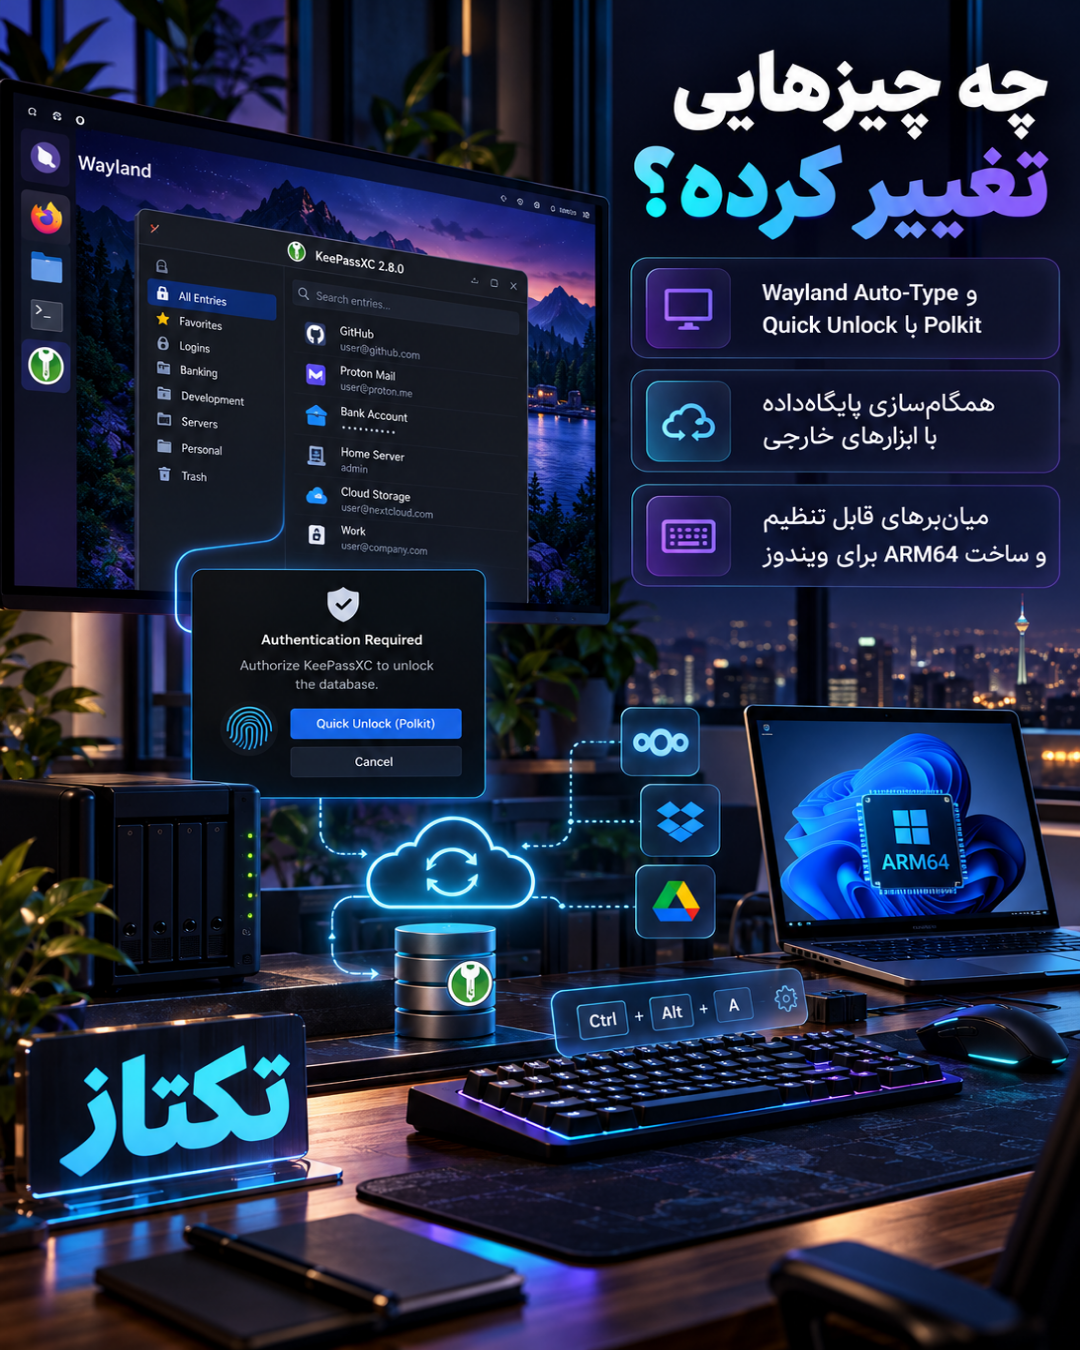
یکی از تغییرات اصلی این نسخه، مهاجرت برنامه به Qt6 است. در لینوکس، کاربران Wayland اکنون میتوانند از قابلیت Auto-Type با استفاده از XDG Desktop Portals استفاده کنند. Quick Unlock با Polkit نیز برای لینوکس اضافه شده است و در macOS، بازکردن سریع پایگاهداده با گذرواژهٔ دستگاه در شرایطی که Touch ID در دسترس نیست، امکانپذیر شده است.
KeePassXC ۲.۸.۰ همچنین همگامسازی و ورود پایگاهداده با ابزارهای خارجی، میانبرهای صفحهکلید قابلتنظیم و پشتیبانی از تولید کلیدهای RSA، ECDSA و Ed25519 در SSH Agent را اضافه میکند. برای ویندوز، ساخت بومی ARM64 و امکان اعمال برخی تنظیمات از طریق Group Policy ارائه شده است. کاربران لینوکس نیز میتوانند نسخهٔ آزمایشی AppImage برای AArch64 را دریافت کنند.
در بخش تجربهٔ کاربری، آمار پایگاهداده اکنون تعداد passkey و TOTP را نشان میدهد، پیشنهادها هنگام افزودن ویژگیهای اضافی بهتر شدهاند و چند مشکل مربوط به اندازهٔ فونت، یکپارچهسازی AppImage و پایداری برنامه رفع شده است.
اصلاح آسیبپذیریها در واردکردن KDB و افزونهٔ مرورگر
این انتشار چند اصلاح امنیتی مهم را در اختیار همهٔ کاربران قرار میدهد. یکی از آنها آسیبپذیری use-after-free هنگام واردکردن فایل KDB دستکاریشده است که با شناسهٔ CVE-۲۰۲۶-۶۹۱۵۰ ثبت شده. همچنین ورود ارجاع ناخواسته به رکوردها از طریق افزونهٔ مرورگر، نوشتن خارج از محدوده هنگام رمزنگاری و رمزگشایی پیامهای native messaging و سرریز عددی در واردکنندهٔ قدیمی KDB اصلاح شدهاند.
پروژه اعلام کرده است که این مشکلات نسخههای ۲.۷.x و قدیمیتر را تحتتأثیر قرار میدهند. شدت اعلامشدهٔ آنها پایین تا متوسط است و هستهٔ رمزنگاری KeePassXC را هدف نمیگیرند؛ بااینحال، ارتقا برای کاربرانی که از شاخههای قدیمی استفاده میکنند توصیه میشود. برخی از شناسههای CVE هنوز در وضعیت pending هستند و نباید بیش از اطلاعات رسمی دربارهٔ دامنهٔ اثر آنها ادعا کرد.
آیا باید همین حالا به نسخهٔ ۲.۸.۰ ارتقا دهیم؟
اگر از KeePassXC ۲.۷ یا نسخهای قدیمیتر استفاده میکنید، ارتقا به KeePassXC 2.8.0 تصمیم منطقیتری است؛ زیرا علاوه بر قابلیتهای جدید، اصلاحات امنیتی و پایداری را نیز دریافت میکنید. در عمل، KeePassXC 2.8.0 برای کاربرانی که از Wayland یا دستگاههای ARM64 استفاده میکنند، گزینهٔ کاملتری فراهم میکند. پیش از ارتقا، از پایگاهدادهٔ رمزهای عبور خود یک نسخهٔ پشتیبان رمزنگاریشده و آفلاین تهیه کنید و سپس نسخهٔ مناسب سیستمعامل خود را از وبسایت رسمی پروژه یا مخزن معتبر توزیع دریافت کنید.
در محیطهای سازمانی، قابلیت Group Policy ویندوز میتواند به مدیران کمک کند تنظیمات مشخصی را یکپارچه اعمال کنند. در سیستمهای لینوکسی مبتنی بر Wayland نیز بهتر است پس از نصب، Auto-Type و مجوزهای XDG Desktop Portals را با یک رکورد آزمایشی بررسی کنید تا با سیاستهای امنیتی محیط شما سازگار باشد.
نکات عملی برای مهاجرت امن
پیش از نصب نسخهٔ جدید، بهتر است نام نسخهٔ فعلی، سیستمعامل و روش نصب KeePassXC را ثبت کنید. اگر برنامه از مخزن توزیع نصب شده است، قبل از تغییر مخزن یا نصب AppImage، مسیر پایگاهداده و مجوزهای فایل را بررسی کنید. در زمان بازکردن نخستینبار، وجود رکوردها، پیوستها، گروهها و افزونهٔ مرورگر را کنترل کنید و فقط پس از اطمینان از سلامت پایگاهداده، نسخهٔ قدیمی را کنار بگذارید.
برای تیمهایی که چند سیستمعامل دارند، تفاوتهای بین نسخهٔ ARM64 ویندوز، AppImage آزمایشی AArch64 و بستههای معمول x86_64 باید در برنامهٔ استقرار KeePassXC 2.8.0 در نظر گرفته شود. بهتر است ارتقا ابتدا روی یک سیستم آزمایشی انجام شود و سپس با یک چکلیست کوتاه، Auto-Type، قفل خودکار، اتصال افزونهٔ مرورگر و بازشدن فایل KDB بررسی شود. این روش، ریسک اختلال در جریان کاری روزانه را کم میکند.
اگر در کنار مدیریت رمزها، سرویسهای وب یا وردپرس را هم نگهداری میکنید، مرور خبرهای امنیتی و فنی تکتاز مگ میتواند برای پیگیری بهروزرسانیهای مهم مفید باشد. اصل مهم این است که نرمافزار مدیریت رمزعبور را فقط از منبع رسمی یا مخزن قابلاعتماد دریافت کنید، هش یا امضای بسته را در صورت ارائه بررسی کنید و نسخهٔ پشتیبان را در محلی جداگانه نگه دارید.
منبع و جزئیات کامل تغییرات در اعلامیهٔ رسمی انتشار KeePassXC ۲.۸.۰ و صفحهٔ دریافت پروژه در دسترس است. برای کاربرانی که امنیت پایگاهداده و سازگاری با سیستمهای جدید برایشان مهم است، این نسخه یک ارتقای قابلتوجه محسوب میشود.
مطالب مرتبط
همه مطالب اخبار تکنولوژی اخبار تکنولوژیNGINX ۱.۳۱.۷؛ پشتیبانی بومی GeoIP2 و HTTP/۲
- اخبار تکنولوژیهشدار امنیتی Node.js ۲۴ در Amazon Linux؛ اصلاح TLS، DNS و undici
- اخبار تکنولوژیامنیت عاملهای هوش مصنوعی؛ ۷ نکته از گزارش مایکروسافت ۲۰۲۶
- اخبار تکنولوژیهشدار امنیتی Rank Math PRO؛ آلودگی نسخه ۳.۰.۱۲۳ به بدافزار
- اخبار تکنولوژیبهروزرسانی امنیتی UpdraftPlus؛ نسخهٔ ۱.۲۶.۱۱ منتشر شد
- اخبار تکنولوژیبتای Ubuntu ۲۶.۱۰ منتشر شد؛ راهنمای تست امن پیش از ارتقا