پروژهٔ رسمی Node.js اعلام کرده است که بهروزرسانی امنیتی Node.js برای شاخههای ۲۶، ۲۴ و ۲۲ در روز چهارشنبه ۲۱ اکتبر ۲۰۲۶ یا کمی پس از آن منتشر میشود. بالاترین شدت آسیبپذیریهای این نوبت «بالا» اعلام شده است. هنوز جزئیات فنی هر نقص و شمارهٔ نسخههای اصلاحشده منتشر نشده؛ بنابراین مدیران سرور نباید پیش از انتشار، نسخه یا شدت دقیق هر آسیبپذیری را حدس بزنند. این بهروزرسانی امنیتی Node.js باید بر اساس advisory رسمی پیگیری شود.
چرا این اطلاعیه مهم است؟
Node.js در بسیاری از سرویسهای وب، APIها، ابزارهای ساخت فرانتاند و فرایندهای CI/CD اجرا میشود. وقتی پروژهٔ اصلی از انتشار اصلاحیهٔ امنیتی خبر میدهد، موضوع فقط به توسعهدهندگان وابسته نیست؛ هر سروری که یک runtime قدیمی، image کانتینری قدیمی یا نسخهای خارج از پشتیبانی دارد، باید در برنامهٔ نگهداری خود بازبینی شود. خود پروژه تأکید کرده است که نسخههای پایانیافتهٔ چرخهٔ عمر نیز هنگام انتشار اصلاحیهٔ امنیتی، تحتتأثیر قرار میگیرند.
بهروزرسانی امنیتی Node.js بهتنهایی به معنی وجود یک حملهٔ فعال یا افشای جزئیات کامل نیست. این اطلاعیهٔ پیش از انتشار برای آمادهسازی تیمهاست. جزئیات نهایی باید از یادداشت رسمی انتشار، changelog و اطلاعیههای امنیتی Node.js خوانده شود؛ نه از پستهای شبکههای اجتماعی یا نسخههایی که هنوز در مخزنها برچسب نخوردهاند.
پیش از انتشار چه چیزهایی را بررسی کنیم؟
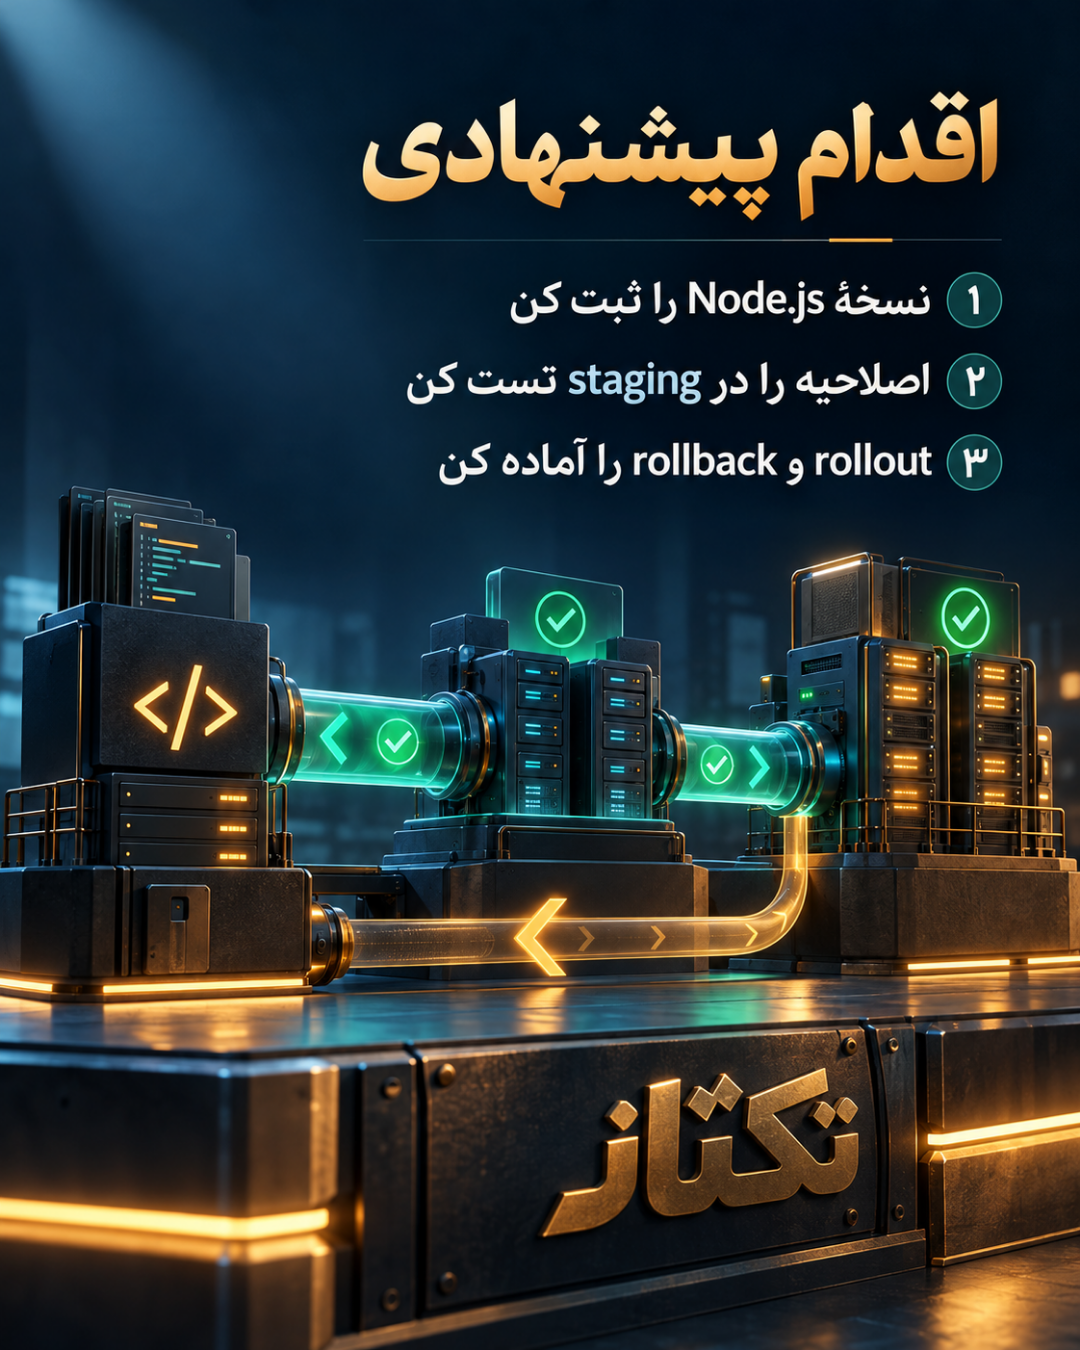
برای آمادهسازی بهروزرسانی امنیتی Node.js، نخست، فهرست سرویسها و imageهای کانتینری را با نسخهٔ واقعی runtime تطبیق دهید. خروجی node --version را در محیط توسعه، staging و production ثبت کنید و نسخهٔ داخل image را با نسخهای که در سیستم میزبان دیده میشود اشتباه نگیرید. سپس مشخص کنید هر سرویس به کدام شاخهٔ Node.js وابسته است و آیا امکان ارتقای آن بدون تغییر بزرگ در وابستگیها وجود دارد.
در گام بعدی، فایلهای lock و pipelineها را بررسی کنید. اگر image پایه در Dockerfile با یک tag شناور ساخته میشود، آن را به فرایند بهروزرسانی کنترلشده و قابل بازتولید تبدیل کنید. بهتر است نسخهٔ جدید ابتدا روی staging با آزمونهای واحد، integration و smoke test اجرا شود. برای سرویسهای حساس، rollback روشن و نسخهٔ image قبلی را پیش از rollout نگه دارید.
در پروژههای چندسرویسی، فقط package.json ریشه را بررسی نکنید. ممکن است یک worker، ابزار build یا سرویس قدیمی در پوشهای جداگانه نسخهٔ دیگری از Node.js را مصرف کند. نسخهٔ image پایه، runnerهای CI، محیطهای serverless و ماشینهای توسعهٔ اعضای تیم را در یک جدول ساده ثبت کنید. این inventory باعث میشود بعد از انتشار، یک سرویس فراموششده همچنان با runtime آسیبپذیر در دسترس باقی نماند.
همچنین محدودیتهای سازگاری را از قبل مشخص کنید. تغییر Node.js میتواند روی native addonها، ماژولهای قدیمی، رفتار TLS یا ابزارهای bundling اثر بگذارد. اجرای تستهای نصب وابستگی و ساخت artifact در staging، خطاهایی را آشکار میکند که در تستهای معمولی دیده نمیشوند. نتیجهٔ هر تست را همراه با commit، نسخهٔ image و زمان اجرا ثبت کنید تا rollback و مقایسهٔ پیش و پس از تغییر قابل اتکا باشد.
پس از انتشار اصلاحیه
بعد از انتشار رسمی بهروزرسانی امنیتی Node.js، یادداشت امنیتی را بخوانید و نسخهٔ اصلاحشدهٔ مناسب شاخهٔ پشتیبانیشده را انتخاب کنید. ارتقا را در یک مرحلهٔ قابل مشاهده انجام دهید، health checkها، خطاهای runtime، مصرف حافظه و زمان پاسخ را پایش کنید و سپس rollout را مرحلهای گسترش دهید. اگر نسخهای خارج از پشتیبانی استفاده میکنید، ارتقای فوری به شاخهٔ پشتیبانیشده معمولاً از وصلهکردن موقت و ماندن در همان شاخهٔ قدیمی امنتر و پایدارتر است.
برای تیمهای DevOps، ثبت این رویداد در تقویم نگهداری و ساخت یک checklist کوچک ارزشمند است: inventory نسخهها، آمادهسازی staging، دریافت advisory رسمی، ساخت image جدید، اسکن image، اجرای آزمونها، rollout تدریجی و تأیید نهایی. این روند کمک میکند بهروزرسانی امنیتی Node.js به یک تغییر عجولانه و بدون امکان بازگشت تبدیل نشود.
منبع رسمی و مرجع جزئیات: اطلاعیهٔ امنیتی پروژهٔ Node.js. برای راهنمای مدیریت نسخهها نیز برنامهٔ انتشار Node.js را بررسی کنید. برای تکمیل بهروزرسانی امنیتی Node.js، اگر در پروژهٔ شما Node.js مستقیماً در production اجرا میشود، بهتر است پیش از ۲۱ اکتبر مالک بهروزرسانی، پنجرهٔ تغییر و مسیر rollback مشخص شده باشد. برای دنبالکردن آموزشها و اخبار فنی بیشتر، مجلهٔ تکتاز را نیز ببینید.