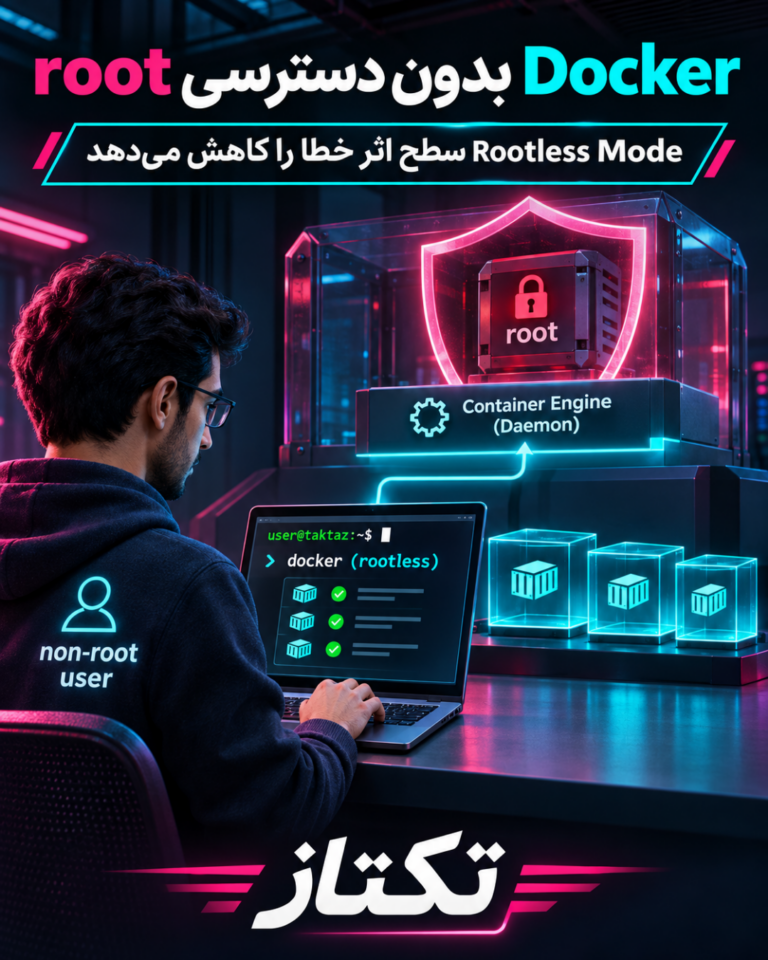
Docker Rootless Mode روشی برای اجرای daemon و کانتینرها بدون دسترسی root است و میتواند سطح اثر خطاهای runtime را کاهش دهد.
این فناوری چیست؟
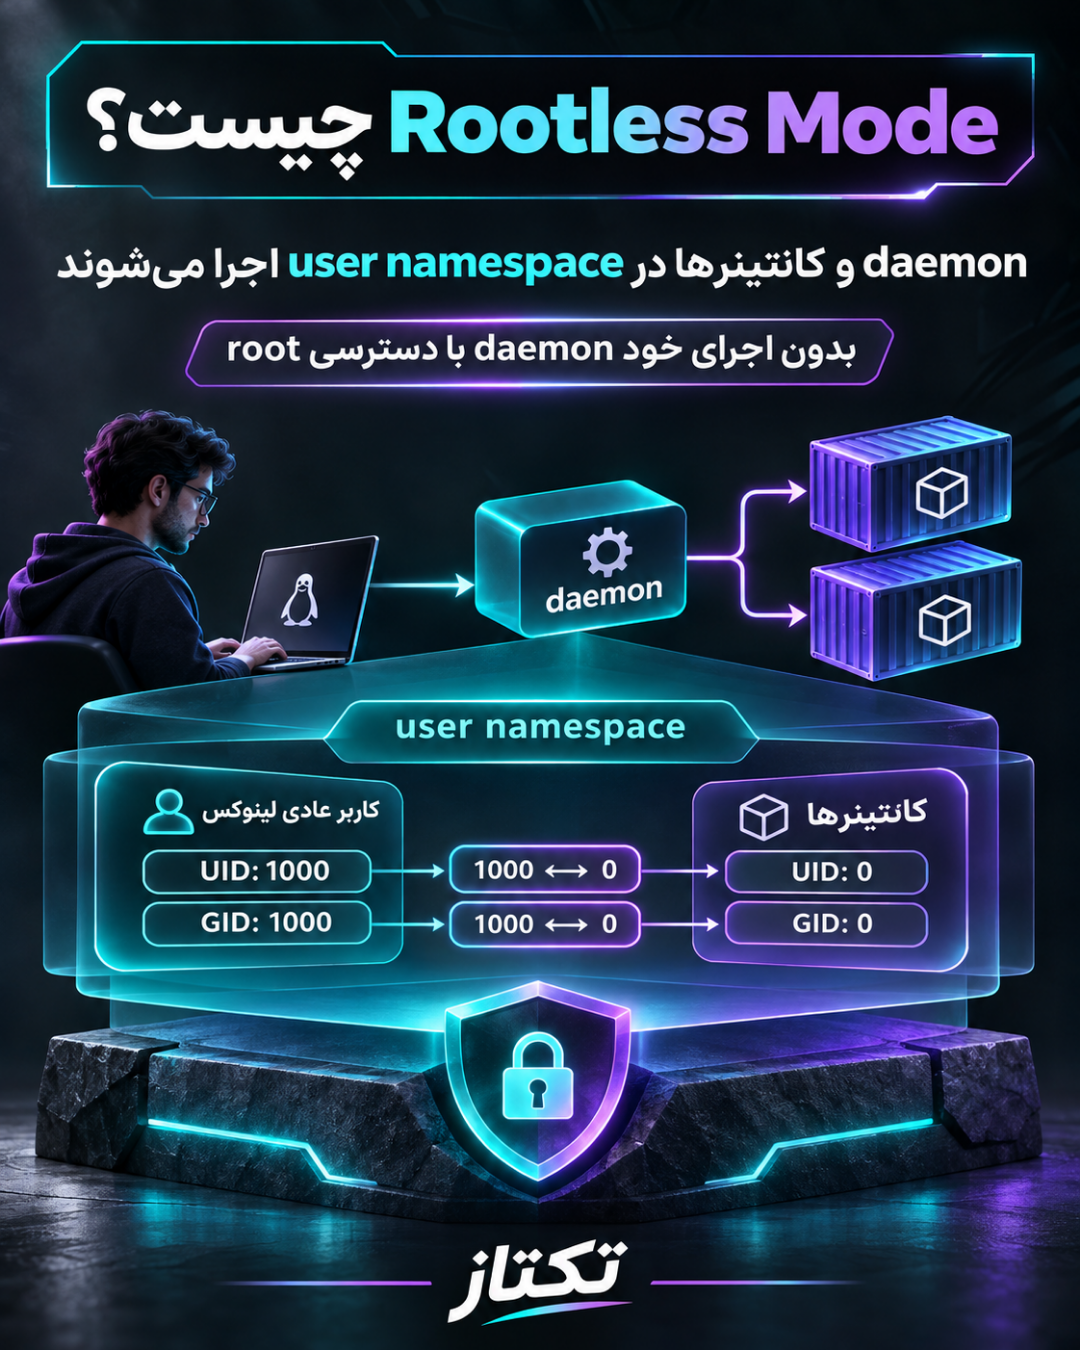
Docker Rootless Mode روشی برای اجرای Docker daemon و کانتینرها بهعنوان یک کاربر معمولی است؛ یعنی daemon و workloadهای آن در user namespace اجرا میشوند و برای اجرای خود daemon به دسترسی root نیاز ندارند. این مدل میتواند دامنه اثر یک خطای پیکربندی یا آسیبپذیری در daemon و runtime را محدودتر کند، اما جایگزین ارزیابی کامل امنیتی، کنترل دسترسی و آزمون سازگاری نیست.
چرا Rootless Mode مهم است؟
در نصب معمول Docker، daemon معمولاً با دسترسی root اجرا میشود. اگر socket داکر بدون کنترل مناسب در دسترس قرار گیرد یا یک مؤلفه runtime آسیبپذیر باشد، اثر حادثه میتواند به سطح میزبان نزدیک شود. در Rootless Mode، daemon و کانتینرها داخل namespace کاربر اجرا میشوند و نگاشت UID/GID میان کانتینر و میزبان انجام میشود. این جداسازی برای محیطهای توسعه، آزمایش و سرویسهایی که به قابلیتهای privileged نیاز ندارند، یک لایه کاهش ریسک ایجاد میکند.
پیشنیازهای واقعی
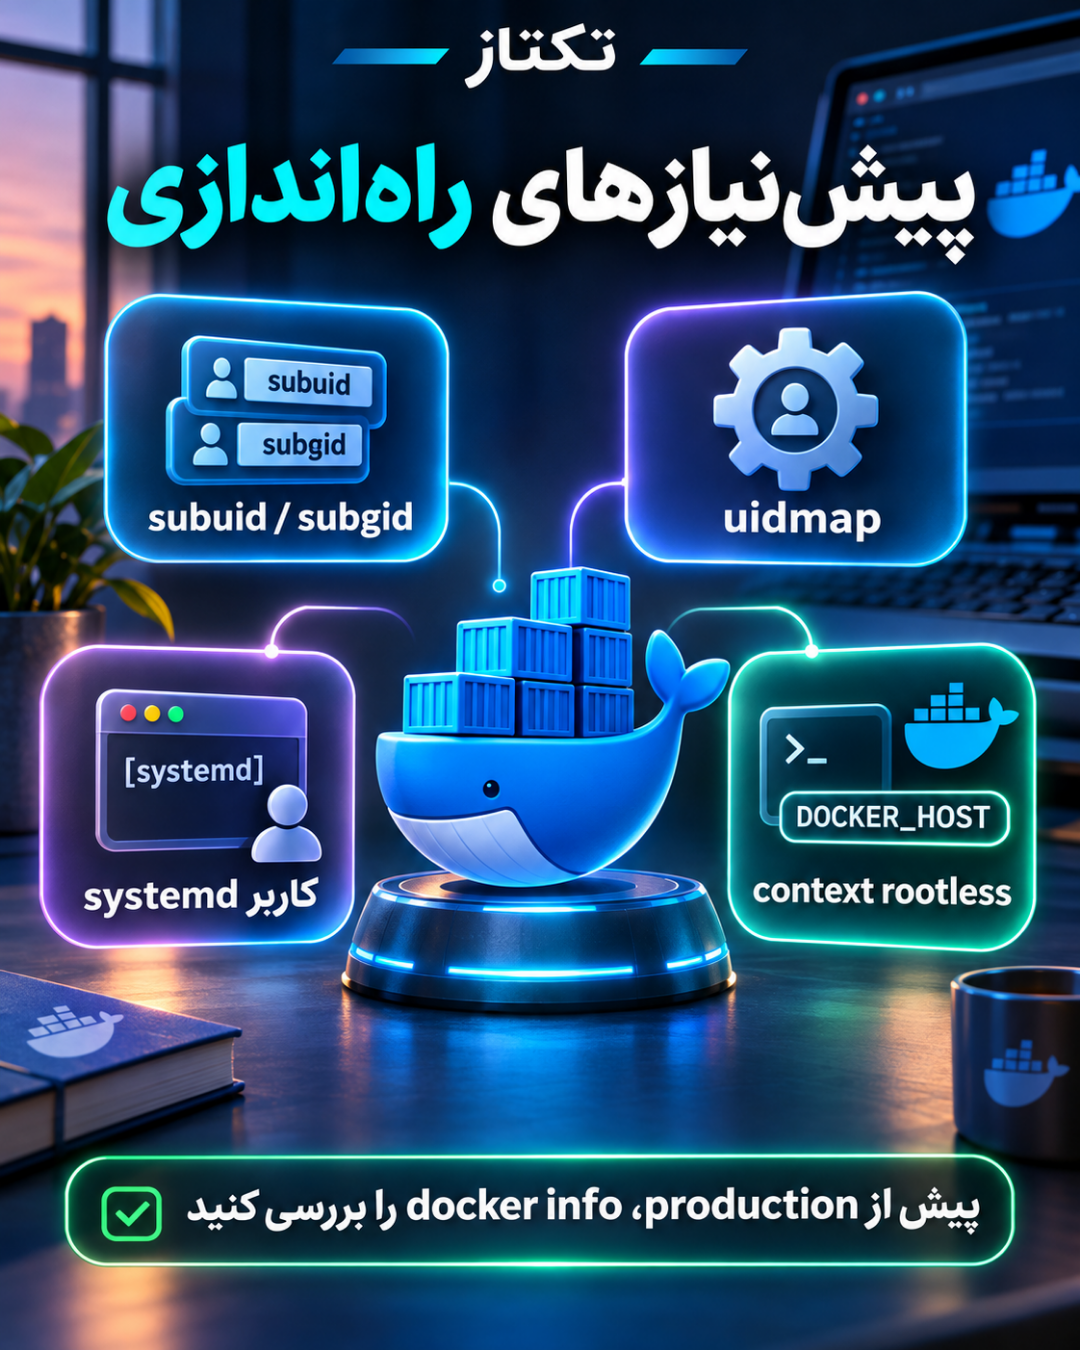
طبق مستندات رسمی Docker، ابتدا باید newuidmap و newgidmap روی میزبان نصب باشند. همچنین برای کاربر موردنظر در مسیرهای /etc/subuid و /etc/subgid دستکم یک بازه ۶۵۵۳۶تایی UID و GID تعریف میشود. این بررسی را پیش از هر تغییر روی production انجام دهید و daemon فعلی را تا زمانی که محیط آزمایشی آماده نشده است متوقف نکنید.
سپس کاربر غیرroot میتواند ابزار dockerd-rootless-setuptool.sh install را اجرا کند. این ابزار سرویس Docker در systemd کاربر را میسازد و context با نام rootless را ایجاد میکند. برای اجرای سرویس بعد از خروج کاربر یا راهاندازی مجدد، فعالکردن loginctl enable-linger ممکن است لازم باشد؛ این گزینه باید آگاهانه و مطابق سیاست عملیاتی سازمان انتخاب شود. متغیر DOCKER_HOST نیز در بعضی محیطها باید به socket کاربر مانند unix:///run/user/۱۰۰۰/docker.sock اشاره کند.
کنترل بعد از نصب
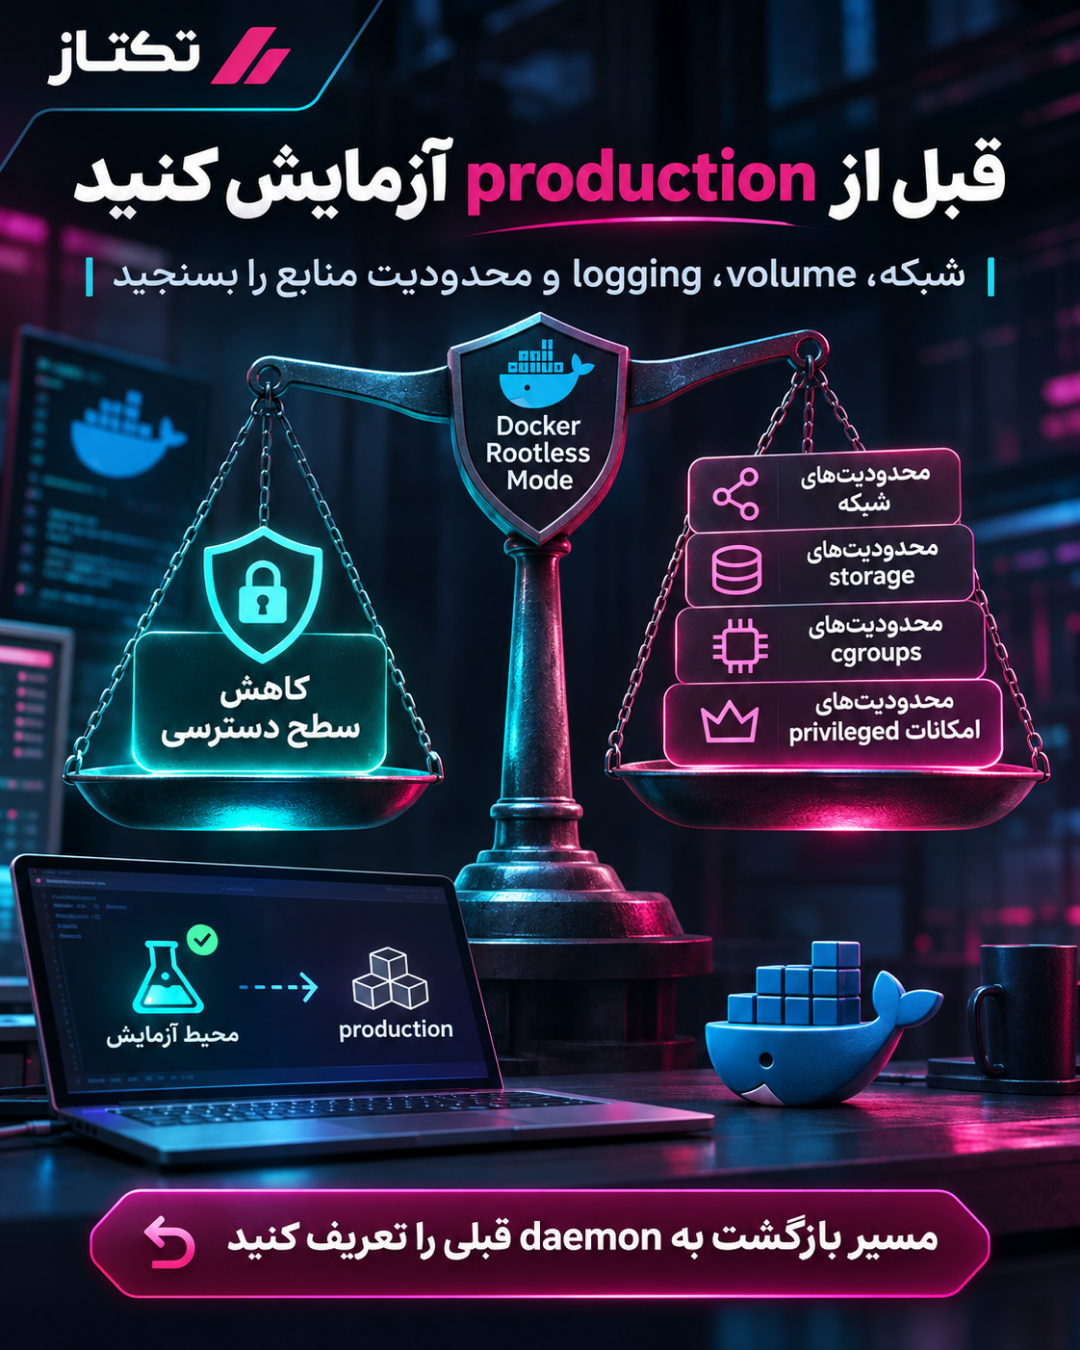
با docker context ls و docker info بررسی کنید CLI به context درست وصل است. در خروجی سرور باید نشانههای rootless و cgroupns را ببینید. سپس یک سرویس نمونه را در محیط آزمایشی اجرا کنید و volume، bind mount، port mapping، logging و محدودیت منابع را جداگانه بسنجید. رفتار سرویس بعد از logout، reboot و restart سرویس systemd کاربر را هم ثبت کنید.
محدودیتهایی که نباید نادیده گرفته شوند
Rootless Mode برای همه workloadها جایگزین بدون هزینه نیست. برخی قابلیتهای privileged، انواع شبکه، overlay network، درایورهای storage و کنترل منابع به cgroup v2 یا تنظیمات ویژه نیاز دارند. Compose و ابزارهای orchestration نیز ممکن است با فرض دسترسیهای daemon معمولی پیکربندی شده باشند. پیش از مهاجرت، فهرست وابستگیهای هر سرویس، نیازهای شبکه و storage، دسترسی به GPU یا deviceها و مسیر جمعآوری لاگ را مستند کنید.
جمعبندی عملی
مهاجرت امن با آزمایش محدود و قابل بازگشت شروع میشود: پیشنیازها را کنترل کنید، context و socket را شفاف نگه دارید، سرویس نمونه را بسنجید و برای logout، reboot و خطاها recovery تعریف کنید. معیار تصمیم production باید شامل سازگاری workload، سطح کاهش ریسک، هزینه عملیاتی و مسیر بازگشت به daemon قبلی باشد. Rootless Mode یک ابزار کاهش سطح دسترسی است؛ موفقیت آن به آزمون واقعی محیط شما وابسته است.
منبع: Docker Docs — Rootless mode https://docs.docker.com/engine/security/rootless/
چکلیست تصمیمگیری برای تیم فنی
طبق راهنمای رسمی Docker، Rootless Mode یک روش اجرای daemon و کانتینرها در user namespace است و باید با توجه به نیاز واقعی هر سرویس ارزیابی شود. در کنار منبع اصلی، میتوانید راهنماهای زیرساخت را در مجله فناوری تکتاز دنبال کنید. این دو لینک برای شروع مطالعهاند؛ تصمیم نهایی باید از آزمون محیط خودتان بهدست بیاید.
پیش از تغییر، نام کاربر، بازه UID/GID، نسخه Docker، نسخه kernel، نوع cgroup و مسیر socket را ثبت کنید. سپس در staging یک context جدا بسازید و وضعیت CLI را با docker context ls و docker info کنترل کنید. نتیجه را به همراه زمان آزمایش ذخیره کنید تا اگر رفتار سرویس تغییر کرد، مقایسهٔ قبل و بعد ممکن باشد. اجرای یک کانتینر ساده فقط تست اتصال است و نمیتواند سازگاری یک سامانهٔ کامل را ثابت کند.
در آزمون سرویس، volume، bind mount، port mapping، شبکهٔ داخلی، دسترسی به registry، logging و محدودیت منابع را جداگانه بررسی کنید. هر سرویس ممکن است نیاز متفاوتی داشته باشد: یکی فقط یک پورت ساده میخواهد، دیگری به device، GPU، overlay network یا قابلیت privileged وابسته است. موارد ناسازگار را فهرست کنید و برای هرکدام تصمیم بگیرید که آیا میتوان معماری را اصلاح کرد یا باید از Rootless Mode خارج بماند.
برای عملیات روزمره، مالکیت سرویس systemd کاربر، رفتار پس از logout و reboot، فعالبودن linger، محل لاگها و روند recovery را مستند کنید. اگر DOCKER_HOST در محیط shell یا systemd متفاوت باشد، ممکن است CLI به daemon دیگری وصل شود؛ این خطا باید با یک کنترل سادهٔ context و docker info پیش از هر deploy کشف شود. همچنین دسترسی کاربران به socket و secrets باید جداگانه بازبینی شود.
در پایان، سه معیار داشته باشید: کاهش قابلاندازهگیری سطح دسترسی، حفظ کارکرد workload و امکان بازگشت سریع. اگر یکی از این سه معیار تأمین نشد، مهاجرت را متوقف کنید و فقط سرویسهای سازگار را در محیط محدود آزمایش کنید. Rootless Mode ارزشمند است، اما ارزش آن زمانی واقعی میشود که با دادهٔ آزمون، مستندات روشن و مسیر بازگشت همراه باشد.
Docker Rootless Mode باید در کنار سیاست امنیتی، نه جدا از آن، ارزیابی شود. در Docker Rootless Mode، مالکیت daemon و socket اهمیت ویژه دارد. برای Docker Rootless Mode، نتیجهٔ docker info را در گزارش استقرار ثبت کنید. اگر Docker Rootless Mode یک قابلیت موردنیاز را پشتیبانی نکرد، همان workload را به مسیر قبلی برگردانید. آزمون Docker Rootless Mode باید شامل volume، شبکه و لاگ باشد. تیم عملیات میتواند Docker Rootless Mode را ابتدا برای سرویسهای کمریسک فعال کند. بنابراین Docker Rootless Mode یک انتخاب مرحلهای و قابل سنجش است. این انتخاب Docker Rootless Mode را باید با شاخصهای واقعی سلامت سرویس و زمان بازیابی تکمیل کرد. گزارش نهایی Docker Rootless Mode باید شامل محدودیتها و نتیجهٔ تست باشد. برای شروع کنترلشده، Docker Rootless Mode را فقط روی staging اجرا کنید.
مطالب مرتبط
همه مطالب مقالات آموزشی مقالات آموزشیKali Linux ۲۰۲۶.۳؛ ساخت ایمیج سفارشی با Docker و Podman
- مقالات آموزشیPowerShell ۷.۷ منتشر شد؛ امنیت سختگیرانهتر و ابزارهای تازه برای ویندوز و لینوکس
- مقالات آموزشیDockerfile سریعتر و image کوچکتر؛ آموزش multi-stage و Build Cache
 مقالات آموزشیPostgreSQL ۱۸.۷ منتشر شد؛ راهنمای بهروزرسانی امن نسخههای پایدار
- مقالات آموزشیکشکردن امن پاسخهای وب با NGINX؛ راهنمای proxy_cache، bypass و purge
- مقالات آموزشیPolarDB Agentic Database عمومی شد؛ دیتابیس برای نسل جدید Agentها