MTU و PMTUD چه هستند؟
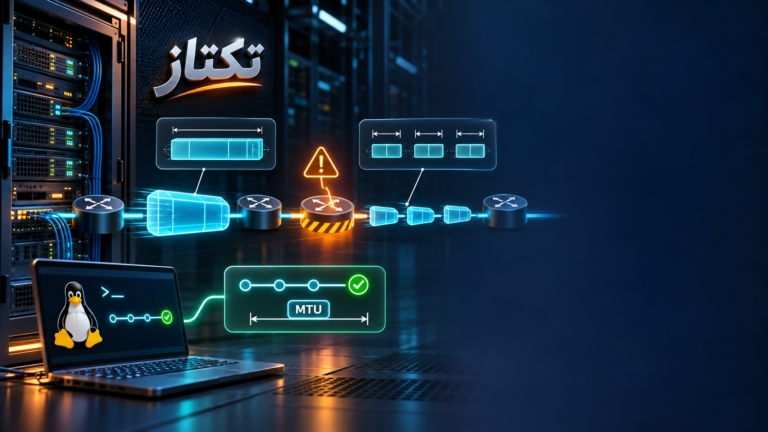
MTU یا Maximum Transmission Unit بیشترین اندازهٔ بستهای است که یک رابط شبکه میتواند بدون قطعهقطعهکردن ارسال کند. PMTUD یا Path MTU Discovery تلاش میکند کوچکترین MTU در کل مسیر تا مقصد را پیدا کند تا فرستنده بستهها را با اندازهٔ مناسب بسازد. وقتی این فرایند بهدلیل فیلترشدن پیامهای ICMP، تونل VPN، مسیر نامتقارن یا تنظیم نادرست روتر شکست بخورد، نشانهها همیشه واضح نیستند: اتصال TCP برقرار میشود، اما پاسخهای بزرگ HTTP، انتقال فایل یا بعضی درخواستهای DNS تصادفی timeout میشوند.
در این راهنما یک روش کمخطر و قابلتکرار برای بررسی MTU و PMTUD در لینوکس میبینید. هدف، حدسزدن یک عدد ثابت یا تغییر عجولانهٔ تنظیمات نیست؛ ابتدا باید مسیر، نوع خطا و اندازهٔ واقعی بستهای را که عبور میکند ثبت کرد. برای آشنایی با ابزارهای دیگر مدیریت سرور، راهنمای سختسازی سرویسهای لینوکس را هم ببینید.
نشانههای شکست PMTUD
پیش از تغییر تنظیمات، مشکل را دقیق توصیف کنید. اگر صفحههای کوچک باز میشوند اما دانلودهای بزرگ یا پاسخهای دارای هدرهای زیاد گیر میکنند، MTU یکی از مظنونهای اصلی است. همین الگو در تونلهای WireGuard، IPsec، GRE و بعضی اتصالهای PPPoE هم دیده میشود. در مقابل، قطعشدن همهٔ بستهها یا افزایش شدید تأخیر، بیشتر به packet loss، فیلترینگ یا ازدحام مربوط است و نباید بدون آزمایش به MTU نسبت داده شود.
زمان و مقصد درخواستهای ناموفق، رابط شبکه، نوع تونل، IPv4 یا IPv6 و اندازهٔ تقریبی داده را یادداشت کنید. این ثبت برای مقایسهٔ رفتار PMTUD ضروری است و نتیجهٔ tracepath را با یک درخواست واقعی قابلسنجش میکند. اگر فقط IPv6 مشکل دارد، تست را جداگانه انجام دهید؛ یک MTU سالم در IPv4 الزاماً برای IPv6 همان مسیر را تضمین نمیکند.
گام ۱: مسیر و MTU را با tracepath ببینید
ابزار tracepath از بستههای UDP برای پیمایش مسیر استفاده میکند و برخلاف traceroute سنتی به دسترسی root نیاز ندارد. اجرای tracepath -4 example.com مسیر IPv4 را بررسی میکند و tracepath -6 example.com برای IPv6 است. در خروجی، مقدار pmtu، زمان رفتوبرگشت، hop پاسخدهنده و گاهی asymm را میبینید. مقدار asymm میتواند نشانهٔ تفاوت مسیر رفت و برگشت باشد، اما بهتنهایی اثبات packet loss یا خرابی MTU نیست.
مستندات tracepath در Linux man-pages توضیح میدهد که خط Resume، MTU شناساییشده و تعداد hopها را خلاصه میکند. در هر اجرای tracepath خروجی خام را همراه زمان و مقصد نگه دارید تا مقایسهٔ بعد از اصلاح ممکن باشد. اگر خروجی pmtu 1500 است، این فقط اندازهٔ قابلتشخیص برای همان مقصد و همان لحظه است؛ آن را به تمام مقصدها یا تمام اینترفیسها تعمیم ندهید. خطاهایی مانند EMSGSIZE نیز باید ثبت شوند، چون به تلاش برای ارسال پیام بزرگتر از اندازهٔ مجاز اشاره میکنند.
گام ۲: اندازهٔ بسته را کنترلشده آزمایش کنید
پس از tracepath، با ping اندازههای مختلف را آزمایش کنید تا نتیجهٔ PMTUD را مستقل بررسی کنید. در لینوکس، گزینهٔ -M do از fragmentation جلوگیری میکند و اگر بسته از MTU مسیر بزرگتر باشد، خطا را آشکار میکند. ابتدا یک اندازهٔ محافظهکارانه انتخاب کنید، سپس مقدار را مرحلهبهمرحله افزایش دهید. برای IPv4 معمولاً باید سربار هدر IP و ICMP را در محاسبه در نظر گرفت؛ بنابراین عدد payload با MTU کارت شبکه یکی نیست.
هر آزمایش را چند بار و با یک مقصد پایدار تکرار کنید. یک timeout منفرد نتیجهٔ قابل اتکا نیست. اگر اندازههای کوچک موفق و اندازههای بزرگ شکستخوردهاند، مقدار مرزی را ثبت کنید و آن را با pmtu مقایسه کنید؛ این همان نقطهای است که PMTUD برای مسیر شما حساس میشود. اگر همهٔ اندازهها بهصورت نامنظم شکست میخورند، احتمال packet loss یا فیلترینگ ICMP را هم بررسی کنید. در این مرحله هیچ سرویس production را restart نکنید.
گام ۳: اینترفیس، route و تونل را بررسی کنید
با ip link مقدار MTU رابط محلی را ببینید و با ip route مشخص کنید ترافیک از کدام gateway و رابط عبور میکند. در محیطهای چندرابطهای، ممکن است route انتخابشده با چیزی که تصور میکنید متفاوت باشد. اگر VPN یا تونل دارید، MTU داخلی را با MTU رابط فیزیکی مقایسه کنید؛ تونل بخشی از ظرفیت را برای header خود مصرف میکند و گاهی باید مقدار پایینتری داشته باشد.
برای مشاهدهٔ خطاهای مرتبط، در یک بازهٔ کوتاه و فقط روی رابط موردنظر از tcpdump استفاده کنید. دنبال پیامهای ICMP مربوط به packet too big، retransmissionهای TCP و پاسخهای غیرعادی بگردید. capture سبک برای تشخیص مفید است، اما نباید با فیلتر اشتباه روی یک سرور پرترافیک به ذخیرهسازی یا عملکرد آسیب بزند.
گام ۴: اصلاح کمینه و راستیآزمایی
اگر شواهد کافی دارید، ابتدا در staging یا روی یک رابط کمخطر تغییر دهید. مقدار MTU را فقط به اندازهای کم کنید که مسیر مشکلدار را پوشش دهد؛ کاهش شدید، سربار و تعداد بستهها را بیشتر میکند. در تونلها، تنظیمات سمت مقابل، MSS clamping و محدودیتهای ارائهدهنده را نیز بررسی کنید؛ بعضی تونلها PMTUD را بهدلیل سربار اضافی حساستر میکنند. تغییر دائمی را در فایل یا مدیریت شبکهٔ همان توزیع ثبت کنید و از تغییر دستی موقتی که بعد از reboot ناپدید میشود، مستند نگه دارید.
پس از اصلاح، tracepath و آزمایش اندازهٔ بسته را تکرار کنید. سپس خود سناریوی واقعی را امتحان کنید: یک درخواست HTTP بزرگ، انتقال فایل، lookupهای DNS و ترافیک IPv4/IPv6. لاگ سرویس، retransmission و زمان پاسخ را قبل و بعد مقایسه کنید. اگر نتیجه فقط با حذف فیلتر ICMP بهتر میشود، موضوع را با تیم شبکه و سیاست امنیتی هماهنگ کنید؛ خاموشکردن کورکورانهٔ فایروال راهحل نیست.
جمعبندی
عیبیابی MTU و PMTUD زمانی قابل اعتماد است که از نشانهٔ واقعی شروع شود، با tracepath مسیر و pmtu ثبت شود، با آزمایش کنترلشدهٔ اندازهٔ بسته تأیید شود و بعد با کمترین تغییر اصلاح گردد. PMTUD به پیامهای کنترلی و مسیر واقعی وابسته است؛ بنابراین نتیجهٔ یک مقصد یا یک پروتکل را به کل شبکه تعمیم ندهید. ثبت مقدار قبل و بعد، تست IPv4 و IPv6 و بررسی درخواستهای واقعی، از حدسزدن جلوگیری میکند و احتمال ایجاد اختلال در سرویس را پایین میآورد.
مطالب مرتبط
همه مطالب مقالات آموزشی مقالات آموزشیPowerShell ۷.۷ منتشر شد؛ امنیت سختگیرانهتر و ابزارهای تازه برای ویندوز و لینوکس
- مقالات آموزشیگوگلکلاد ULL و U4؛ معماری جدید برای پردازش فوقکمتأخیر
- مقالات آموزشیکشکردن امن پاسخهای وب با NGINX؛ راهنمای proxy_cache، bypass و purge
- مقالات آموزشیفدورا ۴۵ با GNOME ۵۱؛ روانی بیشتر و امنیت بهتر
- مقالات آموزشیOCUDU ۲۶.۱۰ در ۲۰۲۶؛ اتصال ماهوارهای 5G برای RAN متنباز
- مقالات آموزشیهشدار امنیتی MikroTik RouterOS؛ بررسی زنجیره MikroTrick و راهکارهای مقابله