Patch gap چیست؟ فاصلهٔ وصله در فایرفاکس و دفاع در برابر مهاجمان مجهز به هوش مصنوعی
Patch gap به فاصلهٔ زمانی میان آمادهشدن اصلاحیهٔ امنیتی و نصب آن روی بیشتر کاربران گفته میشود؛ فاصلهای که مهاجمان مجهز به هوش مصنوعی میتوانند سریعتر از گذشته از آن سوءاستفاده کنند.
Patch gap چیست؟ Patch gap به فاصلهٔ زمانی میان آمادهشدن یک اصلاحیهٔ امنیتی در کد و نصب آن روی بیشتر دستگاههای کاربران گفته میشود. این فاصله در مرورگرها اهمیت زیادی دارد، چون مهاجم میتواند با مقایسهٔ نسخهٔ اصلاحشده و نسخهٔ قدیمی، سرنخهایی دربارهٔ آسیبپذیری پیدا کند؛ در حالی که همهٔ کاربران هنوز بهروزرسانی را دریافت نکردهاند.
چرا patch gap با هوش مصنوعی خطرناکتر شده است؟
Mozilla در مقالهای رسمی به تاریخ ۲۹ اکتبر ۲۰۲۶ توضیح داده است که مدلهای هوش مصنوعی میتوانند آسیبپذیریهای نرمافزاری و تفاوت میان نسخهٔ وصلهشده و قبلی را سریعتر از گذشته تحلیل کنند. این توانایی برای تیمهای دفاعی مفید است، اما زمان و مهارت لازم برای سوءاستفاده از یک اصلاحیه را نیز کاهش میدهد. به همین دلیل، patch gap دیگر فقط یک مسئلهٔ نظری یا محدود به مهاجمان بسیار متخصص نیست.
فایرفاکس در ماههای اخیر تعداد اصلاحیههای امنیتی خود را بهطور چشمگیری افزایش داده است. Mozilla میگوید تیم Firefox با کمک مدلهای پیشرفته توانسته است باگهای بیشتری را زودتر پیدا و اصلاح کند؛ اما انتشار اصلاحیه، پایان کار نیست. نسخهٔ جدید باید آزمایش شود، به کاربران برسد و روی دستگاههای واقعی نصب شود. همین بازهٔ گذار، سطحی از ریسک ایجاد میکند.
راهبرد Firefox برای کوتاهکردن فاصلهٔ وصله
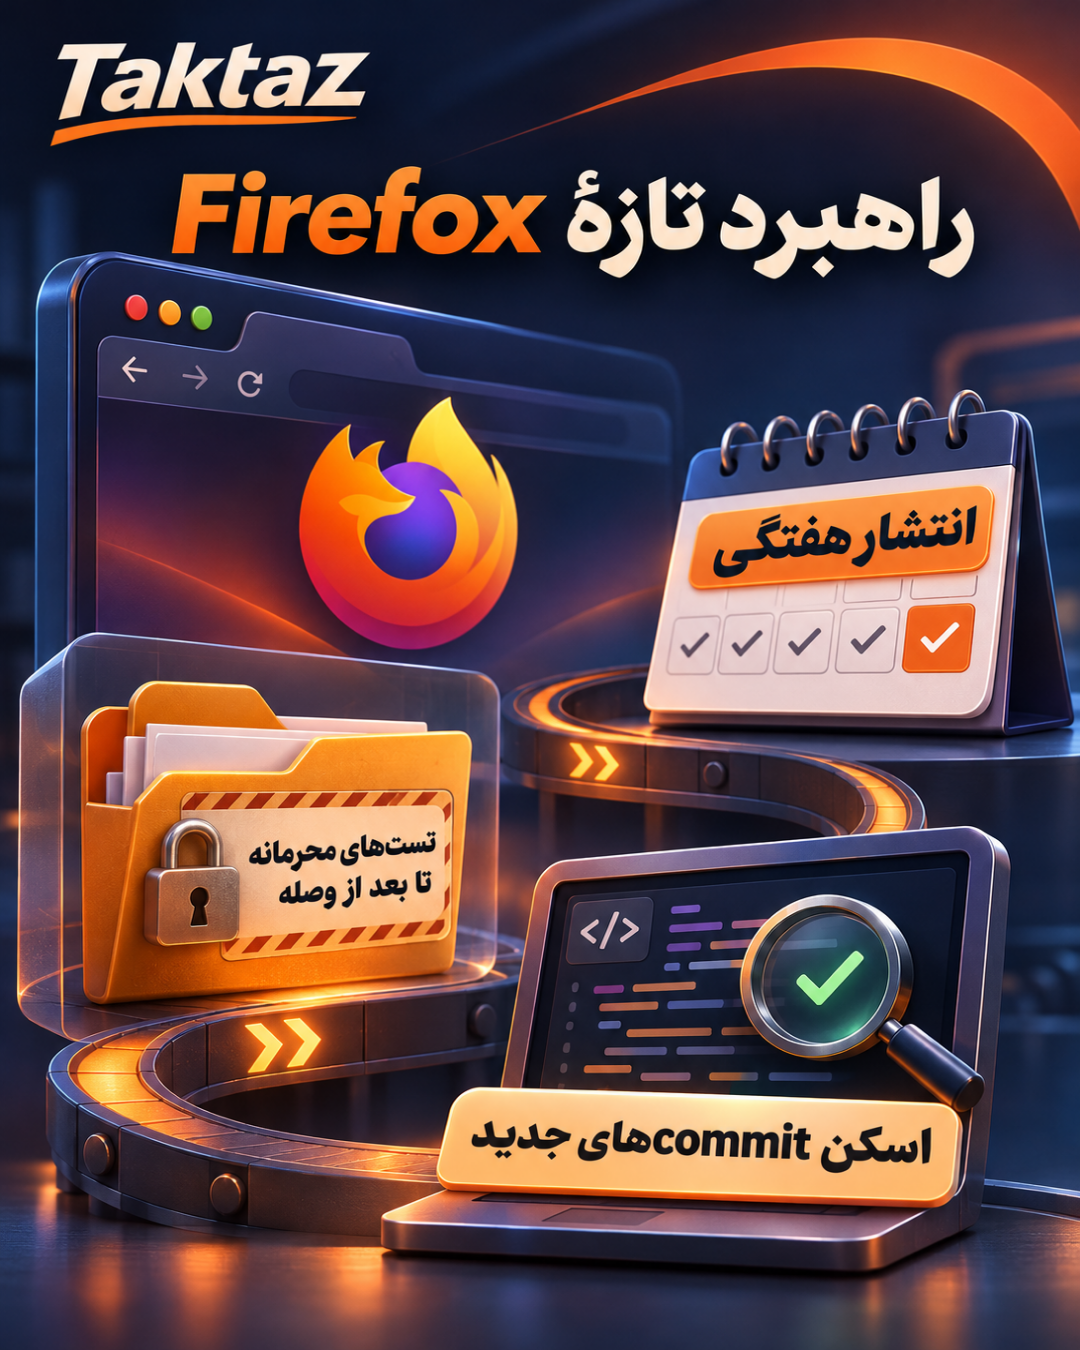
اولین اقدام، سریعترکردن چرخهٔ انتشار است. Mozilla چرخهٔ عرضهٔ buildهای جدید را به یک هفته رسانده تا اصلاحیهها زودتر به دست کاربران برسند. این کار patch gap را حذف نمیکند، اما مدت آن را کاهش میدهد.
اقدام دوم، نگهداشتن برخی regression testها تا پس از انتشار وصله است. تستهای بازگشتی معمولاً برای اثبات رفع باگ مفیدند، ولی اگر پیش از انتشار عمومی در دسترس باشند، ممکن است به مهاجم کمک کنند محل آسیبپذیر را سریعتر حدس بزند. Mozilla تأکید میکند که این تصمیم باید با دقت و بدون کاهش کیفیت اعتبارسنجی انجام شود.
اقدام سوم، اسکن commitهای جدید برای یافتن باگهای تازهوارد است. پیشگیری از ورود آسیبپذیری جدید به کد، فشار روی تیم واکنش و فاصلهٔ وصلههای بعدی را کمتر میکند.
دفاع چندلایه چگونه کمک میکند؟
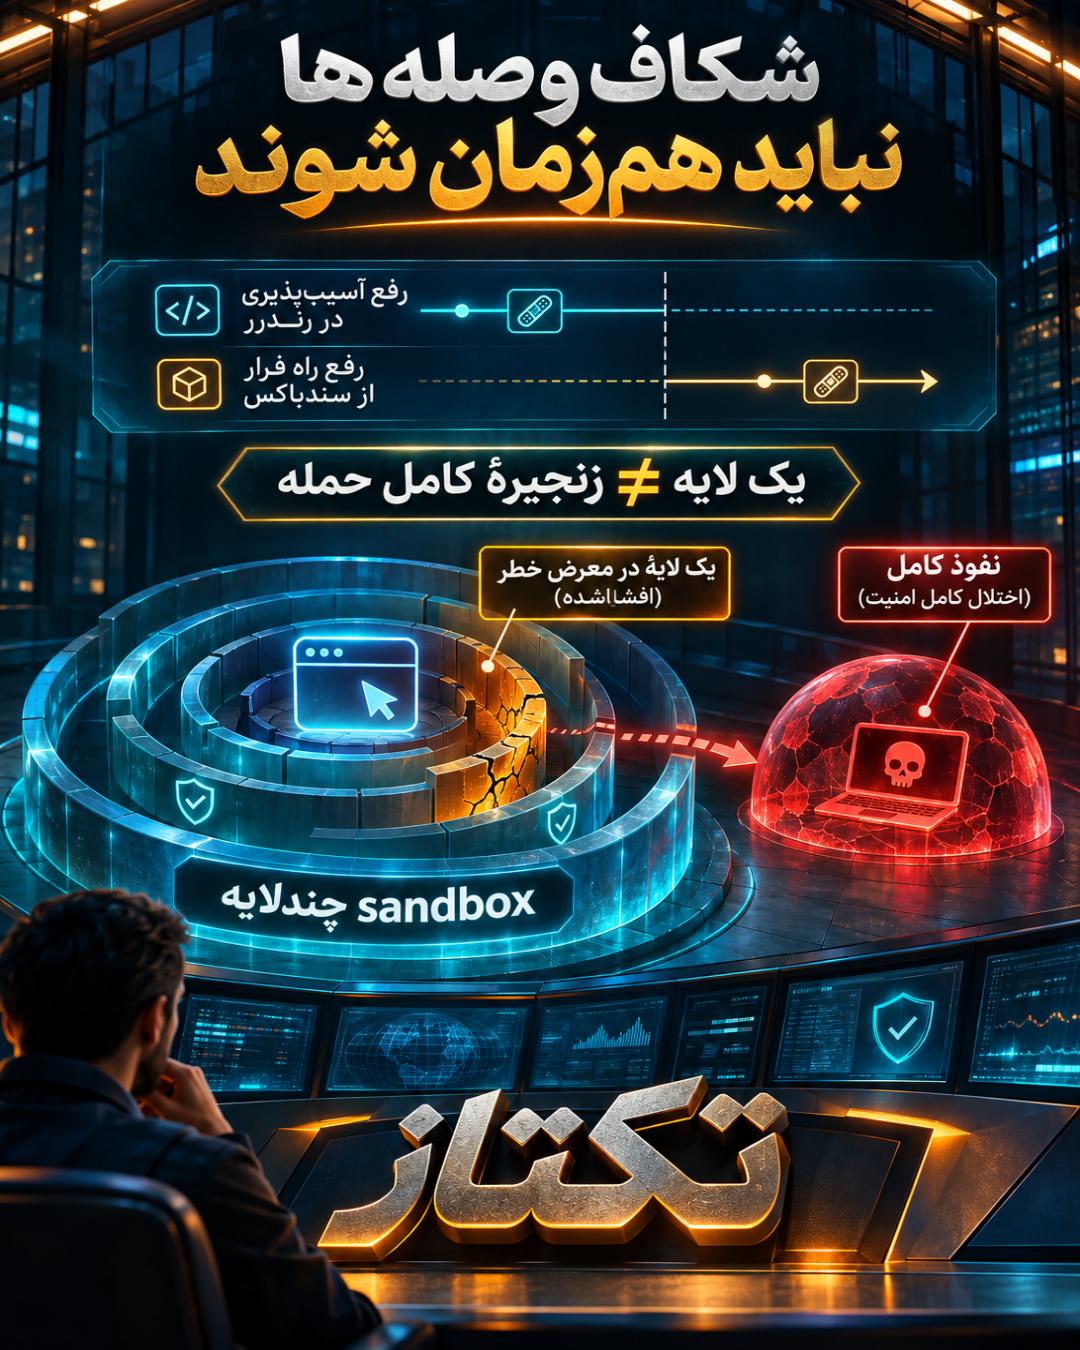
Firefox فقط به یک سد امنیتی متکی نیست و از معماری defense-in-depth با چند لایه sandbox استفاده میکند. برای رسیدن به یک compromise کامل، مهاجم معمولاً باید چند بخش مستقل، مانند renderer و sandbox escape، را زنجیره کند. اگر شکاف وصلهٔ این لایهها همزمان نباشد، در هر لحظه فقط یکی از مواد لازم برای زنجیرهٔ حمله در دسترس قرار میگیرد.
این همان ایدهٔ جداسازی زمانی patch gap است: اصلاحیههای لایههای مختلف طوری هماهنگ شوند که شکافهایشان روی هم نیفتد. در این حالت، مهاجم برای تکمیل زنجیره باید دستکم یک آسیبپذیری تازه پیدا کند که قبلاً با تلاشهای دفاعی شناسایی نشده است. Mozilla گفته اجرای این رویکرد به هماهنگی مهندسی نیاز دارد و نباید کار حیاتی اصلاح باگ را کند کند.
این خبر برای تیمهای IT چه معنایی دارد؟
تیمهای IT نباید به انتشار یک نسخهٔ جدید اکتفا کنند. ابتدا باید موجودی مرورگرها و نسخهٔ واقعی نصبشده را بررسی کنند، سپس rollout را مرحلهای اما سریع انجام دهند و نتیجهٔ نصب را ثبت کنند. برای سامانههای حساس، اجرای تستهای سازگاری، بررسی سیاستهای sandbox و کنترل افزونهها نیز مهم است.
در کنار آن، باید میان مشاهدهٔ یک اصلاحیه و اثبات نفوذ تفاوت گذاشت. وجود یک patch gap بهمعنای compromiseشدن سامانه نیست؛ اما نشانهای است که اولویت بهروزرسانی و پایش لاگها را بالا میبرد. راهنمای مطالب امنیتی و مدیریت ریسک را میتوانید در تکتاز مگ دنبال کنید و جزئیات فنی ادعاهای این گزارش را در مقالهٔ رسمی Mozilla بخوانید.
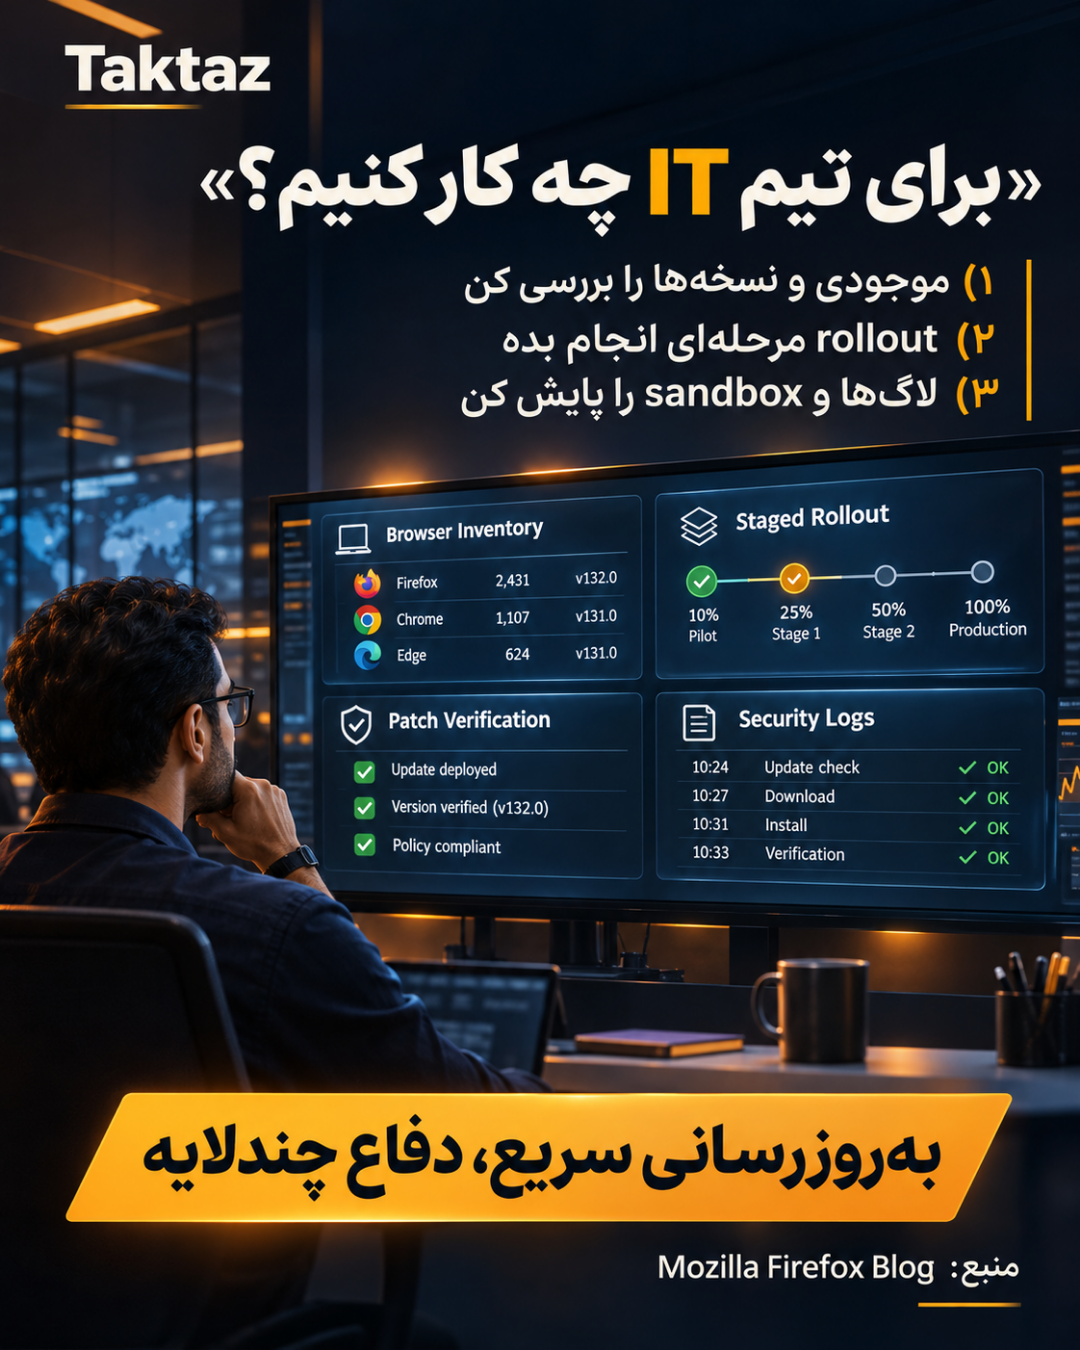
جمعبندی عملی این است: مرورگرها را بهروز نگه دارید، فاصلهٔ میان انتشار و نصب را اندازهگیری کنید، rollout را قابلردیابی انجام دهید و معماری دفاعی را طوری طراحی کنید که یک اصلاحیهٔ افشاشده بهتنهایی مسیر کامل حمله را باز نکند.
مطالب مرتبط
همه مطالب مقالات آموزشی مقالات آموزشیآسیبپذیری CVE-۲۰۲۶-۲۱۵۸۹ در Jira و Confluence؛ چکلیست وصله فوری
- مقالات آموزشیCloudflare Zero Wire چیست؟ راهنمای ۴ مرحلهای بررسی آسیبپذیریهای بحرانی اینترنتی
- مقالات آموزشیآموزش ویژگی ها در وردپرس (ووکامرس)
- مقالات آموزشیآموزش بخش دسته ها در وردپرس
- مقالات آموزشیآموزش بخش نقد و بررسی ها در وردپرس(ووکامرس)
- مقالات آموزشیپیادهسازی تدریجی CSP در وردپرس؛ مقابله با XSS بدون شکستن اسکریپتها