Atlassian در ۵ اکتبر ۲۰۲۶ دربارهٔ آسیبپذیری CVE-۲۰۲۶-۲۱۵۸۹ هشدار داد؛ نقصی بحرانی که محصولات مختلف Data Center این شرکت را درگیر میکند. طبق advisory رسمی، این مشکل از نوع دسترسی دلخواه به فایل است و مهاجمِ بدون احراز هویت، اگر نام و مسیر دقیق فایل را بداند، میتواند به فایلهای مشخصی در ریشهٔ وباپلیکیشن دسترسی پیدا کند. همین محدودیت به معنی کمخطر بودن نیست؛ فایلهای حساس موجود در مسیرهای قابل حدس میتوانند اطلاعات مهمی دربارهٔ پیکربندی یا اسرار سرویس افشا کنند.
CVE-۲۰۲۶-۲۱۵۸۹ کدام محصولات را تهدید میکند؟
Atlassian همهٔ نسخههای Bitbucket Data Center، Confluence Data Center، Jira Service Management Data Center، Jira Software Data Center، Bamboo Data Center، Crowd Data Center، Crucible و Fisheye را در محدودهٔ آسیبپذیری اعلام کرده است. شدت اعلامشده Critical و امتیاز CVSS برابر ۹.۳ است. نسخههای Cloud وصله شدهاند و طبق گزارش Atlassian، برای مشتریان Cloud اقدام جداگانهای لازم نیست؛ تمرکز فوری باید روی نصبهای self-hosted و Data Center باشد.
نکتهٔ مهم این است که advisory، آسیبپذیری CVE-۲۰۲۶-۲۱۵۸۹ را محدود به Jira یا Confluence نمیداند. سازمانی که فقط Jira را بررسی کند اما Bitbucket، Bamboo یا Crowd را در همان محیط نادیده بگیرد، ممکن است بخشی از سطح حمله را باز بگذارد. فهرست دقیق محصول، نسخهٔ فعلی و نسخهٔ ثابت CVE-۲۰۲۶-۲۱۵۸۹ باید برای هر node و هر محیط ثبت شود.
اولین اقدام: تشخیص Cloud، Server و Data Center
پیش از هر تغییر، مشخص کنید سرویس شما Cloud است یا در زیرساخت سازمانی اجرا میشود. برای نصبهای Data Center، Atlassian توصیه میکند به نسخهٔ ثابت LTS یا جدیدترین نسخه ارتقا دهید. برای نمونه، نسخههای ثابت اعلامشده شامل Bitbucket ۹.۴.۲۶، ۱۰.۲.۸ و ۱۰.۵.۱، Confluence ۹.۲.۲۶ و ۱۰.۲.۱۹، و Jira Software یا Jira Service Management نسخههای ۹.۱۲.۴۰، ۱۰.۳.۲۶ و ۱۱.۳.۱۲ است. شمارهٔ ثابت به محصول و شاخهٔ انتشار شما وابسته است؛ پیش از دانلود، جدول رسمی advisory و release notes همان محصول را بررسی کنید.
از نصب مستقیم CVE-۲۰۲۶-۲۱۵۸۹ روی production شروع نکنید. ابتدا backup قابل بازیابی، snapshot یا روش بازگشت مستند آماده کنید؛ سپس نسخهٔ ثابت را روی staging با افزونهها، اتصال LDAP/SSO، reverse proxy، jobها و integrationهای اصلی آزمایش کنید. بعد از ارتقا، سلامت login، اجرای jobها، دسترسی پروژهها، اتصال agentها و لاگهای خطا را بررسی کنید و rollout را مرحلهای انجام دهید.
اگر وصله فوری ممکن نیست چه کنیم؟
Atlassian توصیه میکند نمونههای قابل دسترس از اینترنت تا زمان وصله یا اعمال mitigation از دسترسی عمومی خارج شوند. این کار باید با درنظرگرفتن نیازهای عملیاتی و مسیر دسترسی اضطراری انجام شود. گزینهٔ دیگر، اعمال rule در WAF یا proxy برای مسدودکردن الگوهای path traversal است؛ advisory الگوی مشخصی برای نشانههای ../، نسخههای URL-encoded، backslash و separatorهای جایگزین ارائه میکند. Rule را ابتدا در staging آزمایش کنید تا درخواستهای سالم API و attachmentها مسدود نشوند.
برای Confluence، Jira، Jira Service Management، Bamboo و Crowd، گزینهٔ RewriteValve در Tomcat نیز مطرح شده است. این راهکار نیازمند backup از server.xml و تنظیم rewrite.config روی همهٔ nodeهای کلاستر است و پس از نصب به restart نیاز دارد. برای Bitbucket، advisory مسیر جداگانهای با urlrewrite.xml معرفی میکند. هیچ mitigation را بدون ثبت تغییر، تست rollback و هماهنگی با تیم عملیات روی همهٔ nodeها اعمال نکنید.
بررسی نشانههای سوءاستفاده
Atlassian اعلام کرده نمیتواند تأیید کند که نمونهای مورد سوءاستفاده قرار گرفته یا نه؛ بنابراین بررسی لاگها ضروری است. access logها را تا دو مرحله URL-decode کنید و دنبال الگوهایی بگردید که در آن .. بلافاصله کنار /، \ یا :: قرار گرفته است. لاگ خام را هم با همان regex رسمی بررسی کنید، چون بعضی proxyها شکل decoded درخواست را تغییر میدهند. بازهٔ زمانی را از آخرین تغییر نسخه تا امروز پوشش دهید و درخواستهای مشکوک را با IP، user-agent، مسیر محصول و زمان رخداد به سامانهٔ SIEM منتقل کنید.
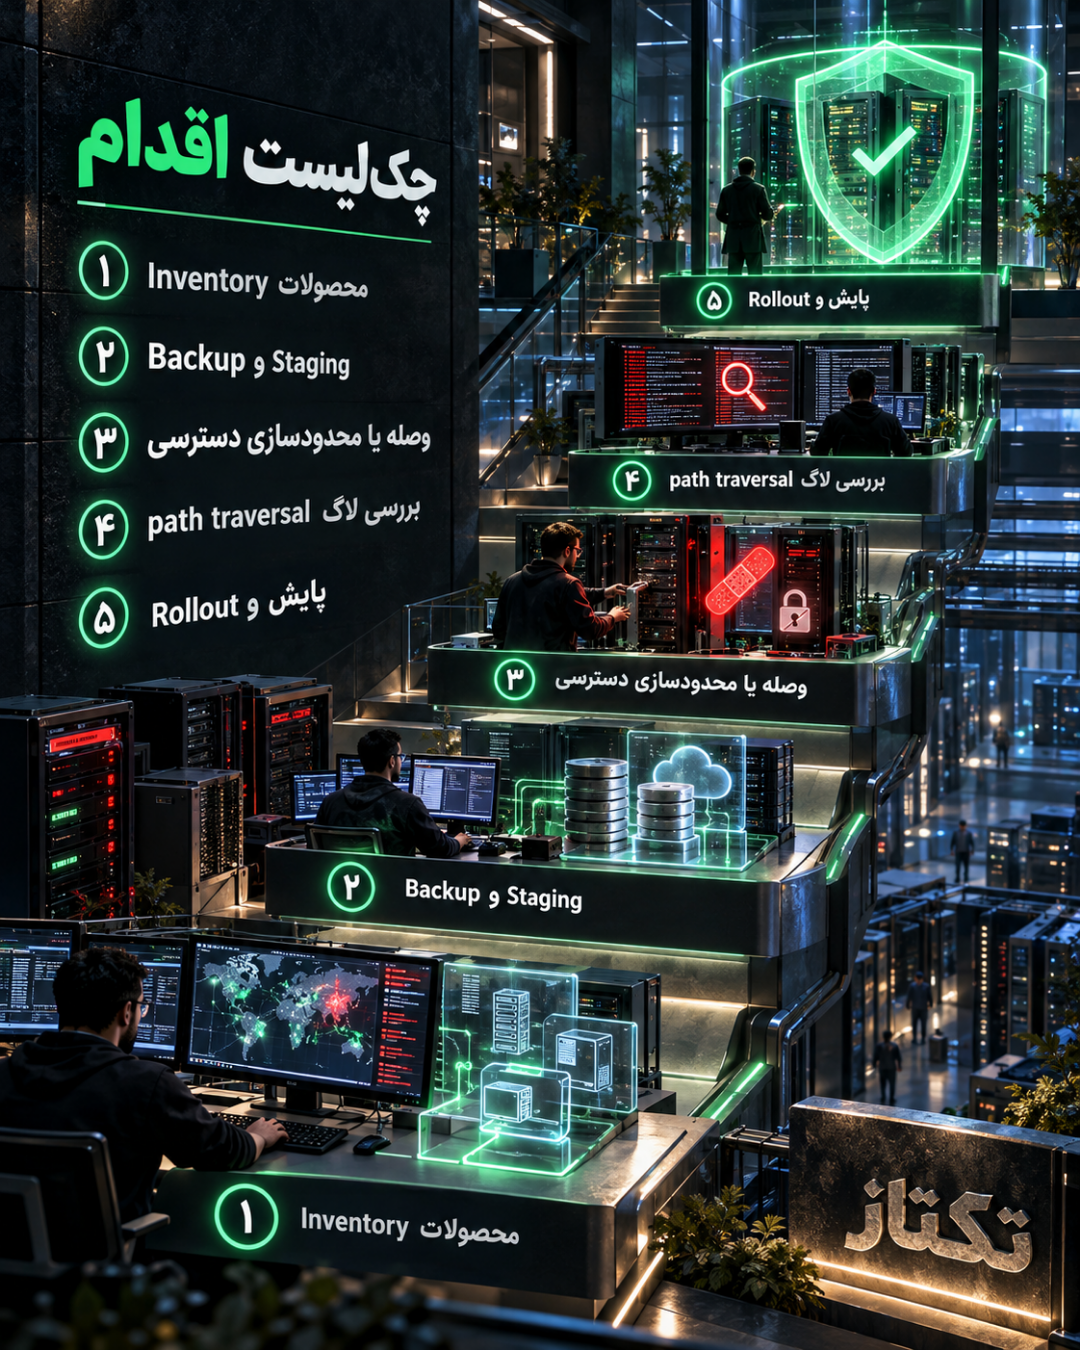
چکلیست عملی ارتقای CVE-۲۰۲۶-۲۱۵۸۹
۱. همهٔ محصولات Atlassian و nodeهای Data Center را inventory کنید.
۲. Cloud را از self-hosted جدا کنید و نسخهٔ هر محصول را با جدول رسمی مقایسه کنید.
۳. backup، snapshot و rollback آزمایششده بسازید.
۴. نسخهٔ ثابت را در staging همراه با SSO، افزونهها و integrationها تست کنید.
۵. در صورت تأخیر وصله، دسترسی اینترنتی را محدود و WAF یا mitigation مناسب را تست کنید.
۶. لاگها را برای path traversal و دسترسی غیرعادی به فایل بررسی کنید.
۷. پس از ارتقا، login، job، API، attachment، کلاستر و شاخصهای سلامت را کنترل کنید.
جمعبندی
CVE-۲۰۲۶-۲۱۵۸۹ یک هشدار فوری برای مدیران Jira، Confluence و دیگر محصولات Data Center است. امتیاز ۹.۳ و امکان دسترسی بدون احراز هویت، اولویت وصله را بالا میبرد؛ اما اجرای امن فقط نصب یک فایل نیست. inventory کامل، staging، backup قابل بازگشت، mitigation موقت و تحلیل لاگ باید در کنار ارتقا انجام شوند. جزئیات نسخههای ثابت، regexهای WAF و دستورالعمل RewriteValve را فقط از advisory رسمی Atlassian بگیرید و پس از تأیید سلامت سرویس، rollout را کامل کنید.
برای جزئیات نسخههای ثابت و روشهای mitigation، advisory رسمی Atlassian دربارهٔ CVE-۲۰۲۶-۲۱۵۸۹ را بخوانید. برای مطالب بیشتر دربارهٔ امنیت زیرساخت و مدیریت سرویسهای سازمانی، مجلهٔ تکتاز را دنبال کنید.