مایکروسافت در ۸ اکتبر ۲۰۲۶ یادداشت انتشار پلتفرم وب Microsoft Edge ۱۵۵ را منتشر کرد. این نسخه مجموعهای از قابلیتهای تازه برای توسعهدهندگان وب، WebView2 و DevTools دارد؛ اما مهمترین بخش آن برای پروژههای آیندهنگر، اضافهشدن چند الگوریتم رمزنگاری مقاوم در برابر رایانش کوانتومی به Web Crypto API است. در کنار آن، کنترل پنجرهها برای برنامههای وب، صدور اعتبارنامهٔ دیجیتال، ماژولهای متنی و روشهای جدید درج و streaming HTML نیز معرفی شدهاند.
رمزنگاری پساکوانتومی در Web Crypto API
Edge ۱۵۵ پیادهسازی مرورگرمحور الگوریتمهای ML-KEM و ML-DSA را در اختیار کدهای وب قرار میدهد. این الگوریتمها در استانداردهای NIST برای تبادل کلید و امضای دیجیتال مقاوم در برابر تهدیدهای کوانتومی تعریف شدهاند. X-Wing و ChaCha20-Poly1305 نیز در فهرست الگوریتمهای تازه قرار دارند. این تغییر به معنی آن نیست که هر وبسایتی با ارتقای مرورگر فوراً امن میشود؛ انتخاب الگوریتم، مدیریت کلید، سازگاری سمت سرور و سیاستهای چرخهٔ عمر کلید همچنان بر عهدهٔ تیم توسعه است.
برای پروژههای واقعی، بهتر است ابتدا یک لایهٔ آزمایشی برای تشخیص قابلیت مرورگر Microsoft Edge ۱۵۵ بسازید و fallback روشنی برای دستگاهها و مرورگرهای قدیمی داشته باشید. کلیدهای آزمایشی نباید با دادهٔ production مخلوط شوند و پیامهای خطا نباید جزئیات حساس الگوریتم یا کلید را افشا کنند.
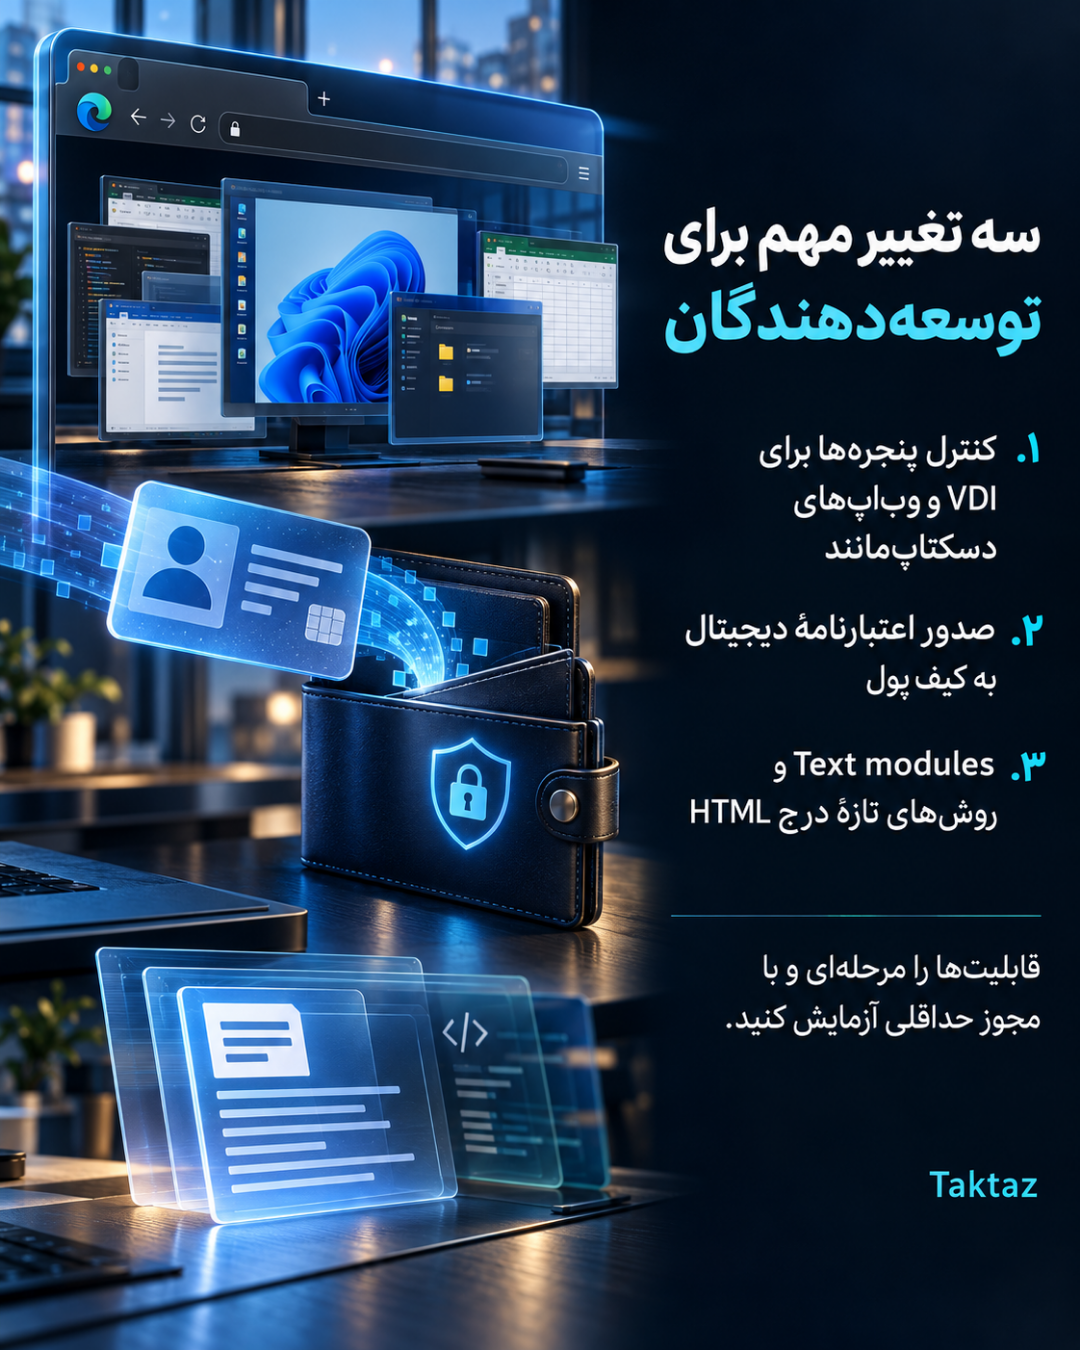
کنترل پنجرهها برای VDI و اپلیکیشنهای دسکتاپمانند
Window Management API در این نسخه کنترلهای بیشتری برای بیشینهسازی، کمینهسازی، بازگردانی و جلوگیری از تغییر اندازهٔ پنجره دارد. ویژگیهای رسانهای CSS مانند display-state و resizable نیز به رابط کاربری اجازه میدهند خودش را با وضعیت پنجره هماهنگ کند. این قابلیت برای کلاینتهای VDI، داشبوردهای سازمانی و وباپلیکیشنهایی که تجربهای شبیه نرمافزار دسکتاپ ارائه میکنند مفید است.
در Microsoft Edge ۱۵۵، درخواست مجوز window-management باید حداقلی و قابل توضیح باشد. رابط کاربری نباید بدون اقدام روشن کاربر پنجرهها را جابهجا یا کوچک کند. پیش از استفاده، رفتار برنامه در نمایشگرهای متعدد، حالتهای دسترسیپذیری و دستگاههای کوچک را آزمایش کنید.
اعتبارنامهٔ دیجیتال و ماژولهای متنی
Digital Credentials API امکان آغاز فرایند صدور اعتبارنامه از سرور صادرکننده به کیف پول دیجیتال کاربر را فراهم میکند؛ برای نمونه، صدور گواهی دانشگاهی یا گواهینامهٔ دیجیتال. این قابلیت به هویت، رضایت کاربر، امنیت کانال و سیاست نگهداری داده وابسته است و نباید جایگزین بررسی دقیق صادرکننده و گیرنده شود.
Text modules نیز اجازه میدهند دادهٔ متنی بهعنوان یک ماژول وارد شود. این روش برای templateها، دادههای محلیسازی و پیکربندیهای غیرحساس کاربرد دارد. محتوای واردشده باید از نظر escaping، منشأ داده و محدودیت اندازه کنترل شود؛ بهخصوص اگر متن بعداً در HTML یا اسکریپت قرار میگیرد.
درج HTML و streaming در فرانتاند
Edge ۱۵۵ چند روش جدید برای درج، جایگزینی و streaming HTML معرفی میکند؛ از setHTML() و appendHTML() تا روشهایی مانند streamHTML() و replaceWithHTML(). این APIها میتوانند ساخت رابطهای تعاملی و دریافت تدریجی محتوا را سادهتر کنند، اما تفاوت روشهای امن و ناامن اهمیت زیادی دارد. استفاده از نسخههای Unsafe بدون sanitization معتبر میتواند مسیر XSS ایجاد کند، بنابراین ورودی کاربر باید پیش از درج پاکسازی و context آن مشخص شود.
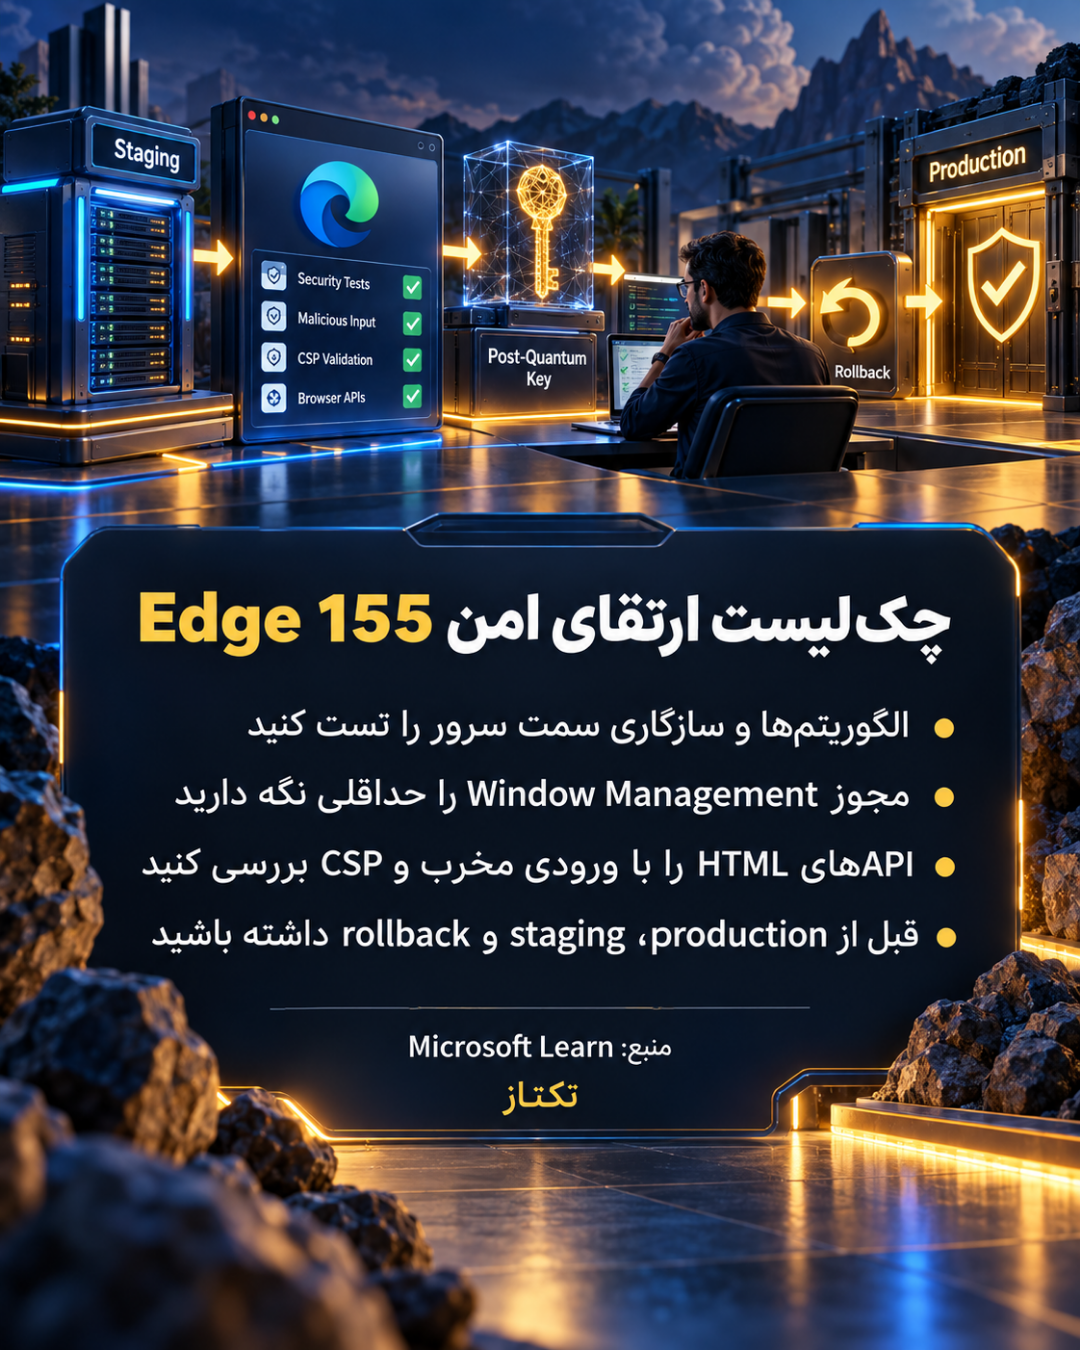
چکلیست ارتقای امن به Edge ۱۵۵
۱. قابلیتهای Web Crypto در Microsoft Edge ۱۵۵ را در مرورگرهای هدف و محیط staging شناسایی کنید.
۲. برای ML-KEM، ML-DSA و الگوریتمهای دیگر، سیاست کلید و سازگاری سمت سرور را مستند کنید.
۳. مجوز Window Management را فقط پس از اقدام کاربر و با fallback مناسب فعال کنید.
۴. اعتبارنامهٔ دیجیتال را با جریان رضایت، ثبت رویداد و کنترل دسترسی آزمایش کنید.
۵. تمام مسیرهای درج HTML را با ورودیهای مخرب و Content Security Policy تست کنید.
۶. پس از بهروزرسانی Microsoft Edge ۱۵۵، افزونهها، WebView2، VDI و فرایندهای سازمانی را در چند سناریوی واقعی بررسی کنید.
جمعبندی
Microsoft Edge ۱۵۵ فقط یک ارتقای ظاهری نیست؛ ترکیب رمزنگاری پساکوانتومی، کنترل پنجرهها و APIهای هویتی و HTML میتواند روی معماری وباپلیکیشنهای آینده اثر بگذارد. بهترین مسیر، فعالکردن تدریجی قابلیتها، اندازهگیری سازگاری و حفظ بازبینی امنیتی انسانی است. برای نکات عمومی امنیت و نگهداری سرویسها، راهنمای امنیت و نگهداری وردپرس تکتاز را هم ببینید.
منبع: Microsoft Learn