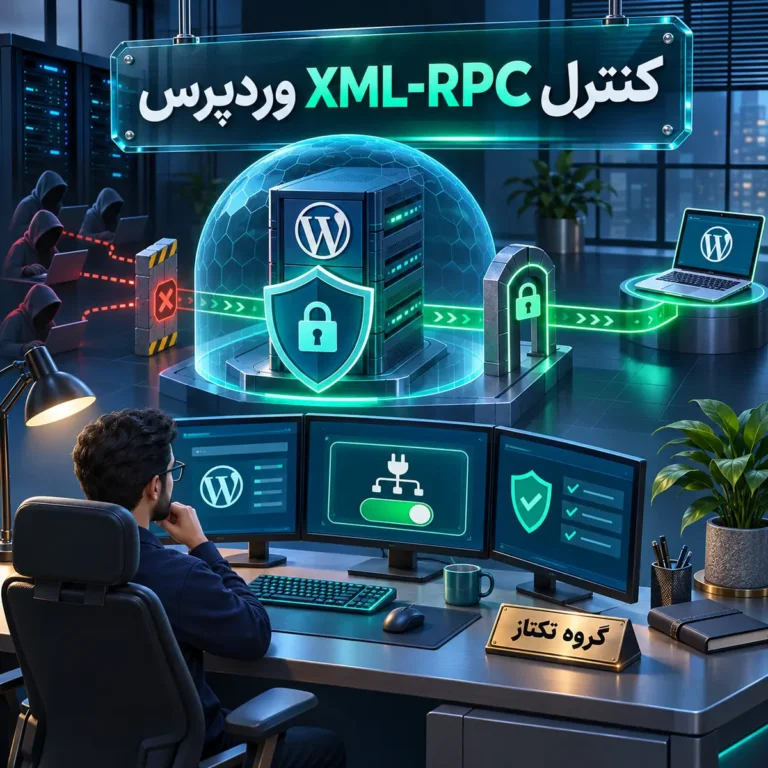
کنترل XML-RPC در وردپرس یک تصمیم امنیتی وابسته به نیاز سایت است؛ XML-RPC هنوز برای برخی کلاینتها، Jetpack و ابزارهای انتشار راه دور کاربرد دارد، اما اگر هیچ وابستگی عملی به آن ندارید، کاهش سطح دسترسی آن میتواند سطح حمله را کوچکتر کند.
هدف این راهنما، فعالکردن یا مسدودکردن کورکورانه نیست؛ کنترل XML-RPC در وردپرس باید با شناخت سرویسهای متصل، نسخهٔ پشتیبان و آزمون قابل بازگشت انجام شود.
کنترل XML-RPC در وردپرس چیست؟
XML-RPC یک رابط قدیمی برای ارتباط برنامههای بیرونی با وردپرس است. مستندات رسمی وردپرس توضیح میدهد که این رابط میتواند برای نوشتهها، رسانه، کاربران و سایر عملیات از راه دور استفاده شود و از نسخهٔ ۳٫۵ بهصورت پیشفرض فعال است. وجود فایل xmlrpc.php به خودی خود نشانهٔ نفوذ نیست، اما یک endpoint عمومی است که باید مانند هر رابط بیرونی دیگر مدیریت شود.
در سایتهای امروزی، REST API اغلب جایگزین مناسبتری برای توسعهٔ جدید است؛ با این حال، جایگزینبودن به معنی حذف فوری XML-RPC نیست. پیش از هر تغییر، برنامهٔ موبایل وردپرس، Jetpack، ابزار انتشار، اتصالهای پشتیبان و هر افزونهای را که انتشار یا pingback انجام میدهد، فهرست کنید.
ارزیابی نیاز و ریسک
اولین گام در کنترل XML-RPC در وردپرس، ثبت نیاز واقعی است. از تیم محتوا و توسعه بپرسید آیا انتشار راه دور، اپ موبایل یا سرویس شخص ثالث به آن وابسته است. سپس access log وبسرور را برای درخواستهای xmlrpc.php بررسی کنید؛ نرخ، IPهای پرتکرار، خطاها و الگوی زمانی را ثبت کنید، اما دادههای حساس یا رمزها را در گزارش وارد نکنید.
اگر وابستگی ندارید، محدودسازی در لایهٔ وبسرور یا یک افزونهٔ معتبر میتواند مناسب باشد. اگر وابستگی دارید، حذف کامل ممکن است سرویس مشروع را قطع کند؛ در این حالت محدودسازی نرخ، WAF، احراز هویت قوی و پایش راه متعادلتری است. مقالهٔ مدیریت کلیدهای REST API ووکامرس نیز اصل حداقل دسترسی را برای اتصالهای بیرونی توضیح میدهد.
روش کنترل امن و قابل بازگشت
- از فایلها، دیتابیس و تنظیم فعلی وبسرور backup قابل بازیابی بگیرید.
- وابستگیهای XML-RPC و سناریوی آزمون هرکدام را مستند کنید.
- تغییر را ابتدا در staging اجرا کنید.
- در صورت نداشتن وابستگی، endpoint را با یک روش مشخص غیرفعال کنید؛ از اعمال چند افزونه و چند rule همزمان بپرهیزید.
- در صورت داشتن وابستگی، بهجای حذف، محدودسازی نرخ و کنترل WAF را آزمایش کنید.
- بعد از تغییر، انتشار آزمایشی، اپلیکیشن و logها را بررسی کنید.
وردپرس فیلتر xmlrpc_enabled را برای کنترل قابلیت فراهم میکند؛ تغییر کد یا افزونه باید با چرخهٔ بهروزرسانی سایت سازگار باشد. ویرایش مستقیم فایلهای هسته انتخاب پایداری نیست، زیرا با بهروزرسانی از بین میرود.
آزمون، پایش و بازگشت
پس از کنترل XML-RPC در وردپرس، پاسخ endpoint، log وبسرور و کارکرد سرویسهای وابسته را با یک بازهٔ پیش از تغییر مقایسه کنید. خطای ۴۰۳ برای endpoint مسدودشده میتواند نتیجهٔ مورد انتظار باشد؛ ولی باید مطمئن شوید برنامهٔ مشروعی دچار خطا نشده است. نرخ خطا، CPU، درخواستهای تکراری و اعلانهای WAF را پایش کنید.
اگر اختلال دیده شد، به تنظیم مستند قبلی بازگردید و وابستگی را مشخص کنید. برای مدیریت تغییرهای پسزمینه و پایش خطاهای فروشگاهی، مدیریت صف Action Scheduler و برای نگهداری امن رخدادها حداقلسازی داده در لاگهای امنیتی مفیدند.
نشانههای تصمیم درست در لاگها
درخواستهای زیاد به xmlrpc.php الزاماً حمله نیستند. ابتدا الگو را بررسی کنید: یک IP سازمانی یا سرویس شناختهشده با نرخ ثابت با تعداد زیادی IP ناشناس، درخواستهای ناموفق یا burstهای ناگهانی تفاوت دارد. شناسهٔ درخواست، زمان، status code، user agent و حجم پاسخ برای تحلیل اولیه کافی است؛ اطلاعات ورود، بدنهٔ کامل درخواست و دادههای شخصی را وارد گزارش نکنید.
اگر WAF یا CDN دارید، گزارش مسدودسازی آن را با access log مبدا مقایسه کنید. این کار کمک میکند تشخیص دهید درخواست پیش از رسیدن به وردپرس متوقف شده یا وردپرس آن را پاسخ داده است. برای مدیریت امن لاگها و نگهداری حداقلی داده، راهنمای حداقلسازی داده در لاگهای امنیتی را ملاک قرار دهید.
انتخاب محل اعمال کنترل
کنترل XML-RPC در وردپرس را میتوان در چند لایه اعمال کرد. کنترل در CDN یا WAF برای مهار ترافیک ناخواسته پیش از رسیدن به سرور مفید است. کنترل وبسرور برای پاسخ یکنواخت و کاهش بار کاربرد دارد. افزونه یا فیلتر وردپرس نیز زمانی مناسب است که تصمیم به قابلیتهای خود سایت وابسته باشد. لازم نیست همهٔ لایهها همزمان تغییر کنند؛ یک لایهٔ روشن و قابلمستند، نقطهٔ شروع بهتری است.
| شرایط | رویکرد آغازین | کنترل پس از تغییر |
|---|---|---|
| وابستگی تأییدنشده | آزمون در staging | انتشار آزمایشی و اپ موبایل |
| بدون وابستگی | غیرفعالسازی کنترلشده | لاگ ۴۰۳ و خطای سرویسها |
| وابستگی فعال | محدودسازی نرخ و WAF | نرخ خطا و صحت کارکرد کلاینت |
چکلیست عملیاتی پیش از انتشار تغییر
- مالک فنی و دلیل کنترل مشخص است.
- وابستگیها و مسیر آزمون هر یک ثبت شدهاند.
- نسخهٔ پشتیبان فایل و دیتابیس قابل بازیابی است.
- تغییر در staging و سپس در بازهٔ کمریسک اجرا میشود.
- معیار بازگشت، مانند خطای برنامهٔ موبایل یا افزایش 5xx، از پیش تعیین شده است.
- پس از تغییر، لاگها و سرویسهای وابسته حداقل یک چرخهٔ کاری پایش میشوند.
کنترل XML-RPC در وردپرس باید بخشی از مدیریت امنیتی مستمر باشد؛ نه یک تغییر یکباره. همزمان رمزهای قوی، احراز هویت دومرحلهای، بهروزرسانی منظم و محدودسازی تلاشهای ورود را نیز نگه دارید. هیچکدام جای دیگری را بهطور کامل پوشش نمیدهد.
موارد استثنا و سازگاری عملیاتی
پیش از محدودکردن XML-RPC، سرویسهایی را که خارج از مرورگر با وردپرس کار میکنند شناسایی کنید. برنامهٔ موبایل، ابزارهای انتشار دسکتاپ، برخی workflowهای رسانه، اتصالهای قدیمی Jetpack و ابزارهای مهاجرت ممکن است به بخشی از این رابط تکیه داشته باشند. مستندات فنی یا صفحهٔ تنظیمات هر سرویس را بخوانید و صرفاً بر اساس حدس آن را سازگار یا ناسازگار فرض نکنید.
اگر یک مشتری یا همکار برای انتشار محتوا از برنامهٔ بیرونی استفاده میکند، یک حساب آزمایشی محدود برای سناریوی آزمون در نظر بگیرید. هدف از آزمون فقط بازشدن برنامه نیست؛ ایجاد پیشنویس، بارگذاری تصویر، ویرایش و حذف آزمایشی را نیز کنترل کنید. اگر این عملیاتها بهدرستی کار کردند، امکان حذف این وابستگی از فهرست ریسک بیشتر میشود.
تفاوت خطای امنیتی و خطای سازگاری
خطاهای ۴۰۱ و ۴۰۳ بعد از اعمال کنترل لزوماً بد نیستند؛ ممکن است دقیقاً نشان دهند rule مورد نظر فعال شده است. اما اگر یک سرویس موردنیاز همان خطا را دریافت کند، این یک نشانهٔ سازگاری است و باید به configuration یا allowlist بازگردید. برعکس، پاسخ ۲۰۰ به معنی ایمنبودن endpoint نیست؛ باید نرخ درخواست، نوع method و اثر آن بر منابع را نیز بسنجید.
برای سایتهایی که از reverse proxy، CDN یا چند سرور استفاده میکنند، محل ثبت IP واقعی را پیش از تحلیل rate limit بررسی کنید. اگر همهٔ درخواستها با IP پراکسی دیده شوند، محدودسازی بر اساس IP ممکن است نتیجهٔ نادرست بدهد. تنظیم headerهای trusted proxy و ثبت صحیح source address، بخشی از آمادگی پیش از سیاست امنیتی است.
بازبینی دورهای و مسئولیتپذیری
کنترل XML-RPC در وردپرس را هر زمان که افزونهٔ مهم، روش ورود، WAF یا ابزار انتشار تغییر میکند بازبینی کنید. یک یادداشت کوتاه شامل دلیل کنترل، لایهٔ اجرا، مالک فنی، تاریخ تغییر و روش بازگشت کافی است. این مستندات در رخداد بعدی کمک میکند تیم بدون آزمونوخطای خطرناک تصمیم بگیرد.
برای فروشگاههای ووکامرس، تغییر endpointهای عمومی را کنار جریان سفارش و اعلانها بررسی کنید. تغییر بهظاهر نامرتبط در WAF یا rule وبسرور میتواند درخواستهای معتبر سرویسهای جانبی را نیز تحت تأثیر قرار دهد. پایش کوتاهمدت پس از استقرار و بازبینی ماهانهٔ رویدادهای غیرعادی، تعادل مناسبی بین کاهش سطح حمله و تداوم سرویس ایجاد میکند.
واکنش هنگام ترافیک غیرعادی
اگر ترافیک غیرعادی به XML-RPC دیده شد، ابتدا نمونهای از درخواستها و بازهٔ زمانی را نگه دارید، سپس کنترل موقت را در لایهای اعمال کنید که سریع و قابل بازگشت است. همزمان سلامت ورود مدیران، برنامهٔ موبایل و سرویسهای انتشار را بررسی کنید. بعد از آرامشدن رخداد، rule اضطراری را با یک سیاست پایدارتر و مستند جایگزین کنید.
در پاسخ به رخداد، حذف فایل هسته، تغییر مستقیم دیتابیس یا مسدودسازی گستردهٔ IP بدون شواهد انتخاب مناسبی نیست. هدف از کنترل XML-RPC در وردپرس، حفظ سرویس مشروع همراه با کاهش درخواستهای ناخواسته است.
این بازبینی باید پس از هر تغییر مهم در ابزارهای انتشار، افزونههای امنیتی یا معماری شبکه نیز تکرار شود تا تنظیم انتخابشده همچنان با نیاز عملیاتی سایت هماهنگ بماند.
جمعبندی
کنترل XML-RPC در وردپرس یک کنترل مبتنی بر شواهد است: نیاز را بسنجید، تغییر را در staging آزمایش کنید و مسیر بازگشت داشته باشید. جزئیات رابط و قابلیت غیرفعالسازی با فیلتر رسمی در مستندات وردپرس آمده است.
پرسشهای متداول
آیا XML-RPC همیشه باید غیرفعال شود؟
خیر؛ ابتدا وابستگیهای واقعی را بررسی کنید.
آیا حذف فایل xmlrpc.php مناسب است؟
خیر؛ فایل هسته را حذف یا ویرایش نکنید.
آیا محدودسازی نرخ جایگزین غیرفعالسازی است؟
برای سایتهای وابسته میتواند گزینهٔ مناسبتری باشد، به شرط آزمون و پایش.
مطالب مرتبط
همه مطالب مقالات آموزشی مقالات آموزشیعیبیابی ایمیلهای تراکنشی ووکامرس؛ راهنمای عملی
- مقالات آموزشیمدیریت کلیدهای REST API ووکامرس؛ راهنمای امن
- مقالات آموزشیفعالسازی HPOS در ووکامرس؛ راهنمای تغییر امن
 مقالات آموزشیآموزش همه محصولات در وردپرس (ووکامرس)
- مقالات آموزشیآموزش بخش همه نوشته ها در وردپرس
- مقالات آموزشیآموزش بخش نقد و بررسی ها در وردپرس(ووکامرس)