Kali Linux یک توزیع لینوکس برای ارزیابی امنیت و آزمایشهای کنترلشده است؛ نسخهٔ ۲۰۲۶.۳ ساخت ایمیج سفارشی را با Docker و Podman سادهتر میکند.
Kali Linux چیست و این انتشار چه مسئلهای را حل میکند؟
Kali Linux یک توزیع لینوکس برای ارزیابی امنیت، تحلیل شبکه و آزمایشهای کنترلشده است. نسخهٔ ۲۰۲۶.۳ علاوه بر بهروزرسانیهای معمول، مسیر ساخت ایمیج سفارشی را منظمتر کرده است تا متخصص امنیت بتواند محیطی متناسب با معماری، شاخه، بستهها و hostname خود بسازد. این قابلیت برای تیمهایی مفید است که میخواهند محیط آزمایشگاهی تکرارپذیر و قابلبازگشت داشته باشند، نه یک نصب دستی و متفاوت روی هر سیستم.
مهمترین تغییرات Kali Linux ۲۰۲۶.۳
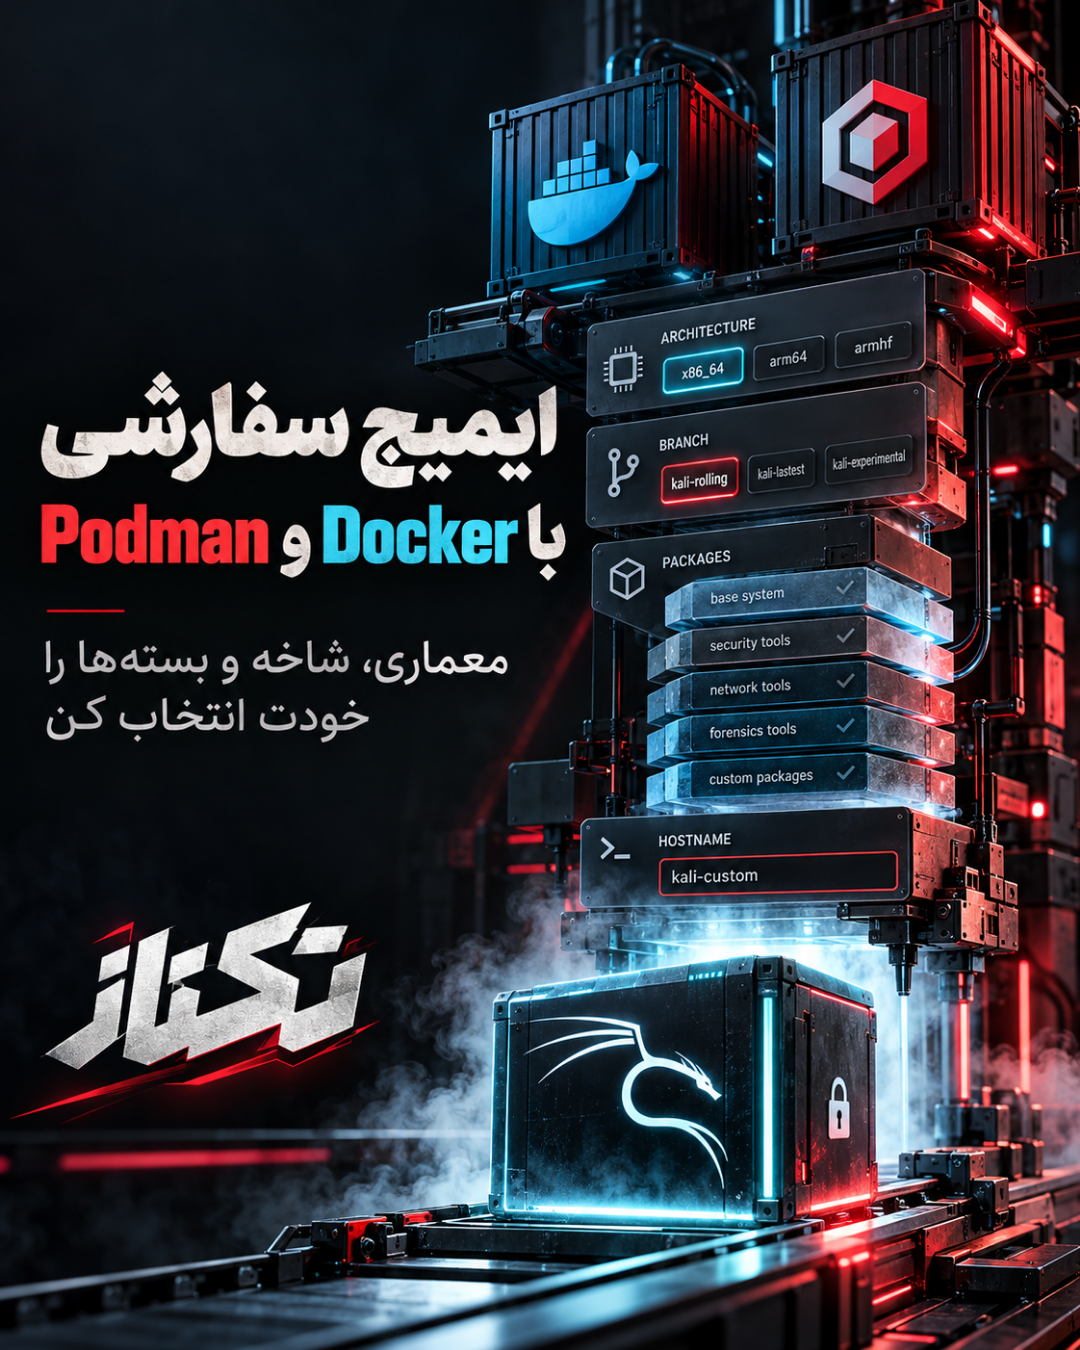
طبق اعلام رسمی پروژه، این نسخه در ۲۶ اکتبر ۲۰۲۶ منتشر شده و build-scriptهای آن بازطراحی و یکدستسازی شدهاند. ساخت ایمیج سفارشی اکنون میتواند مستقیماً روی سیستم یا داخل کانتینر Docker و Podman انجام شود. در این فرایند میتوان معماری هدف، شاخهٔ Kali، مجموعهٔ بستهها و نام میزبان را تعیین کرد. این مدل، آمادهسازی یک محیط ثابت برای آموزش، تحلیل یا تست مجاز را سادهتر میکند.
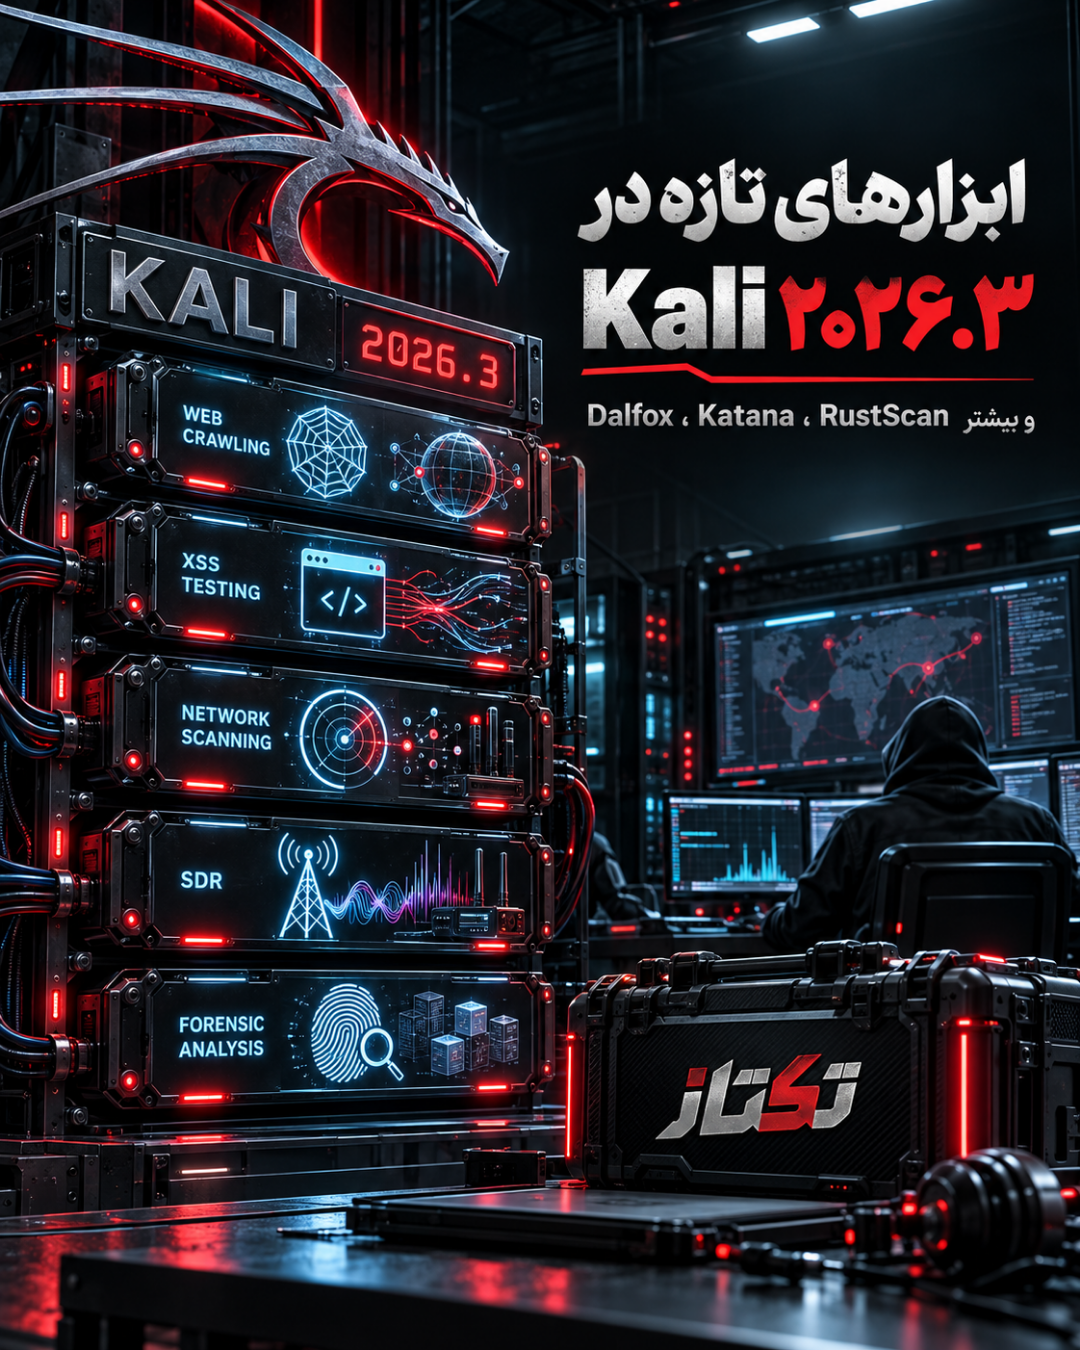
در کنار این تغییر، KDE Plasma ۶.۷، آیکونهای تازه، ۱۲۶ بهروزرسانی بسته و کرنل ۷.۱.۵ نیز در فهرست تغییرات نسخه قرار دارند. ابزارهای Dalfox برای بررسی XSS، Katana برای crawling، qsreplace، RustScan، SDRangel و Snaffler-ng هم به مخازن اضافه شدهاند. وجود این ابزارها در Kali Linux بهمعنای مجوز اسکن سامانههای دیگران نیست؛ استفاده باید محدود به داراییهای مالک یا محیطی باشد که اجازهٔ روشن و قابلاثبات برای ارزیابی آن وجود دارد.
ساخت ایمیج سفارشی در محیط کانتینری
برای ساخت قابلتکرار در Kali Linux، ابتدا یک محیط ایزوله انتخاب کنید و نسخهٔ پایه و شاخهٔ موردنظر را ثابت نگه دارید. سپس فقط بستههای لازم را به build اضافه کنید و hostname و معماری را متناسب با آزمایشگاه تعیین کنید. نگهداری فایل build در کنترل نسخه، ثبت digest ایمیج، pin کردن نسخهٔ بستهها و ذخیرهٔ لاگ ساخت کمک میکند نتیجه در اجرای بعدی قابل بازتولید باشد. Docker و Podman هر دو میتوانند این فرایند را در یک pipeline مشخص اجرا کنند؛ انتخاب میان آنها به سیاست زیرساخت و مدل اجرای تیم بستگی دارد.
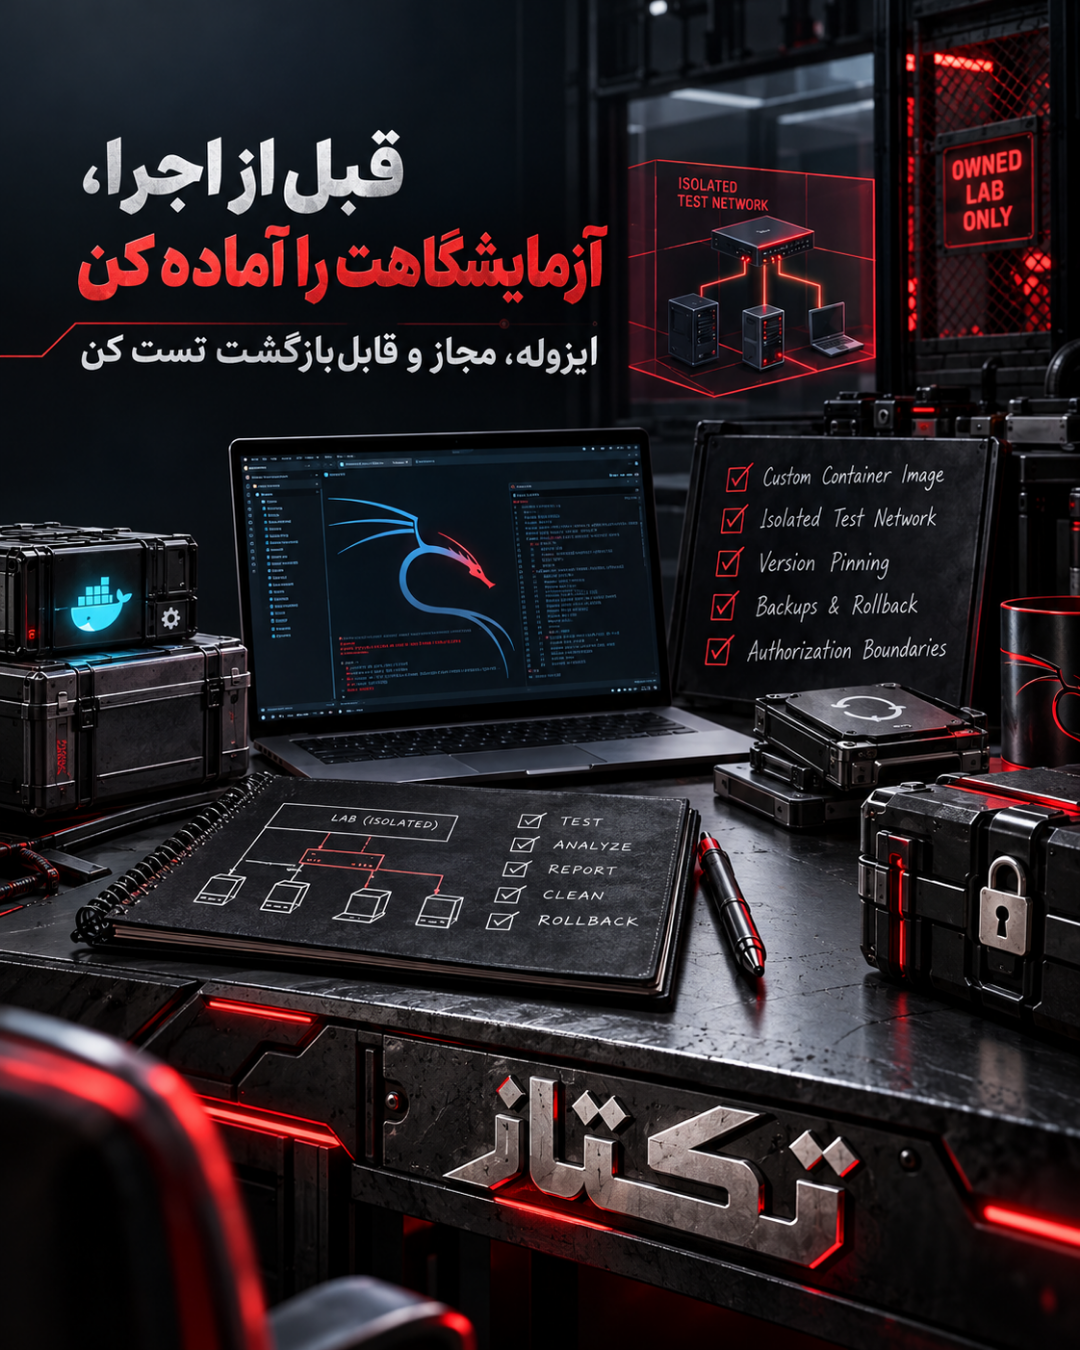
چکلیست استفادهٔ مسئولانه
قبل از اجرای ابزارهای امنیتی، شبکهٔ تست را از سرویسهای واقعی جدا کنید، snapshot یا backup داشته باشید و دامنهٔ مجاز را مکتوب کنید. پس از تحلیل، دادههای موقت را پاک کنید و یافتهها را در قالب گزارش قابل بررسی ثبت کنید. اگر هدف شما یادگیری است، یک لابراتوار محلی یا محیط آموزشی عمداً آسیبپذیر بسازید و هیچ فرمان اسکن یا exploit را روی مقصد ناشناس اجرا نکنید.
نکات فنی برای build پایدار
پیش از شروع، فضای دیسک و دسترسی شبکهٔ محیط build را بررسی کنید. بهتر است فایلهای پیکربندی، فهرست بستهها و digest خروجی در یک مخزن خصوصی یا سامانهٔ کنترل نسخه نگهداری شوند تا تغییرات بعدی قابل ردیابی باشند. اگر چند عضو تیم از یک ایمیج استفاده میکنند، نامگذاری نسخه و ثبت تاریخ ساخت از اختلاف محیطها جلوگیری میکند. خروجی را ابتدا در یک شبکهٔ جدا آزمایش کنید و بعد از بررسی سلامت سرویسها آن را به محیط آموزشی یا عملیاتی منتقل کنید.
در pipelineهای خودکار، شکست build باید واضح گزارش شود و مرحلهٔ بعدی بدون بررسی ادامه پیدا نکند. لاگها را از اطلاعات حساس پاک کنید و برای وابستگیهای بیرونی timeout و mirror قابل اعتماد داشته باشید. pin کردن نسخهٔ ابزارها جلوی تغییر ناگهانی رفتار را میگیرد، اما هر چند وقت یکبار باید بهصورت برنامهریزیشده بهروزرسانی و دوباره ارزیابی شوند. این روش بین سرعت دریافت نسخههای تازه و ثبات محیط تعادل ایجاد میکند.
ابزارهای تست امنیتی را هم مانند هر ابزار حرفهای با کمترین سطح دسترسی اجرا کنید. هدف، جمعآوری شواهد و اصلاح ضعفهاست؛ نه ایجاد اختلال یا دسترسی خارج از محدوده. برای هر آزمایش، محدوده، زمان اجرا، فرد مسئول و روش بازگشت را از قبل مشخص کنید. همین مستندسازی ساده باعث میشود نتیجهٔ آزمایش قابل تکرار و قابل دفاع باشد.
جمعبندی
Kali Linux ۲۰۲۶.۳ برای تیمهایی که به محیط امنیتی تکرارپذیر نیاز دارند، یک مسیر عملیتر برای ساخت ایمیج سفارشی ارائه میدهد. ترکیب build کانتینری، نسخهبندی دقیق و آزمایش ایزوله باعث میشود ابزارهای تازهٔ Kali Linux با کنترل و قابلیت بازگشت بیشتری استفاده شوند. برای مقایسهٔ رویکردهای زیرساختی، مقالهٔ راهنمای OpenStack Hibiscus نیز در تکتاز مگ منتشر شده است.
منبع: Kali Linux Blog
برای مطالعهٔ مرتبط دربارهٔ کانتینرها، راهنمای Docker نیز مرجع مناسبی است.
مطالب مرتبط
همه مطالب مقالات آموزشی مقالات آموزشیهشدار امنیتی MikroTik RouterOS؛ بررسی زنجیره MikroTrick و راهکارهای مقابله
- مقالات آموزشیکشکردن امن پاسخهای وب با NGINX؛ راهنمای proxy_cache، bypass و purge
- مقالات آموزشیکنترل دسترسی ریزدانه در Cloudflare Workers؛ راهنمای امنیت تیم و Agent
- مقالات آموزشیWindows ۱۱؛ آپدیت اکتبر و تفاوت 26H1 و 26H2 برای مدیران
- مقالات آموزشیآموزش بروزرسانی ها در وردپرس
- مقالات آموزشیآموزش همه برگه ها در وردپرس