Container-Optimized OS ۱۲۱ چه چیزی را تغییر میدهد؟
بهروزرسانی Container-Optimized OS ۱۲۱ در یادداشت انتشار رسمی Google Cloud، بهعنوان یک LTS Refresh در ۲۲ اکتبر ۲۰۲۶ معرفی شده است. این نسخه با شناسهٔ cos-۱۲۱-۱۸۸۶۷-۶۵۲-۷، کرنل COS-۶.۶.۱۵۹، Docker ۲۷.۵.۱ و Containerd ۲.۰.۱۰ را ارائه میکند. برای تیمهایی که نودهای کانتینری را بر پایهٔ Container-Optimized OS ۱۲۱ اجرا میکنند، این انتشار فقط یک تغییر نسخه نیست؛ بخشی از زنجیرهٔ اعتماد TLS و چند مؤلفهٔ مهم زمان اجرا نیز بهروزرسانی شدهاند.
Container-Optimized OS برای اجرای بارهای کاری کانتینری طراحی شده و معمولاً در کلاسترها و ماشینهای ابری با چرخهٔ بهروزرسانی کنترلشده استفاده میشود. به همین دلیل، مدیر سیستم باید قبل از rollout، نسخهٔ image نودها، روش ارتقا، وضعیت drain و امکان rollback را بررسی کند. ارتقای همزمان همهٔ نودها بدون تست میتواند ظرفیت کلاستر یا مسیرهای شبکه را مختل کند.
اصلاح گواهیهای درگیر در compromise
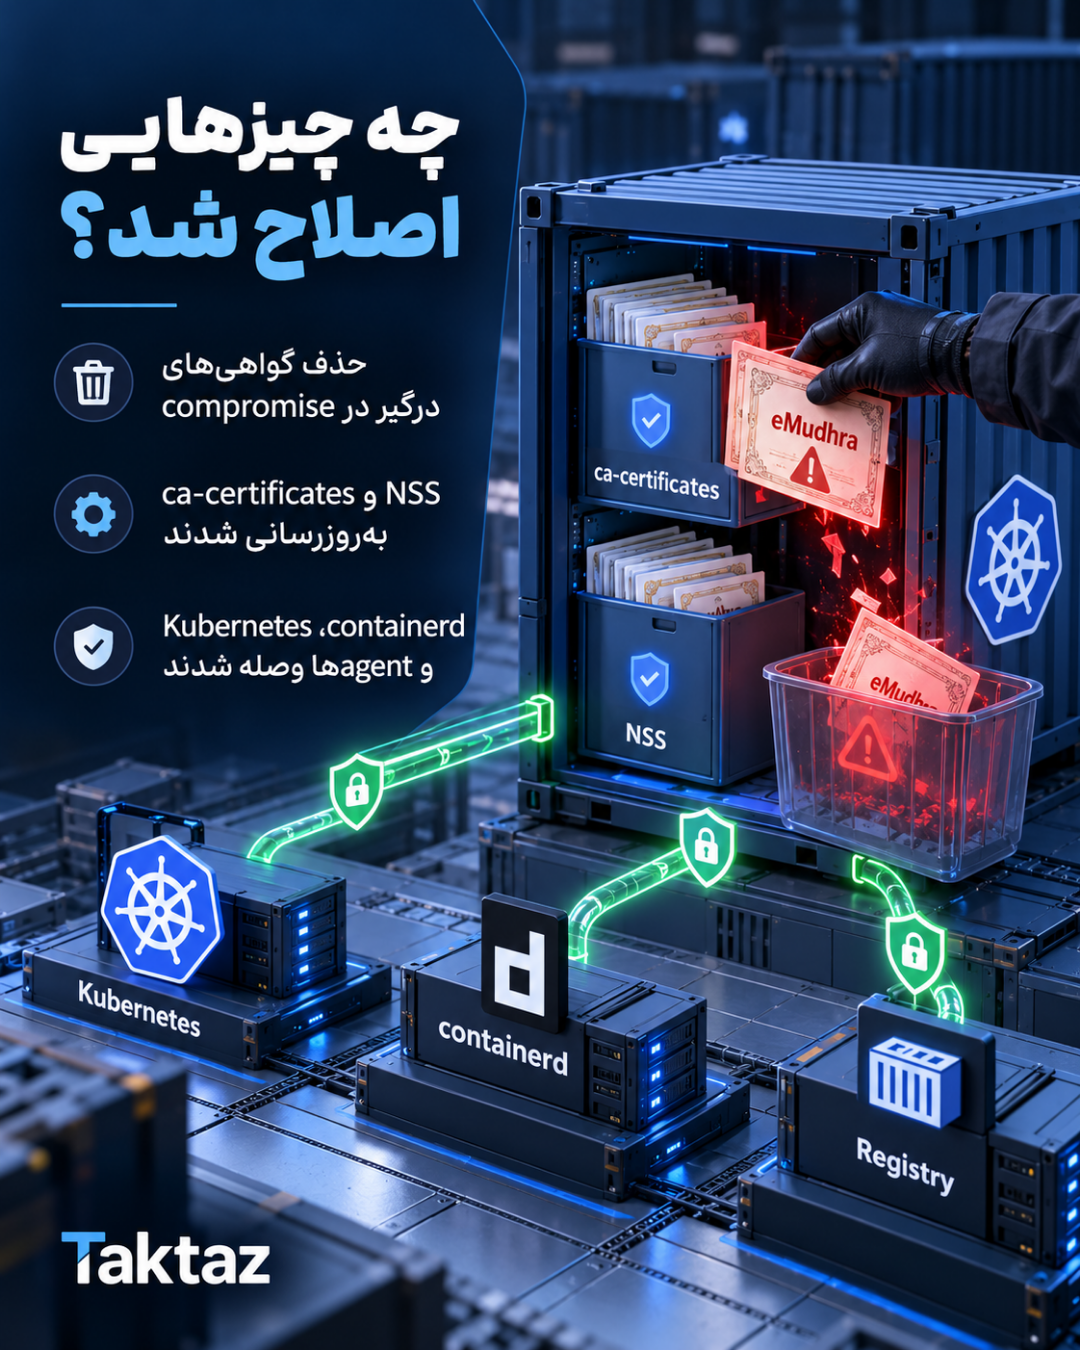
یکی از مهمترین تغییرات Container-Optimized OS ۱۲۱، ارتقای ca-certificates به نسخهٔ ۲۰۲۶۰۸۱۶.۳.۱۲۵ و NSS به نسخهٔ ۳.۱۳۱.۱ است. طبق منبع رسمی Google Cloud، این بستهها گواهیهایی را که در compromise گواهی میانی eMudhra درگیر بودند حذف میکنند. این تغییر برای سرویسهایی که اعتبار گواهی TLS را با زنجیرهٔ اعتماد سیستم بررسی میکنند اهمیت دارد.
حذف گواهی آسیبدیده الزاماً به این معنا نیست که تمام ارتباطات سازمانی بلافاصله دچار خطا میشوند. با این حال، اگر یک سرویس داخلی یا سامانهٔ قدیمی هنوز به زنجیرهٔ گواهی موردنظر وابسته باشد، پس از ارتقا ممکن است handshake آن شکست بخورد. بنابراین باید در محیط آزمایشی، registry، endpointهای API، سرویسهای کنترل کلاستر و مقصدهای TLS خارجی آزمایش شوند. ثبت fingerprint گواهیهای مورد انتظار و بررسی لاگ خطا، تشخیص تفاوت بین مشکل شبکه و مشکل trust store را سادهتر میکند.
Containerd، Kubernetes و ابزارهای نود
یادداشت انتشار Container-Optimized OS ۱۲۱ چندین اصلاح امنیتی را برای Kubernetes، cri-tools، containerd و guest-agent فهرست میکند. این مؤلفهها مستقیماً با اجرای workload، مدیریت image، ارتباط kubelet با runtime و عملیات مدیریتی نود درگیر هستند. نسخهٔ image باید از کانال رسمی دریافت شود و قبل از استفاده در production، digest و سیاست امضای داخلی سازمان بررسی شود.
همچنین نسخهٔ Docker و Containerd را جداگانه از وضعیت واقعی نودها استخراج کنید. تکیه بر برچسبی که در pipeline ثبت شده، بدون بررسی runtime فعال، ممکن است اختلاف بین image مورد انتظار و نرمافزار در حال اجرا را پنهان کند. در کلاسترهای حساس، یک گروه کوچک از نودها را cordon و drain کنید، تستهای سلامت workload را اجرا کنید و سپس نوبت بعدی را وارد چرخهٔ ارتقا کنید.
اصلاحات امنیتی متعدد در مؤلفهها
این انتشار CVEهای متعددی را در Go، google-osconfig-agent، node-problem-detector، cos-extensions و nvidia-container-toolkit برطرف میکند. برای سازمانهایی که GPU یا افزونههای اختصاصی روی نودها دارند، بررسی سازگاری درایور و toolkit ضروری است. بعد از ارتقا باید وضعیت DaemonSetها، سلامت agentها، لاگهای kernel و خطاهای mount یا device را بررسی کرد.
در بخش عملیاتی، فقط سبزشدن وضعیت کلاستر کافی نیست. باید توانایی pull کردن image، ایجاد پاد جدید، اتصال سرویسها، ارسال لاگ و اجرای health check نیز آزمایش شود. اگر ابزارهای مانیتورینگ یا اسکریپتهای bootstrap به نسخهٔ خاصی از ca-certificates یا NSS وابستهاند، نتیجهٔ تست آنها را جداگانه ثبت کنید.
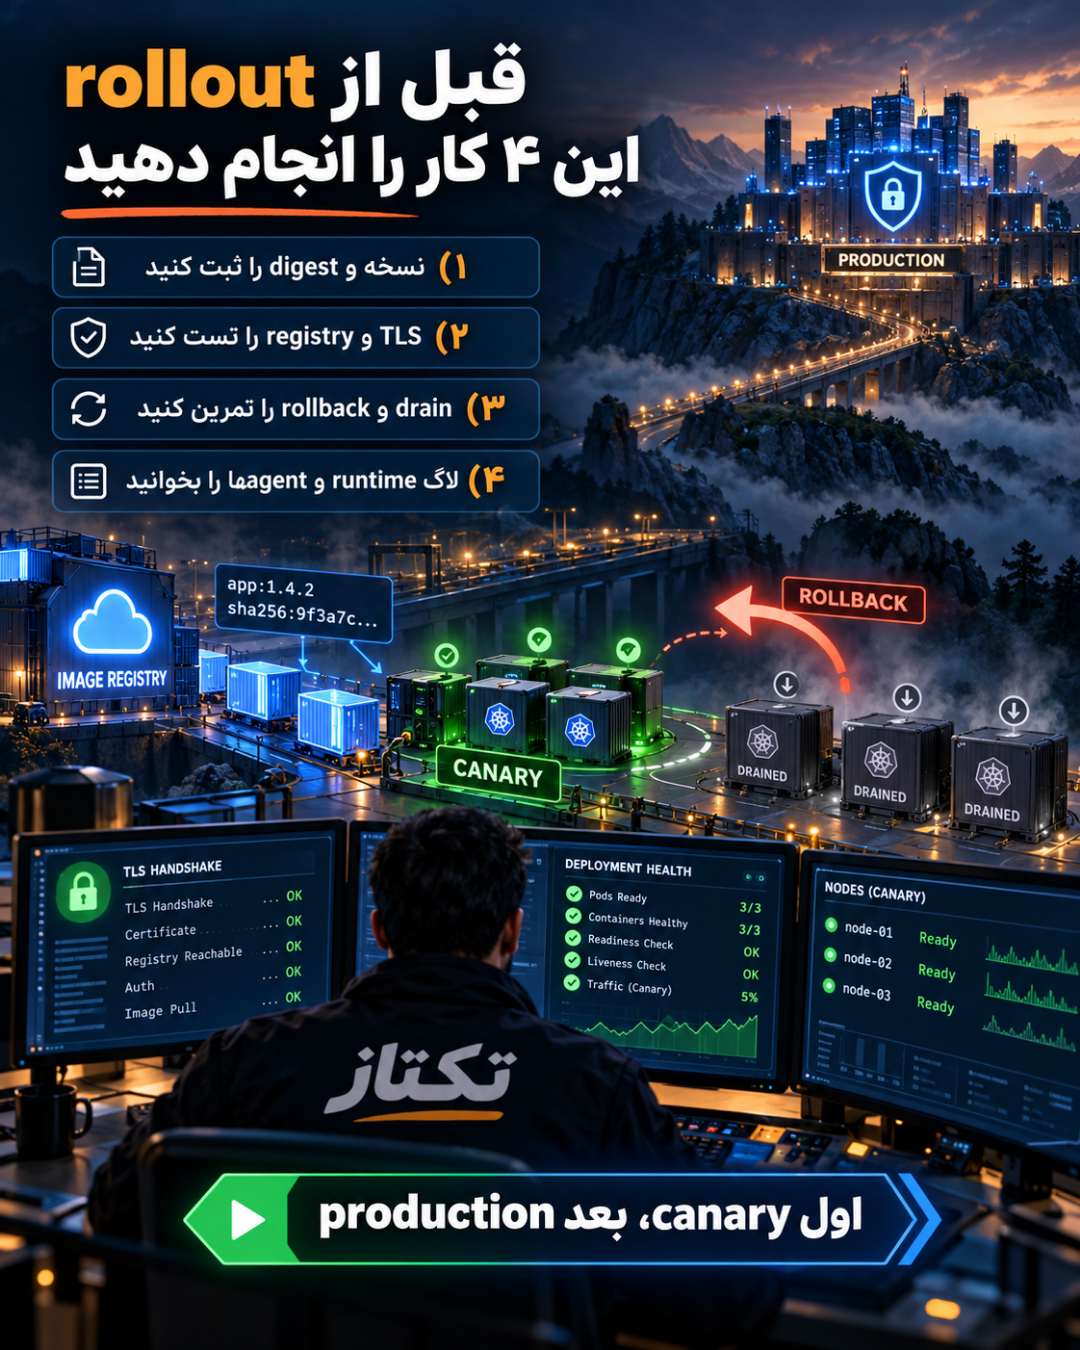
چکلیست ارتقای امن Container-Optimized OS ۱۲۱
۱. فهرست imageهای فعال و نسخهٔ واقعی kernel، Docker و Containerd را ثبت کنید. ۲. یک گروه canary از نودها بسازید و قبل از rollout، workloadهای حیاتی را روی آن آزمایش کنید. ۳. ارتباط TLS با registry، APIها، سرویسهای داخلی و مقصدهای خارجی را بررسی کنید. ۴. drain، cordon، بازگشت نود و rollback image را در staging تمرین کنید. ۵. وضعیت Kubernetes، cri-tools، guest-agent، GPU toolkit و node-problem-detector را کنترل کنید. ۶. لاگهای trust store، kubelet، runtime و سرویسهای مانیتورینگ را بعد از ارتقا بخوانید. ۷. digest نسخهٔ مورد استفاده و نتیجهٔ health check را در گزارش rollout نگه دارید.
Container-Optimized OS ۱۲۱ برای مدیرانی که از نسخههای قدیمیتر استفاده میکنند، یک یادآوری مهم دربارهٔ زنجیرهٔ اعتماد و نگهداری runtime کانتینر است. بهترین مسیر، ارتقای مرحلهای، تست ارتباطات TLS و کنترل دقیق مؤلفههای Kubernetes و Containerd است. برای جزئیات نسخهها و CVEهای اصلاحشده، یادداشت رسمی انتشار Container-Optimized OS ۱۲۱ را ببینید. برای دریافت خدمات طراحی و توسعه وب تکتاز نیز میتوانید به صفحهٔ خدمات مراجعه کنید.
منبع
Google Cloud Documentation، یادداشت انتشار Container-Optimized OS: Milestone ۱۲۱، ۲۲ اکتبر ۲۰۲۶.