
وردپرس در ۶ اکتبر ۲۰۲۶ نسخهٔ ۷.۱.۳ را بهعنوان یک انتشار امنیتی و نگهداری منتشر کرد. این نسخه شامل ۷ اصلاح امنیتی و ۴ رفع باگ است و خود پروژه بهدلیل ماهیت امنیتی آن توصیه میکند مدیران سایتها در اولین فرصت بهروزرسانی کنند. در این راهنما، مهمترین اصلاحات، ریسکهای عملی برای سایتهای وردپرسی و مسیر کمریسک نصب بهروزرسانی وردپرس ۷.۱.۳ را مرور میکنیم.
چرا بهروزرسانی وردپرس ۷.۱.۳ مهم است؟
نسخههای امنیتی هسته فقط برای اضافه کردن قابلیت جدید منتشر نمیشوند؛ هدف اصلی آنها بستن مسیرهایی است که میتوانند روی محرمانگی، صحت یا دسترسپذیری سایت اثر بگذارند. وردپرس ۷.۱.۳ چند دستهٔ متفاوت از مشکلها را پوشش میدهد: از XSS در صفحهٔ مدیریت دیدگاهها تا نقصهای مربوط به درخواستهای HTTP، خروجی WXR، دیدگاههای خصوصی و embedها. همین تنوع نشان میدهد که بهروزرسانی فقط برای سایتهایی که ظاهرشان تغییر کرده یا خطای واضح نشان میدهد ضروری نیست؛ یک سایت ظاهراً سالم هم ممکن است در برابر مسیرهای کماستفاده آسیبپذیر باشد.
تیم وردپرس اعلام کرده اصلاحات امنیتی در صورت نیاز برای شاخههای قدیمی واجد شرایط نیز backport میشوند، اما تنها جدیدترین نسخه بهطور فعال پشتیبانی میشود. بنابراین نگهداشتن سایت روی یک نسخهٔ قدیمی، حتی اگر فعلاً بدون مشکل کار کند، تصمیم مناسبی برای محیط production نیست. بهروزرسانی وردپرس ۷.۱.۳ باید مانند هر تغییر حساس دیگری با پشتیبانگیری، staging و کنترل بازگشت انجام شود.
۷ اصلاح امنیتی مهم در هستهٔ وردپرس
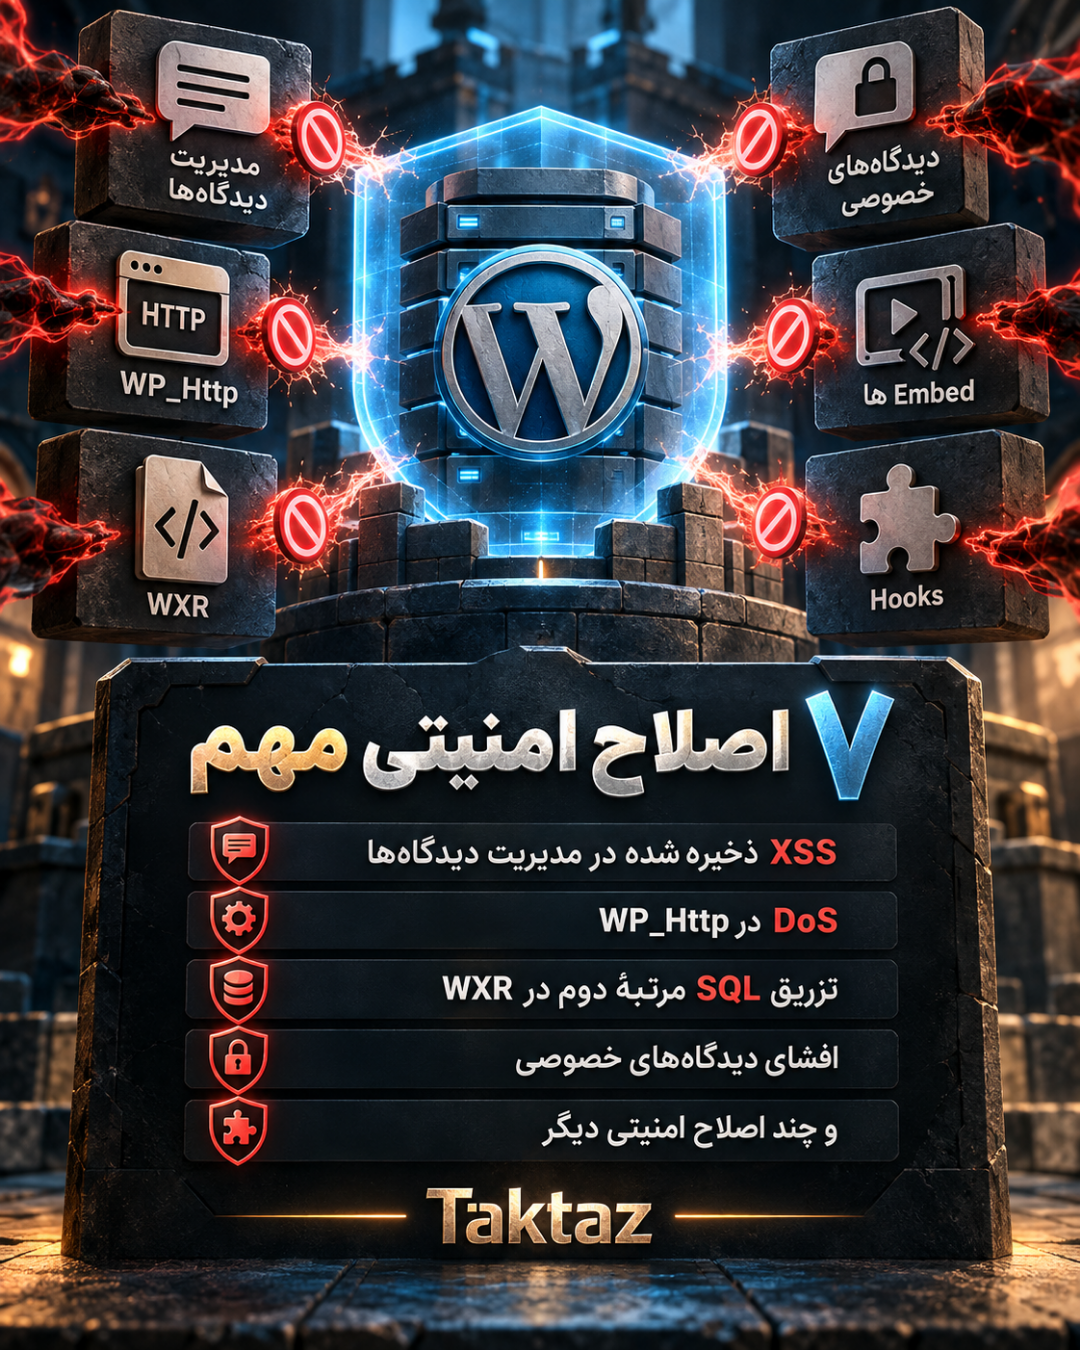
مهمترین موارد اعلامشده در وردپرس ۷.۱.۳ شامل یک XSS ذخیرهشده در صفحهٔ مدیریت دیدگاهها است که از مسیر دیدگاههای در انتظار بررسی قابل سوءاستفاده بود. همچنین یک مشکل DoS در متد WP_Http::make_absolute_url() اصلاح شده است؛ این بخش در پردازش نشانیها و درخواستهای HTTP کاربرد دارد و در شرایط خاص میتوانست روی دسترسپذیری اثر بگذارد.
در خروجی WXR نیز یک تزریق SQL مرتبهٔ دوم اصلاح شده است. علاوه بر این، ضعف مربوط به امکان sticky کردن نوشتهها توسط نقش Author، افشای بدون احراز هویت دیدگاههای خصوصی و منتشرنشده، و آسیبپذیری XSS در Imgur embedها در این انتشار پوشش داده شدهاند. یک اصلاح دیگر هم به پارامترهای قابل جعل در hookهای با الگوی {status}_{type} مربوط است که میتوانست به برخورد نام action منجر شود.
این فهرست به معنی آن نیست که هر سایت با یک کلیک هک میشود یا همهٔ مسیرها بدون پیششرط قابل بهرهبرداری هستند. ریسک واقعی به تنظیمات، نقشهای کاربری، افزونهها، قالب، نوع محتوای سایت و سطح دسترسی کاربران بستگی دارد. بااینحال، وقتی اصلاح رسمی هسته منتشر شده است، نگهداشتن نسخهٔ آسیبپذیر دلیل فنی قابل دفاعی ندارد؛ بهخصوص برای سایتهایی که حساب کاربری، دیدگاه، فروشگاه یا محتوای خصوصی دارند.
چکلیست اجرای امن بهروزرسانی
قبل از اجرای بهروزرسانی وردپرس ۷.۱.۳ یک backup قابل بازیابی از فایلها و دیتابیس تهیه کنید. فقط داشتن یک فایل فشرده کافی نیست؛ حداقل یکبار صحت فایل پشتیبان و امکان restore شدن آن را در محیط آزمایشی بررسی کنید. سپس اگر staging در اختیار دارید، همان نسخهٔ PHP، وبسرور، افزونهها و قالب فعال production را روی آن بازسازی کنید.
در staging، ابتدا ورود مدیر، مدیریت دیدگاهها، فرمها، upload، cache، jobهای زمانبندیشده و مسیرهای مهم سایت را بررسی کنید. سپس وردپرس ۷.۱.۳ را نصب کنید و لاگ PHP، خطاهای REST API و رفتار افزونههای امنیتی، فروشگاهی و سئو را کنترل کنید. قالب و افزونههای اصلی را یکییکی بررسی کنید؛ اگر خطایی دیده شد، بدون حذف شتابزدهٔ دادهها علت را پیدا کنید و مسیر rollback را آماده نگه دارید.
پس از تأیید staging، زمان کمترافیک را برای production انتخاب کنید. پیش از شروع، maintenance و نسخهٔ فعلی را ثبت کنید؛ بعد بهروزرسانی وردپرس ۷.۱.۳ را اجرا کنید و نسخهٔ جدید را از داشبورد یا فایل رسمی WordPress.org کنترل کنید. در پایان، صفحهٔ اصلی، ورود کاربران، دیدگاهها، جستوجو، فرم تماس، پرداخت، cron و سلامت SSL را بررسی کنید. اگر از auto-update استفاده میکنید، لاگ موفقیت و نسخهٔ واقعی هسته را هم بخوانید و فقط به اعلان ایمیل اکتفا نکنید.

جمعبندی
وردپرس ۷.۱.۳ یک انتشار امنیتی و نگهداری است، نه یک ارتقای ظاهری که بتوان آن را ماهها عقب انداخت. ۷ اصلاح امنیتی و ۴ رفع باگ آن حوزههایی را پوشش میدهند که در سایتهای واقعی، از مدیریت دیدگاه و HTTP تا خروجی محتوا و embedها، قابل استفادهاند. بهترین مسیر این است که backup قابل بازیابی تهیه شود، نسخهٔ جدید ابتدا روی staging آزمایش شود، سازگاری قالب و افزونهها بررسی شود و سپس production با امکان rollback بهروزرسانی شود.
جزئیات کامل اصلاحات و لینک دانلود را در اعلامیهٔ رسمی WordPress.org بخوانید. برای راهنماهای بیشتر دربارهٔ امنیت، زیرساخت و مدیریت سایت، مجلهٔ تکتاز را دنبال کنید.