Mozilla نسخهٔ Firefox ۱۵۸.۰.۱ را برای رفع چند آسیبپذیری امنیتی منتشر کرده است. بولتن رسمی MFSA ۲۰۲۶-۱۱۱ که در ۲۰ اکتبر ۲۰۲۶ اعلام شد، اثر کلی این مجموعه را High اعلام میکند و از کاربران میخواهد به نسخهٔ اصلاحشده مهاجرت کنند. برای تیمهای فناوری اطلاعات، این خبر فقط یک شمارهٔ نسخه نیست؛ بلکه یادآوری مهمی دربارهٔ بهروزرسانی مرورگرها، سیاستهای RemoteSettings و کنترل گواهیهای اعتمادشده است.
در Firefox ۱۵۸.۰.۱ چه چیزی اصلاح شده است؟
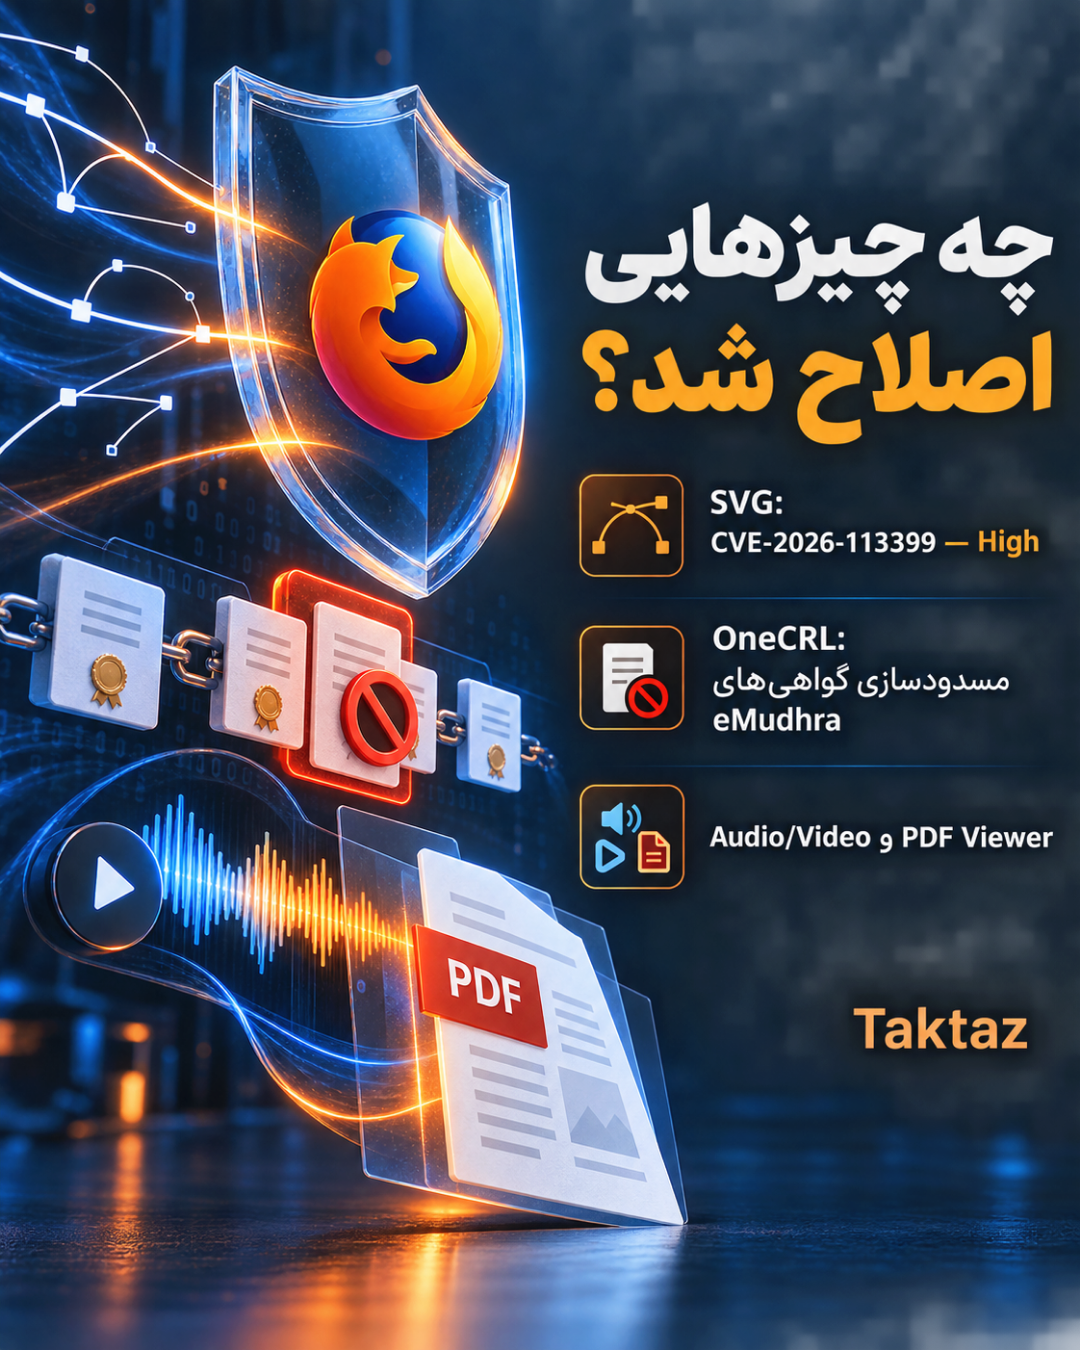
مهمترین مورد بولتن، CVE-۲۰۲۶-۱۱۳۳۹۹ در مؤلفهٔ SVG است. Mozilla آن را «شرایط مرزی نادرست» توصیف کرده و اثر آن را High ثبت کرده است. مؤلفههای پردازش SVG بخشی از مسیر نمایش محتوای وب هستند؛ بنابراین مدیران نباید ریسک آن را صرفاً به سایتهای ناشناخته محدود کنند. مرورگر ممکن است محتوای SVG را در صفحه، پیام، فایل دانلودشده یا ابزارهای تحت وب پردازش کند.
مورد مهم دیگر CVE-۲۰۲۶-۱۱۳۴۷۰ در مؤلفهٔ فهرستهای امنیتی و وضعیت گواهیهاست. Mozilla اعلام کرده گواهیهای میانیِ در معرض خطر eMudhra را در OneCRL مسدود کرده و این بهروزرسانی، فهرست را داخل خود Firefox نیز تازه میکند. این نکته برای سازمانهایی اهمیت دارد که RemoteSettings را با سیاست سازمانی غیرفعال کردهاند یا کلاینتها در شبکهای هستند که دسترسی پایدار به سرویسهای موزیلا ندارند؛ در این حالت، دریافت فهرست جدید از طریق خود نسخهٔ اصلاحشده اهمیت بیشتری پیدا میکند.
بولتن همچنین CVE-۲۰۲۶-۱۱۳۴۰۰ را در مؤلفهٔ صوت و تصویر cubeb با اثر Moderate و CVE-۲۰۲۶-۱۱۳۴۰۱ را در PDF Viewer با اثر Low فهرست کرده است. سطح اثر این موارد یکسان نیست، اما تجمیع چند اصلاح امنیتی در یک انتشار نشان میدهد بهروزرسانی مرورگر را نباید به تعویق انداخت.
اقدام فوری برای کاربران و مدیران IT
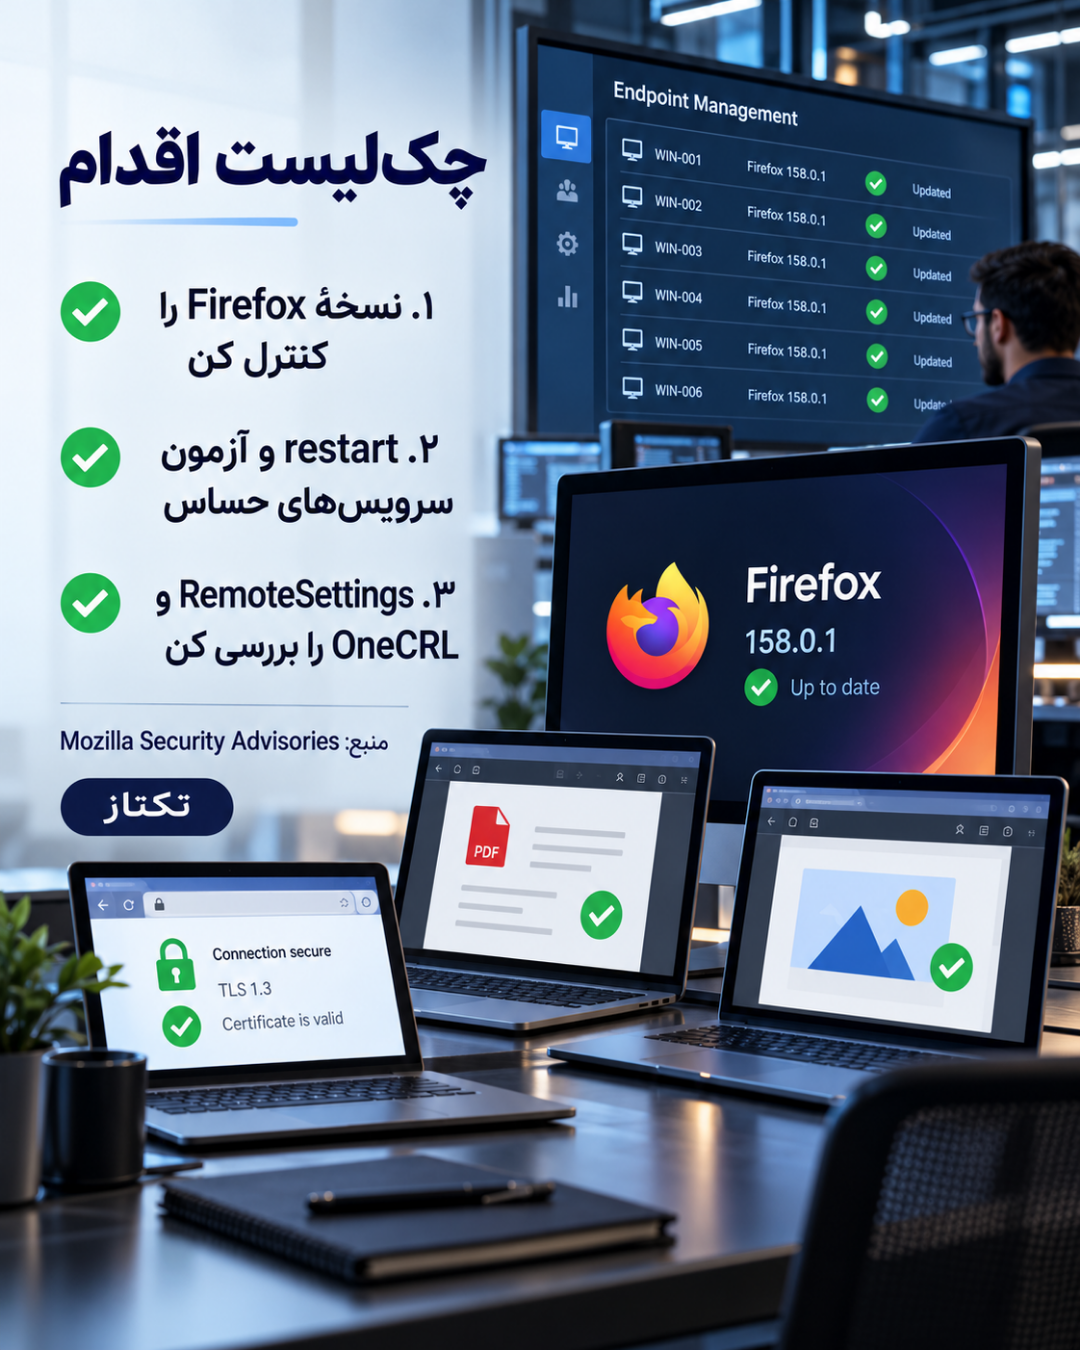
در سیستمهای شخصی، ابتدا از مسیر About Firefox وجود نسخهٔ جدید را بررسی کنید و پس از نصب، مرورگر را کاملاً restart کنید. در محیط سازمانی، موجودی نسخهها را از ابزار مدیریت endpoint یا سیاستهای نرمافزاری استخراج کنید و فقط به گزارش موفقیت دانلود اکتفا نکنید؛ نسخهٔ نهایی اجراشده روی کلاینت باید کنترل شود.
پس از نصب Firefox ۱۵۸.۰.۱، یکبار دیگر بخش اطلاعات نسخه را باز کنید و نتیجه را در سامانهٔ مدیریت دارایی ثبت کنید. این کنترل ساده کمک میکند تفاوت میان دانلود بسته و فعالشدن واقعی Firefox ۱۵۸.۰.۱ روی دستگاه مشخص بماند.
برای استقرار مرحلهای، ابتدا چند دستگاه آزمایشی با افزونههای حیاتی، ابزارهای احراز هویت و سامانههای داخلی انتخاب کنید. پس از بهروزرسانی، ورود به سرویسهای سازمانی، نمایش فایلهای PDF و محتوای SVG، تماسهای صوتی یا تصویری و اتصال به سامانههای دارای گواهی داخلی را بررسی کنید. اگر سازمان از proxy، فایروال خروجی یا mirror داخلی استفاده میکند، مطمئن شوید فرایند دریافت بهروزرسانی و فهرستهای امنیتی مسدود نشده است.
در گزارشگیری نیز نام نسخه را دقیق ثبت کنید: Firefox ۱۵۸.۰.۱ باید روی دستگاه بهعنوان نسخهٔ اجراشده دیده شود، نه فقط بهعنوان بستهای که در مخزن مدیریت endpoint قرار گرفته است. اگر برخی کلاینتها هنوز نسخهٔ قدیمیتری دارند، علت را جداگانه بررسی کنید؛ خاموش بودن مرورگر، محدودیت دسترسی شبکه، سیاست نگهداشتن نسخه یا نیاز به restart میتواند وضعیت rollout را متفاوت کند. ثبت شناسهٔ دستگاه، زمان نصب و نتیجهٔ آزمون، پیگیری Firefox ۱۵۸.۰.۱ را برای تیم پشتیبانی سادهتر میکند.
RemoteSettings و OneCRL را نادیده نگیرید
RemoteSettings برای توزیع برخی دادههای قابلبهروزرسانی Firefox استفاده میشود و OneCRL فهرستی برای مسدودسازی گواهیهای میانی نامعتبر یا در معرض خطر است. اگر سیاست سازمانی RemoteSettings را غیرفعال کرده، باید بررسی شود که نسخهٔ Firefox نصبشده فهرستهای ضروری را از مسیر انتشار رسمی دریافت کرده باشد. این موضوع جایگزین کنترل گواهی در سمت سرور یا بازبینی زنجیرهٔ TLS نیست، اما یک لایهٔ دفاعی مهم در سمت کلاینت محسوب میشود.
جمعبندی
Firefox ۱۵۸.۰.۱ یک بهروزرسانی امنیتی قابلتوجه برای کاربران و تیمهای IT است. اولویت با نصب نسخهٔ اصلاحشده، کنترل نسخهٔ واقعی روی کلاینتها و آزمون سرویسهای حساس پس از ارتقاست. در شبکههای محدود، سیاست RemoteSettings و وضعیت OneCRL را نیز بررسی کنید. بهترین رویکرد این است که rollout مرحلهای، ثبت نتیجهٔ نصب و بازبینی گواهیها را در کنار برنامهٔ معمول مدیریت وصلهها انجام دهید.
منبع اصلی: Mozilla Security Advisories — MFSA 2026-111. برای آشنایی با خدمات طراحی و توسعه وب، صفحهٔ خدمات تکتاز را ببینید.