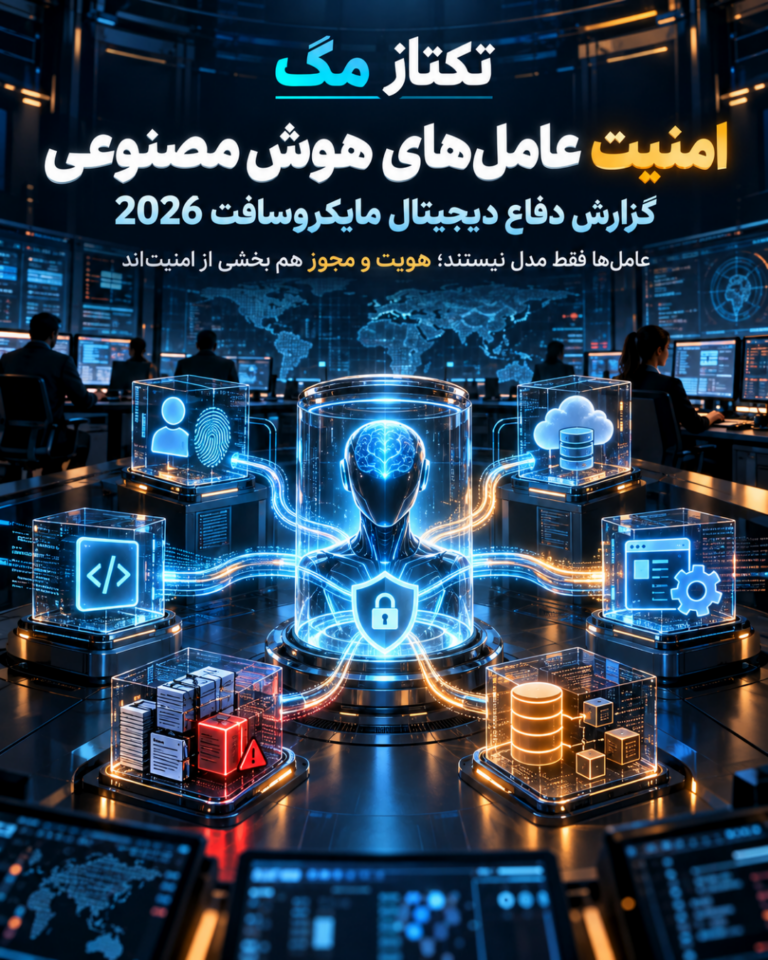
امنیت عاملهای هوش مصنوعی دیگر فقط به انتخاب یک مدل امن یا فیلترکردن پاسخهای نامناسب محدود نیست. مایکروسافت در گزارش دفاع دیجیتال ۲۰۲۶ هشدار میدهد که عاملها به دادهها، APIها، برنامههای سازمانی و ابزارهای عملیاتی متصل میشوند و همین اتصالها، سطح واقعی ریسک را میسازند. بنابراین هر تیمی که از Agent برای پشتیبانی، توسعه، تحلیل یا اتوماسیون استفاده میکند باید هویت، مجوز و مسیر دسترسی آن را مانند یک سرویس حساس مدیریت کند.
گزارش Microsoft چه میگوید؟
مایکروسافت گزارش Digital Defense Report ۲۰۲۶ را در ۱ اکتبر منتشر کرده است. جمعبندی گزارش این است که فعالیت تهدیدها بیش از گذشته میان زیرساخت، هویتها، برنامهها، کلاد و زنجیره تأمین نرمافزار به هم متصل شده است. مهاجمان از هوش مصنوعی برای شناسایی هدف، مهندسی اجتماعی، توسعه بدافزار و اکسپلویت و بخشی از فعالیتهای پس از نفوذ استفاده میکنند؛ اما بسیاری از روشهای پایه همچنان همان روشهای شناختهشده مانند سوءاستفاده از هویت، دسترسی قابل اعتماد و سامانههای در معرض اینترنت هستند.
در این چارچوب، امنیت عاملهای هوش مصنوعی باید بخشی از امنیت سازمانی باشد، نه یک کنترل جداگانه در تیم تحقیق و توسعه. یک مدل ممکن است فقط یکی از اجزای سیستم باشد؛ دادهای که مدل میبیند، ابزارهایی که میتواند صدا بزند، هویتی که با آن احراز هویت میکند و زیرساخت پیرامون آن، همگی در نتیجه نهایی اثر دارند.
هدف از امنیت عاملهای هوش مصنوعی، کاهش دامنهٔ اثر خطا و سوءاستفاده است؛ نه حذف کامل خودکارسازی.
چرا هویت و مجوز اهمیت دارد؟
عاملها برای انجام کار مفید به سطحی از خودمختاری نیاز دارند. یک Agent پشتیبانی ممکن است تیکت بخواند، یک Agent توسعه ممکن است کد را بررسی کند و یک Agent عملیاتی ممکن است وضعیت سرویسها را تغییر دهد. اگر این دسترسیها بدون مرزبندی تعریف شوند، یک خطای منطقی، prompt injection یا سرقت اعتبارنامه میتواند دامنه اثر بزرگی ایجاد کند.
مایکروسافت در گزارش خود موضوعاتی مانند هویت عامل، سطح دسترسی مناسب، احراز هویت میان عاملها، نسبتدادن اقدامات به عامل مشخص و امکان لغو دسترسی را برجسته میکند. این یعنی هر اجرای حساس باید قابل ردیابی باشد: چه عاملی، با کدام هویت، از چه دادهای استفاده کرد و کدام ابزار را فراخوانی کرد؟ مجوزها نیز باید کمینه، زماندار و در صورت نیاز قابل لغو باشند.
چکلیست عملی برای تیمها
برای شروع یک برنامه عملی امنیت عاملهای هوش مصنوعی، این موارد را بررسی کنید:
۱. برای هر Agent یک هویت مستقل بسازید و از اشتراکگذاری کلیدها میان چند عامل خودداری کنید. ۲. دسترسیها را بر اساس اصل least privilege محدود کنید؛ عامل فقط همان ابزار و دادهای را ببیند که برای وظیفهاش لازم است. ۳. احراز هویت، فراخوانی ابزار، تغییر داده و تصمیمهای حساس را با شناسهٔ درخواست ثبت و پایش کنید. ۴. مسیرهای prompt injection، نشت داده، حافظهٔ ناامن و زنجیرهٔ ابزارها را با سناریوهای واقعی آزمایش کنید. ۵. برای کلیدها و مجوزها زمان انقضا، چرخش و سازوکار لغو فوری در نظر بگیرید. ۶. Agent را در محیط آزمایشی جدا اجرا کنید و پیش از اتصال به سامانه تولید، رفتار شکست و خروجیهای غیرمنتظره را بسنجید. ۷. سیگنالهای هویت، endpoint، شبکه، کلاد و برنامه را کنار هم قرار دهید تا حملههایی که در یک منبع ناقص دیده میشوند، در ارتباط میان منابع آشکار شوند.
جمعبندی
پیام اصلی گزارش این نیست که استفاده از Agentها متوقف شود؛ بلکه باید آنها را مانند بخشی از یک سیستم متصل و پرمجوز دید. امنیت عاملهای هوش مصنوعی زمانی قابل اتکا میشود که هویت، مجوز، داده، ابزار، نظارت و امکان لغو دسترسی از ابتدا طراحی شوند. مایکروسافت همچنین تأکید میکند که اتوماسیون میتواند کارهای تکراری دفاعی را سریعتر کند، اما تشخیص مسیرهای حمله ناشناخته و تصمیمگیری نهایی همچنان به تجربه و قضاوت متخصصان نیاز دارد.
در عمل، امنیت عاملهای هوش مصنوعی باید در چرخهٔ طراحی، تست، استقرار و بازبینی دورهای حضور داشته باشد؛ یک ارزیابی اولیه بدون پایش مداوم برای محیطی که Agentها و ابزارهایشان مرتب تغییر میکنند کافی نیست.
برای مطالعه جزئیات، گزارش رسمی Microsoft Digital Defense Report ۲۰۲۶ را بخوانید. برای مقایسه با یک موضوع زیرساختی مرتبط، راهنمای قابلیت NAT برای Dynamic Routing Gateway در Oracle Cloud نیز در تکتاز مگ منتشر شده است.