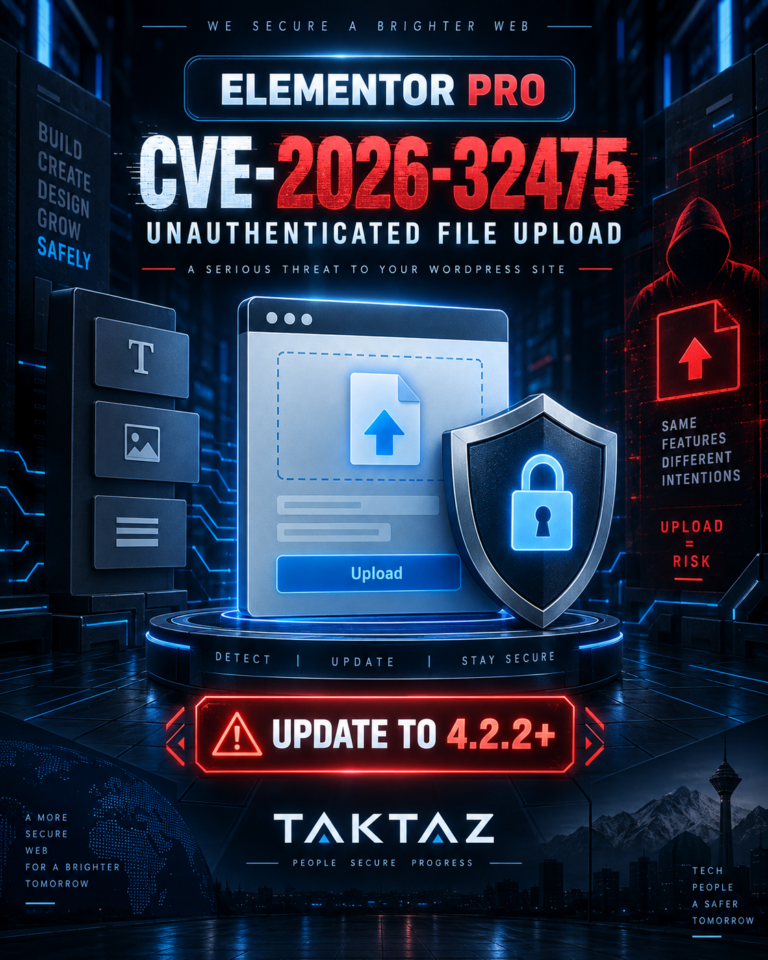
Elementor Pro security یکی از مهمترین موضوعات امنیتی اخیر برای مدیران سایتهای وردپرسی است. آسیبپذیری CVE-2026-32475 در نسخههای ۴.۲.۱ و پایینتر Elementor Pro میتواند در شرایط خاص، مسیر بارگذاری فایل را در اختیار مهاجم قرار دهد. اگر این مسیر بهدرستی محدود نشده باشد، مهاجم ممکن است فایل مخرب، حتی فایل PHP، روی سایت قرار دهد و در ادامه به اجرای کد روی سرور برسد.
این مشکل فقط یک خطای ساده در یک فرم نیست. Elementor Pro در بسیاری از سایتها برای ساخت صفحات و فرمهای تعاملی استفاده میشود و همین موضوع باعث میشود تنظیمات فرم، سطح دسترسی پوشههای آپلود و نسخهٔ افزونه اهمیت زیادی داشته باشد. طبق گزارشهای منتشرشده، سوءاستفادهٔ فعال از این آسیبپذیری گزارش شده است؛ بنابراین مدیران سایت نباید بررسی و بهروزرسانی را به زمان دیگری موکول کنند.
Elementor Pro security و CVE-۲۰۲۶-۳۲۴۷۵ چه خطری ایجاد میکند؟
در نسخههای آسیبپذیر، مهاجم بدون ورود به پیشخوان میتواند در شرایط خاص از قابلیت بارگذاری فایل سوءاستفاده کند. وجود فرم منتشرشدهٔ Elementor Pro با فیلد بارگذاری فایلِ غیرالزامی، تنظیمات نادرست سرور یا باقیماندن فایلهای قابل اجرا در پوشهٔ آپلود، خطر را بیشتر میکند. در چنین زنجیرهای، فایل مخرب ممکن است روی سرور ذخیره شود و به اجرای دستورات ناخواسته یا تغییر محتوای سایت منجر شود.
شدت واقعی خطر برای هر سایت به تنظیمات فرمها، سطح دسترسی فایلها، پیکربندی PHP و دیگر لایههای امنیتی بستگی دارد. بااینحال، امکان رسیدن از بارگذاری فایل به اجرای کد از راه دور، دلیل کافی برای اقدام فوری است. در ارزیابی Elementor Pro security باید هم آسیبپذیری افزونه و هم تنظیمات محیط اجرا را کنار هم دید. این موضوع با حملات موسوم به Click2Shell تفاوت دارد، اما هر دو نشان میدهند که یک قابلیت ظاهراً عادی در صورت ترکیب با تنظیمات ناامن میتواند به نقطهٔ ورود مهاجم تبدیل شود. برای آشنایی با آن زنجیرهٔ حمله، مقالهٔ راهنمای Click2Shell در وردپرس را هم بخوانید.
۵ اقدام فوری برای کاهش ریسک Elementor Pro security
۱. افزونه را به نسخهٔ اصلاحشده بهروزرسانی کنید
Elementor Pro را فوراً به نسخهٔ ۴.۲.۲ یا جدیدتر ارتقا دهید. پیش از بهروزرسانی یک نسخهٔ پشتیبان سالم تهیه کنید و بعد از نصب، نسخهٔ واقعی افزونه را در پیشخوان بررسی کنید. صرفاً دیدن پیام موفقیت در فرایند بهروزرسانی کافی نیست.
۲. فرمهای دارای بارگذاری فایل را بررسی کنید
فهرست فرمهای Elementor Pro را مرور کنید و هر فیلد بارگذاری فایلی را که ضروری نیست حذف یا غیرفعال کنید. محدودیت نوع فایل، اندازهٔ فایل و دسترسی کاربران را بررسی کنید و اجازه ندهید فایلهای اجرایی از طریق فرم عمومی دریافت شوند.
۳. پوشهٔ آپلود را برای فایلهای مشکوک بررسی کنید
مسیر wp-content/uploads/elementor/forms/ را بررسی کنید و فایلهای ناشناس، تازهساختهشده یا دارای پسوند PHP را با دقت تحلیل کنید. قبل از حذف یا قرنطینه، از شواهد و لاگها نسخهٔ پشتیبان بگیرید تا بررسی امنیتی ناقص نشود.
۴. لاگها و حسابهای مدیریتی را ببینید
در لاگ وبسرور، لاگ ورود وردپرس و گزارشهای فایروال به دنبال درخواستهای غیرعادی، POSTهای تکراری و ادمینهای ناشناس بگردید. اگر نشانهای از نفوذ وجود دارد، رمزها و کلیدهای دسترسی را از یک محیط پاک تغییر دهید و موضوع را با کارشناس امنیتی پیگیری کنید.
۵. افزونه و هستهٔ وردپرس را بهروز نگه دارید
امنیت سایت فقط با یک افزونهٔ امنیتی تأمین نمیشود. هستهٔ وردپرس، قالب و همهٔ افزونهها باید از منبع معتبر بهروز باشند. رعایت همین اصول، بخش مهمی از برنامهٔ Elementor Pro security است. همچنین بکاپهای دورهای را خارج از مسیر عمومی سایت نگه دارید و بازیابی آنها را بهصورت آزمایشی بررسی کنید.
جمعبندی
Elementor Pro security برای هر سایتی که از فرمهای Elementor استفاده میکند یک موضوع عملی و فوری است. نسخهٔ آسیبپذیر را شناسایی کنید، به نسخهٔ ۴.۲.۲ یا بالاتر ارتقا دهید، مسیرهای آپلود را بررسی کنید و لاگهای گذشته را نادیده نگیرید. برای جزئیات فنی و اعلام نسخهٔ اصلاحشده، گزارش Wordfence دربارهٔ CVE-۲۰۲۶-۳۲۴۷۵ و تغییرات رسمی Elementor Pro را مطالعه کنید. این بررسی ساده، پایهٔ یک برنامهٔ Elementor Pro security قابلاعتماد است.