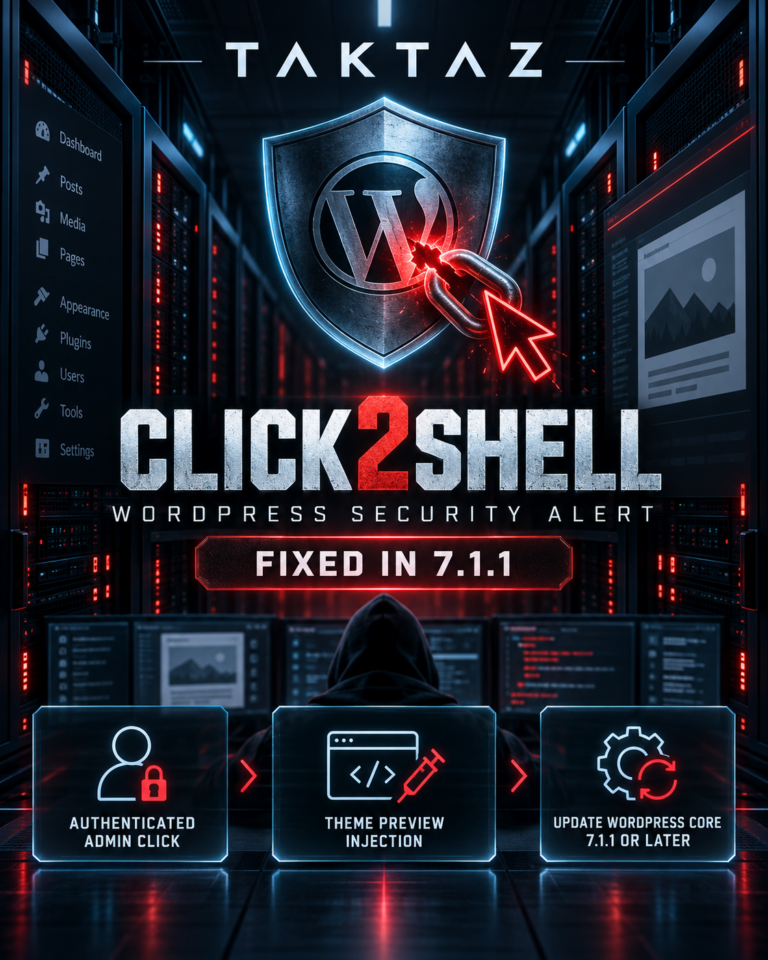
Click2Shell نام گزارشی است که به یک زنجیرهٔ احتمالی در فرایند نصب و پیشنمایش قالبهای وردپرس اشاره میکند. این موضوع از آن جهت اهمیت دارد که مدیر سایت معمولاً به امکاناتی دسترسی دارد که برای کاربران عادی فعال نیست؛ بنابراین یک کلیک ناخواسته در نشست مدیریتی میتواند پیامدهای امنیتی بیشتری داشته باشد.
بر اساس توضیحات منتشرشده، اگر مدیر سایت در پیشخوان وارد شده باشد و روی یک لینک دستکاریشده کلیک کند، ممکن است فرایند نصب و Preview یک قالب از WordPress.org بدون آگاهی کامل او آغاز شود. این اتفاق بهتنهایی به معنی اجرای کد روی همهٔ سایتهای وردپرسی نیست؛ اما اگر قالب دریافتشده آسیبپذیری مستقلی داشته باشد، مهاجم میتواند از کنار هم قرار دادن این شرایط برای رسیدن به اجرای کد روی سرور استفاده کند.
Click2Shell دقیقاً چه خطری ایجاد میکند؟
ریسک اصلی Click2Shell در خودِ عبارت «پیشنمایش قالب» خلاصه نمیشود، بلکه به زنجیرهٔ اعتماد میان نشست مدیر، منبع قالب و امنیت کدی که نصب یا بارگذاری میشود مربوط است. قالبی که از منبع نامعتبر یا با آسیبپذیری شناختهنشده دریافت شود، میتواند سطح حملهٔ سایت را افزایش دهد. در چنین وضعیتی، مهاجم ابتدا مدیر را به انجام یک عمل ناخواسته هدایت میکند و سپس تلاش میکند از ضعف قالب یا تنظیمات سرور برای اجرای مرحلهٔ بعدی حمله استفاده کند.
به همین دلیل، نباید هر گزارش دربارهٔ Click2Shell را معادل دسترسی قطعی مهاجم به تمام سایتها دانست. نتیجهٔ نهایی به نسخهٔ هستهٔ وردپرس، سطح دسترسی کاربر، وضعیت قالب، تنظیمات امنیتی و امکان اجرای فایل روی سرور وابسته است. این تفکیک برای جلوگیری از بزرگنمایی خبر و تصمیمگیری درست مدیران سایت اهمیت دارد.
اقدام اصلاحی وردپرس برای Click2Shell
نسخهٔ WordPress ۷.۱.۱ با اصلاحات امنیتی منتشر شده است. مدیران سایت باید ابتدا نسخهٔ هسته را از پیشخوان یا ابزار مدیریت سرور بررسی کنند و سپس، پس از تهیهٔ بکاپ سالم، به نسخهٔ ۷.۱.۱ یا جدیدتر ارتقا دهند. اگر سایت روی شاخهٔ قدیمیتری قرار دارد، باید وضعیت نسخهٔ امنیتی متناظر همان شاخه نیز از منبع رسمی بررسی شود.
۵ کار ضروری برای کاهش ریسک
- هستهٔ وردپرس را بهروز کنید: نسخهٔ فعلی را بررسی کنید و بهروزرسانی را از منبع معتبر انجام دهید.
- قالبها را بازبینی کنید: قالبهای فعال و غیرفعال، بهویژه موارد ناشناس یا بلااستفاده، باید بررسی شوند.
- منبع نصب را محدود کنید: قالب و افزونه را فقط از توسعهدهنده یا مخزن معتبر دریافت کنید و فایلهای ناشناس را روی سایت آزمایش نکنید.
- نشستهای مدیریتی را جدی بگیرید: روی لینکهای ناشناس در حالی که وارد پیشخوان هستید کلیک نکنید و برای حسابهای مدیریتی احراز هویت دومرحلهای را فعال کنید.
- بکاپ قابل بازگردانی داشته باشید: بکاپ را خارج از مسیر عمومی سایت نگهداری کنید و بازیابی آن را بهصورت دورهای آزمایش کنید.
برای درک بهتر امنیت وردپرس، مطالعهٔ گزارش امنیتی Gravity Forms و بررسی روند شناسایی آسیبپذیریهای افزونهها مفید است. همچنین، مدیران سایت میتوانند دربارهٔ قابل مشاهده بودن محتوای سایت برای هوش مصنوعی مطالعه کنند و همزمان دسترسی رباتها و وضعیت فنی صفحات خود را ارزیابی کنند.
برای جزئیات نسخه و اصلاحات وردپرس، اطلاعیهٔ رسمی WordPress را بخوانید. برای بررسی فنی گزارش Click2Shell نیز میتوانید تحلیل فنی منتشرشده را مطالعه کنید. این گزارش در زمان تهیهٔ این مطلب CVE رسمی نداشت؛ بنابراین پیش از هر تصمیم امنیتی، اطلاعات را با منابع رسمی و وضعیت واقعی سایت خود تطبیق دهید.
جمعبندی: Click2Shell یادآوری میکند که امنیت وردپرس فقط با نصب یک افزونهٔ امنیتی تأمین نمیشود. بهروزرسانی منظم، محدودکردن دسترسی مدیران، استفاده از منابع معتبر، بررسی لاگها و داشتن بکاپ سالم باید در کنار هم اجرا شوند. اگر مدیر سایت وارد پیشخوان است، هر کلیک روی لینک ناشناس را یک رویداد امنیتی بالقوه در نظر بگیرید.
پس از بهروزرسانی نیز کار تمام نمیشود. نتیجهٔ عملیات را در پیشخوان بررسی کنید، تاریخ آخرین بکاپ و سلامت فایلهای پشتیبان را ثبت کنید و در صورت مشاهدهٔ نصب قالب یا تغییر تنظیمات غیرمنتظره، لاگهای ورود مدیران و فعالیتهای افزونهها را بررسی کنید. این اقدامات ساده کمک میکنند یک هشدار امنیتی به برنامهٔ عملیاتی و قابل پیگیری تبدیل شود.