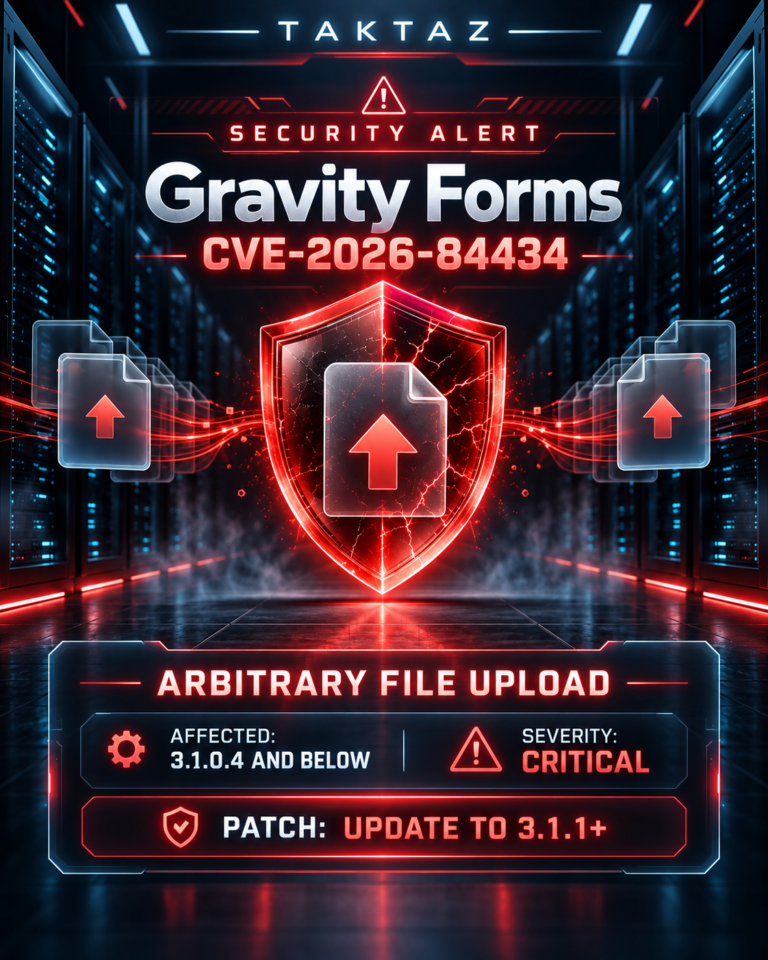
Gravity Forms یکی از افزونههای شناختهشدهٔ ساخت فرم در وردپرس است و به همین دلیل، هر هشدار امنیتی مرتبط با آن باید با دقت بررسی شود. در این مقاله، گزارش آسیبپذیری با شناسهٔ CVE-۲۰۲۶-۸۴۴۳۴ را مرور میکنیم و میگوییم مدیران سایت برای کاهش ریسک چه اقدامهایی انجام دهند.
بر اساس اطلاعات منتشرشده، نسخههای ۳.۱.۰.۴ و پایینتر Gravity Forms در شرایط خاصی در برابر آپلود فایل دلخواه آسیبپذیر هستند. این گزارش بهتنهایی به معنی آسیبپذیر بودن همهٔ سایتهای دارای افزونه نیست؛ زیرا بهرهبرداری به تنظیمات فرم، عمومی بودن فرم و وجود فیلد آپلود با شرایط خاص وابسته است. با این حال، حساسیت موضوع به اندازهای است که بررسی نسخه و بهروزرسانی نباید به تأخیر بیفتد.
Gravity Forms و CVE-۲۰۲۶-۸۴۴۳۴ چه خطری ایجاد میکند؟
آپلود فایل دلخواه زمانی خطرناک میشود که کاربر بتواند فایلی را خارج از قواعد مورد انتظار برنامه روی سرور قرار دهد. اگر نوع فایل، نام فایل، محل ذخیرهسازی یا امکان اجرای فایل بهدرستی کنترل نشود، مهاجم ممکن است از این مسیر برای قرار دادن محتوای مخرب استفاده کند. شدت واقعی ریسک به پیکربندی سرور، وبسرور، سطح دسترسی پوشهها و تنظیمات خود فرم بستگی دارد.
در سناریوی مطرحشده، وجود یک فرم عمومی با فیلد آپلود فایل که به شکل Hidden تنظیم شده باشد، میتواند یکی از شرایط اثرگذار باشد. بنابراین مدیر سایت باید فقط به نصب بودن یا نبودن افزونه نگاه نکند؛ فرمهای فعال، فیلدهای آپلود، نقشهای کاربری و لاگهای سرور نیز باید بررسی شوند.
چه نسخههایی از Gravity Forms تحت تأثیر هستند؟
گزارش موجود، نسخهٔ ۳.۱.۰.۴ و نسخههای پایینتر را در محدودهٔ بررسی قرار میدهد. راهکار اعلامشده، ارتقا به نسخهٔ ۳.۱.۱ یا نسخهٔ پایدار جدیدتر است. قبل از ارتقا، از فایلها و پایگاه داده نسخهٔ پشتیبان سالم بگیرید، سازگاری افزونههای جانبی را بررسی کنید و پس از بهروزرسانی، فرمهای اصلی را در محیط کنترلشده آزمایش کنید.
۵ اقدام فوری برای کاهش ریسک
- نسخه را بررسی کنید: از پیشخوان وردپرس یا ابزار مدیریت افزونهها، نسخهٔ دقیق Gravity Forms را بخوانید و آن را با نسخهٔ اصلاحشده مقایسه کنید.
- بهروزرسانی کنید: در صورت استفاده از نسخهٔ آسیبپذیر، به نسخهٔ ۳.۱.۱ یا نسخهٔ پایدار جدیدتر ارتقا دهید.
- فرمهای عمومی را بازبینی کنید: فرمهایی را که بدون ورود کاربر قابل ارسالاند، بهخصوص فرمهای دارای فیلد آپلود، فهرست کنید.
- محدودیت فایل را سختگیرانه کنید: پسوند، MIME type، اندازه، نام فایل و محل ذخیرهسازی باید محدود و اعتبارسنجی سمت سرور داشته باشد. فایلهای آپلودی نباید در مسیری با قابلیت اجرای اسکریپت ذخیره شوند.
- لاگها را بررسی کنید: درخواستهای غیرعادی، فایلهای ناشناس، تغییرات ناخواسته و خطاهای مربوط به آپلود را در بازهٔ اخیر بررسی کنید.
آیا فقط بهروزرسانی افزونه کافی است؟
بهروزرسانی مهمترین اقدام است، اما بهتنهایی همهٔ ریسکها را حذف نمیکند. اگر فرم عمومی غیرضروری دارید، آن را غیرفعال کنید یا دسترسی آن را محدود کنید. همچنین دسترسی نوشتن پوشههای آپلود را بازبینی کنید، اجرای فایلهای PHP را در پوشههای رسانه محدود کنید، احراز هویت دومرحلهای را برای مدیران فعال کنید و مطمئن شوید پشتیبان قابل بازگردانی در دسترس است.
پس از اصلاح، یک بررسی امنیتی تکمیلی انجام دهید: فهرست کاربران مدیر را کنترل کنید، افزونهها و قالبهای ناشناس را حذف نکنید مگر پس از تأیید و پشتیبانگیری، و نشانههای تغییر فایل را با ابزار امنیتی معتبر بررسی کنید. اگر نشانهای از آپلود مشکوک یا دسترسی غیرمجاز وجود دارد، سایت را وارد فرایند پاسخگویی به رخداد کنید و موضوع را فقط با نصب دوبارهٔ افزونه تمامشده فرض نکنید.
منابع و جمعبندی
برای جزئیات شناسهٔ CVE، شدت و وضعیت گزارش، صفحهٔ رسمی NVD دربارهٔ CVE-۲۰۲۶-۸۴۴۳۴ را بررسی کنید. برای اطلاع از اصلاحات نسخهها نیز تغییرات رسمی Gravity Forms را بخوانید. نسخهٔ افزونه را از منبع معتبر دریافت کنید و از نصب فایلهای ناشناس خودداری کنید.
اگر میخواهید وضعیت دسترسی و دیدهشدن محتوای سایت را هم بررسی کنید، راهنمای قابل مشاهده بودن سایت برای هوش مصنوعی را بخوانید. این بررسی در کنار کنترلهای امنیتی کمک میکند صفحات مهم سایت ساختار روشنتری برای کاربران و موتورهای جستوجو داشته باشند.
اگر سایت شما از Gravity Forms استفاده میکند، امروز نسخه، فرمهای عمومی و تنظیمات آپلود را بررسی کنید. اقدام سریع و مستند، همراه با کنترل دسترسی و مانیتورینگ لاگها، احتمال سوءاستفاده را کاهش میدهد. این مقاله توصیهٔ عمومی است و در رخداد واقعی باید بر اساس معماری، لاگها و وضعیت اختصاصی همان سایت تصمیمگیری شود.